Παγκόσμιο ψηφιακό μπλακ άουτ στη Microsoft: Εκατομμύρια χρήστες χωρίς email, προβλήματα σε νοσοκομεία, κυβερνήσεις και επιχειρήσεις – Στο φαξ επέστρεψαν οι Ιάπωνες

Χρόνος ανάγνωσης: 3 λεπτά


Για άμεση ενημέρωση για την κατάσταση των υπηρεσιών επισκευθείτε το https://downdetector.gr/en/

Υπάρχει και σε εφαρμογή για Android μαζί με το Speedtest

https://play.google.com/store/apps/details?id=org.zwanoo.android.speedtest&listing=downdetector

καθώς επίσης και για IPhone

https://apps.apple.com/us/app/speedtest-by-ookla/id300704847
Πρωτοφανείς διαστάσεις λαμβάνει η παγκόσμια διακοπή λειτουργίας των υπηρεσιών της Microsoft, με 74 χώρες να αντιμετωπίζουν προβλήματα και εκατομμύρια χρήστες να βρίσκονται αντιμέτωποι με την αδυναμία πρόσβασης σε βασικές ψηφιακές υπηρεσίες.

Το ψηφιακό μπλακ άουτ ξεκίνησε την Πέμπτη 12 Νοεμβρίου 2026, όταν χρήστες άρχισαν να αναφέρουν σοβαρές δυσλειτουργίες στο Microsoft 365. Οι πρώτες μαζικές αναφορές καταγράφηκαν περίπου στις 20:00 ώρα Ελλάδας, με τα προβλήματα να εντοπίζονται αρχικά κυρίως στη Βόρεια Αμερική και στη συνέχεια να επεκτείνονται σε Ευρώπη, Ασία και Ωκεανία.

Σύμφωνα με τα στοιχεία του Downdetector, οι αναφορές προβλημάτων στο Outlook ξεπέρασαν τις 130.000 στις Ηνωμένες Πολιτείες, ενώ σε παγκόσμιο επίπεδο καταγράφηκαν προβλήματα σε τουλάχιστον 74 χώρες και περιοχές.

Στο επίκεντρο της βλάβης βρέθηκε το Exchange Online, η υποδομή που υποστηρίζει την ηλεκτρονική αλληλογραφία και τα ημερολόγια του Outlook. Προβλήματα παρουσιάστηκαν επίσης στο Microsoft Teams, στο Copilot, στο SharePoint Online, στο OneDrive, καθώς και σε άλλες υπηρεσίες του Microsoft 365, όπως τα Planner και To Do.

Η Microsoft απέδωσε το περιστατικό σε σοβαρά προβλήματα στους διακομιστές της. Σύμφωνα με τις ανακοινώσεις της, μεγάλος αριθμός servers κατέστη απροσδόκητα μη διαθέσιμος, με αποτέλεσμα να μεταφερθεί αυξημένος φόρτος στους υπόλοιπους. Οι πρώτες προσπάθειες αποκατάστασης δεν απέδωσαν τα αναμενόμενα αποτελέσματα, καθώς ορισμένοι διακομιστές παρουσίασαν ξανά δυσλειτουργίες όταν επανήλθε η κίνηση.

Η εταιρεία διευκρίνισε ότι δεν υπάρχουν μέχρι στιγμής ενδείξεις κυβερνοεπίθεσης ή κακόβουλης δραστηριότητας.

Σοβαρές επιπτώσεις σε 74 χώρες

Οι επιπτώσεις δεν περιορίστηκαν στις επιχειρήσεις. Στη Μεγάλη Βρετανία, προβλήματα αντιμετώπισαν υπηρεσίες του Εθνικού Συστήματος Υγείας (NHS), νοσοκομεία, ασθενοφόρα, αστυνομικές υπηρεσίες και σχολεία. Σε ορισμένες περιοχές επηρεάστηκαν τα εσωτερικά email και οι ηλεκτρονικές φόρμες, ενώ καταγράφηκαν ανησυχίες για καθυστερήσεις στην επικοινωνία μεταξύ φαρμακείων και ιατρείων και στην εξυπηρέτηση ασθενών. Παράλληλα, προβλήματα αναφέρθηκαν και στην Τράπεζα της Αγγλίας.

Στις Ηνωμένες Πολιτείες επηρεάστηκαν κυβερνητικές υπηρεσίες, επιχειρήσεις και οργανισμοί, ενώ στην Αυστραλία προβλήματα αντιμετώπισαν δημόσιοι φορείς, δικαστήρια και υπηρεσίες πληροφοριών. Αντίστοιχες δυσλειτουργίες αναφέρθηκαν στην Ιαπωνία, στη Σιγκαπούρη, στην Ινδία, στη Νορβηγία και στις Φιλιππίνες, μεταξύ άλλων χωρών.

Στην Ιαπωνία, μάλιστα, η διακοπή επηρέασε χρηματοπιστωτικές εταιρείες και χρηματιστηριακές δραστηριότητες, αναγκάζοντας εργαζομένους να αναζητήσουν εναλλακτικούς τρόπους επικοινωνίας και διεκπεραίωσης συναλλαγών.

Πού βρίσκεται η κατάσταση αυτή τη στιγμή;

Σύμφωνα με τις τελευταίες ενημερώσεις της Microsoft, την Παρασκευή 13 Νοεμβρίου καταγράφονται ενδείξεις σταδιακής αποκατάστασης. Η Βόρεια Αμερική παρουσιάζει ευρύτερη βελτίωση, ενώ αντίστοιχα θετικά σημάδια καταγράφονται σε μεγάλο μέρος της Ευρώπης και της περιοχής Ασίας-Ειρηνικού. Η Ιαπωνία έχει περάσει σε πιο σταθερή κατάσταση, χωρίς αυτό να σημαίνει ότι έχει ολοκληρωθεί η αποκατάσταση σε παγκόσμιο επίπεδο.

Ωστόσο, αρκετοί χρήστες εξακολουθούν να αντιμετωπίζουν διακοπτόμενη πρόσβαση και καθυστερήσεις στην παράδοση ηλεκτρονικών μηνυμάτων. Η Microsoft ανακοίνωσε επίσης ότι διευρύνει το χρονικό περιθώριο αναμονής για την παράδοση των καθυστερημένων email στις 48 ώρες, ώστε να περιορίσει τον κίνδυνο απώλειάς τους.

Το περιστατικό επαναφέρει με έντονο τρόπο τη συζήτηση για την εξάρτηση κυβερνήσεων, επιχειρήσεων και κρίσιμων υποδομών από λίγους μεγάλους παρόχους τεχνολογίας.

Και ενώ ο κόσμος περιμένει την πλήρη επιστροφή στην ψηφιακή κανονικότητα, οι Ιάπωνες αναγκάστηκαν να θυμηθούν μια τεχνολογία άλλων εποχών: το φαξ. Σε μια από τις πιο χαρακτηριστικές εικόνες του παγκόσμιου μπλακ άουτ, χρηματοπιστωτικές εταιρείες επέστρεψαν σε χειροκίνητες διαδικασίες και στην αποστολή εγγράφων μέσω φαξ, αποδεικνύοντας ότι ακόμη και στην εποχή της τεχνητής νοημοσύνης, μια παλιά συσκευή μπορεί να αποδειχθεί σωτήρια.

Η εικόνα στην Ελλάδα: Προβλήματα σε Outlook, Teams και ηλεκτρονική αλληλογραφία – Τι λέει το υπουργείο

Το παγκόσμιο μπλακ άουτ της Microsoft έγινε αισθητό και στην Ελλάδα, με χρήστες να αναφέρουν από το βράδυ της Πέμπτης δυσκολίες πρόσβασης κυρίως στο Outlook και σε εταιρικούς λογαριασμούς ηλεκτρονικού ταχυδρομείου που βασίζονται στο Exchange Online.

Σύμφωνα με τα ελληνικά δημοσιεύματα και τις αναφορές του Downdetector, καταγράφηκαν προβλήματα στην πρόσβαση, την αποστολή και τη λήψη email, ενώ αναφέρθηκαν δυσλειτουργίες και στο Teams και στο Copilot.

Ο υπουργός Ψηφιακής Διακυβέρνησης και Τεχνητής Νοημοσύνης, Δημήτρης Παπαστεργίου, διευκρίνισε ότι οι βασικές λειτουργίες του ελληνικού Δημοσίου συνεχίζονται κανονικά. Ωστόσο, υπηρεσίες υπουργείων που χρησιμοποιούν τους διακομιστές της Microsoft αντιμετώπισαν προβλήματα στην ηλεκτρονική αλληλογραφία, ενώ επηρεάστηκε και η πρόσβαση σε εφαρμογές όπως το Outlook, το Teams και το Copilot.

Με βάση τις τελευταίες διαθέσιμες ενημερώσεις, δεν προκύπτει γενικευμένη παράλυση των δημόσιων υπηρεσιών στη χώρα, αλλά κυρίως προβλήματα στην ψηφιακή επικοινωνία.

Σε παγκόσμιο επίπεδο, η κατάσταση παρουσιάζει σταδιακή βελτίωση, με τη Microsoft να αναφέρει πρόοδο στην αποκατάσταση των υποδομών της σε Ευρώπη, Αμερική και Ασία. Παρ’ όλα αυτά, η πλήρης επαναφορά δεν έχει ακόμη επιβεβαιωθεί και εξακολουθούν να υπάρχουν καθυστερήσεις και διακοπτόμενες συνδέσεις.
Οι Χάκερ των Ψυγείων: Η Νέα Ψηφιακή Απειλή στα σουπερμάρκετ αλλά ακόμη και στο σπίτι

Χρόνος ανάγνωσης: 4 λεπτά
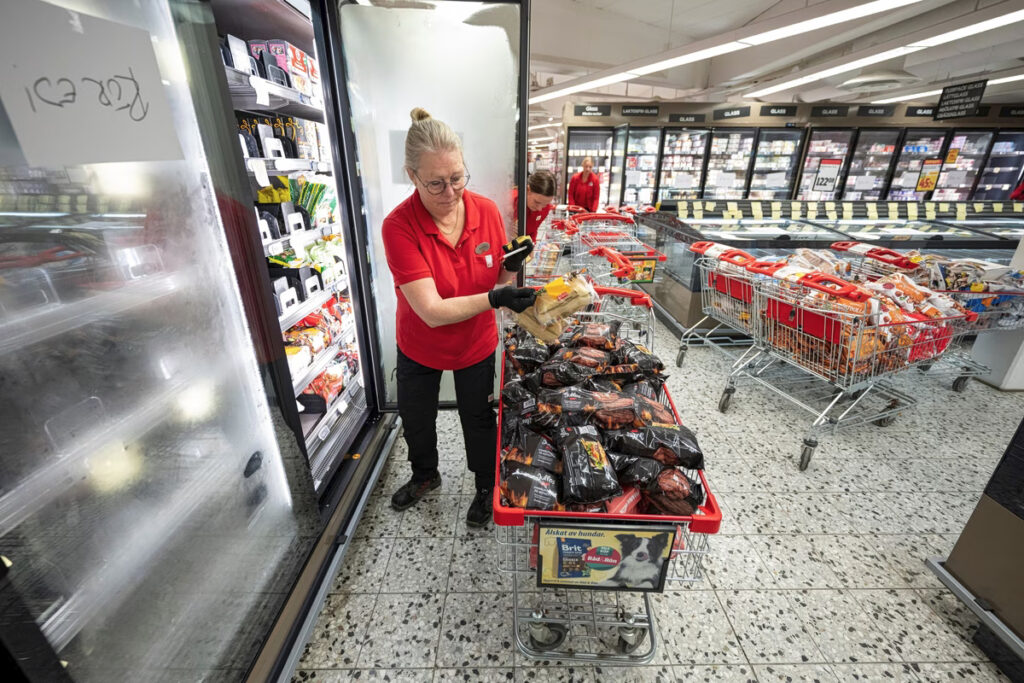
Μια νέα και αναπάντεχη μορφή κυβερνοαπειλής έχει κάνει την εμφάνισή της, αποδεικνύοντας ότι το έγκλημα στον κυβερνοχώρο δεν περιορίζεται πλέον στην κλοπή δεδομένων ή σε τραπεζικές απάτες, αλλά επεκτείνεται στη φυσική υποδομή της εφοδιαστικής αλυσίδας. Ο λόγος για τους «χάκερ των ψυγείων», οι οποίοι βάζουν στο στόχαστρο τα συνδεδεμένα στο διαδίκτυο βιομηχανικά συστήματα ψύξης (refrigeration controllers) σούπερ μάρκετ και επιχειρήσεων τροφίμων, απειλώντας άμεσα την ασφάλεια των καταναλωτών και προκαλώντας τεράστιες οικονομικές ζημιές.
 
Πού σημειώθηκαν τα περιστατικά
Το κύμα των επιθέσεων ξεκίνησε να γίνεται αισθητό στην Ευρώπη. Η αρχή έγινε στη Γαλλία, όπου άγνωστοι απέκτησαν απομακρυσμένη πρόσβαση και έθεσαν εκατοντάδες συστήματα ψύξης μεγάλων αλυσίδων σε συνεχή λειτουργία απόψυξης. Αυτό είχε ως αποτέλεσμα οι θερμοκρασίες να εκτοξευθούν στους 50°C, οδηγώντας σε μαζική αλλοίωση και καταστροφή τόνων τροφίμων. Πολύ γρήγορα, παρόμοια περιστατικά και παρεμβάσεις αναφέρθηκαν σε αρκετές ακόμη ευρωπαϊκές χώρες, μεταξύ των οποίων η Σουηδία (σε καταστήματα ICA και Coop), το Βέλγιο, το Λουξεμβούργο και η Ιρλανδία.
 
Τι συνέβη στην Ελλάδα
Ο συναγερμός δεν άργησε να σημάνει και στην Ελλάδα, με χαρακτηριστικότερο παράδειγμα την κυβερνοεπίθεση που δέχθηκε μια επιχείρηση κρεοπωλείου στην Κηφισιά. Οι εισβολείς κατάφεραν να παραβιάσουν το ψηφιακό σύστημα ψύξης, να «κλειδώσουν» έξω τους ιδιοκτήτες και να αλλάξουν τις ρυθμίσεις της θερμοκρασίας, με την ένδειξη να αγγίζει στα ψηφιακά συστήματα ακόμη και τους 150°C. Οι υπάλληλοι αντιλήφθηκαν την κακόβουλη παρέμβαση νωρίς το πρωί και χρειάστηκαν περίπου δύο ώρες εξειδικευμένων ελέγχων από τεχνικό για να ανακτηθεί ο έλεγχος των ψυκτικών θαλάμων προτού καταστραφούν ολοσχερώς τα εμπορεύματα.
 
Πόσο κινδυνεύει η χώρα;
Η απειλή για την Ελλάδα είναι απολύτως υπαρκτή και άμεση. Σύμφωνα με επίσημα στοιχεία, περισσότερα από 300 συστήματα εμπορικής ψύξης στην Ελλάδα βρίσκονται εκτεθειμένα στο διαδίκτυο. Τα συστήματα αυτά ανήκουν σε σούπερ μάρκετ, γαλακτοβιομηχανίες, βιομηχανίες κρέατος και αποθήκες. Η χρήση σύγχρονων, «έξυπνων» ψυγείων IoT (Internet of Things) επιτρέπει στις επιχειρήσεις να ελέγχουν τις θερμοκρασίες απομακρυσμένα, όμως αν οι συσκευές αυτές δεν είναι σωστά θωρακισμένες, γίνονται εύκολος στόχος. Μια επιτυχημένη μαζική επίθεση θα μπορούσε να σπάσει την ψυκτική αλυσίδα, θέτοντας σε κίνδυνο τη δημόσια υγεία και προκαλώντας ελλείψεις στην αγορά.
 
Οι οδηγίες της Εθνικής Αρχής Κυβερνοασφάλειας
 
Η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ) είχε εντοπίσει εγκαίρως τις ευπάθειες σε συγκεκριμένους ελεγκτές ψύξης δημοφιλών κατασκευαστών (όπως Danfoss, Copeland/Dixell, Carel). Για την προστασία των ελληνικών επιχειρήσεων, η Αρχή εξέδωσε επείγουσες συστάσεις: 
 
    • Άμεση αποσύνδεση κάθε συστήματος ελέγχου ψυκτικού εξοπλισμού από το δημόσιο, ανοιχτό διαδίκτυο.
    • Χρήση ασφαλών δικτύων VPN και ενεργοποίηση ελέγχου ταυτότητας πολλαπλών παραγόντων (Multi-Factor Authentication – MFA) για οποιαδήποτε αναγκαία απομακρυσμένη σύνδεση.
    • Αλλαγή των εργοστασιακών κωδικών πρόσβασης με ισχυρούς, μοναδικούς κωδικούς.
    • Τακτική εγκατάσταση των απαραίτητων ενημερώσεων ασφαλείας (security updates).
    • Αντικατάσταση παλαιών συσκευών ελέγχου που δεν υποστηρίζονται πλέον από τους κατασκευαστές τους με νέες, ασφαλέστερες τεχνολογίες.

Το φαινόμενο αυτό υπενθυμίζει με τον πιο ξεκάθαρο τρόπο ότι η ψηφιακή ασφάλεια αποτελεί πλέον δομικό στοιχείο της πραγματικής οικονομίας και της καθημερινότητάς μας

Θεωρητικός κίνδυνος και για τα οικιακά ψυγεία

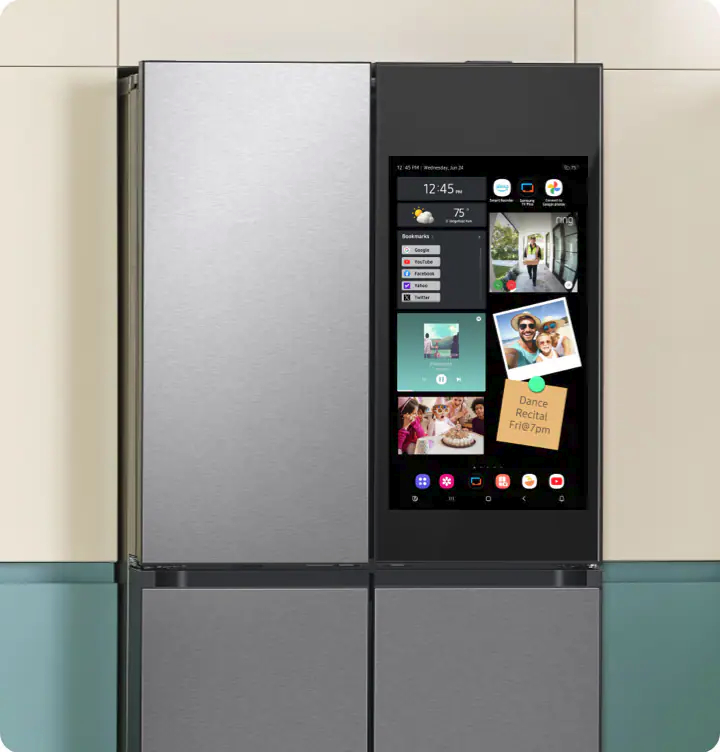
όπως αυτά της Samsung (σειρά Family Hub) ή της LG, αλλά η φύση της απειλής και το επίπεδο του κινδύνου είναι τελείως διαφορετικά σε σχέση με τα βιομηχανικά ψυγεία των σούπερ μάρκετ.
 
Οι ειδικοί κυβερνοασφάλειας, συμπεριλαμβανομένου του πρώην επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Μ. Βρετανίας (NCSC), ξεκαθαρίζουν ότι δεν υπάρχουν ενδείξεις ότι οι χάκερ στοχεύουν οικιακές συσκευές στις πρόσφατες επιθέσεις.
 
Οι βασικές διαφορές και οι πραγματικοί κίνδυνοι για το σπίτι σας συνοψίζονται παρακάτω:
 
1. Ποιοι είναι οι πραγματικοί κίνδυνοι για ένα οικιακό έξυπνο ψυγείο;
Αν ένας χάκερ καταφέρει να παραβιάσει ένα οικιακό ψυγείο με οθόνη και κάμερες, ο στόχος του δεν είναι να σας χαλάσει τα τρόφιμα, αλλά:
 
  • Παραβίαση της ιδιωτικότητας: Στα μοντέλα που διαθέτουν εσωτερικές κάμερες για να βλέπετε απομακρυσμένα τι λείπει (π.χ. μέσω εφαρμογής στο κινητό), ένας χάκερ θα μπορούσε θεωρητικά να αποκτήσει πρόσβαση στην εικόνα αυτών των καμερών ή στην εξωτερική οθόνη.


  • Κλοπή ψηφιακών δεδομένων: Οι οθόνες των ψυγείων αυτών συνδέονται συχνά με το Google Calendar σας, τον λογαριασμό σας στο Spotify ή το Wi-Fi του σπιτιού σας. Στο παρελθόν (το 2015), ερευνητές ασφαλείας είχαν ανακαλύψει ευπάθεια σε έξυπνο ψυγείο που επέτρεπε την υποκλοπή των διαπιστευτηρίων (κωδικών) του Google λογαριασμού του χρήστη. 

Να αναφερθεί εδώ ότι πολλά μοντέλα ψυγείων έχουν πλέον ολόκληρη οθόνη αφής με λειτουργικό που μπορείτε να δείτε YouTube, να δείτε τα email σας και να κάνετε σχεδόν οποιαδήποτε άλλη εργασία που θα κάνατε με το smartphone η το tablet σας.


  • Συμπερίληψη σε Botnets: Πολλές φορές οι χάκερ «μολύνουν» έξυπνες οικιακές συσκευές (IoT) όχι για να πειράξουν την ίδια τη συσκευή, αλλά για να τη χρησιμοποιήσουν κρυφά, μαζί με χιλιάδες άλλες, για να εξαπολύσουν μαζικές επιθέσεις (DDoS) εναντίον μεγάλων ιστοσελίδων ή εταιρειών.


2. Γιατί το οικιακό σας ψυγείο είναι πολύ πιο ασφαλές από τα βιομηχανικά;
  • Προστασία πίσω από το Router σας: Τα οικιακά ψυγεία δεν είναι απευθείας «εκτεθειμένα» στο δημόσιο ίντερνετ με μια δημόσια IP, όπως συνέβαινε με τους εμπορικούς ψυκτικούς θαλάμους. Βρίσκονται πίσω από το τείχος προστασίας (firewall) του οικιακού σας router.


  • Συνεχείς ενημερώσεις από μεγάλους κατασκευαστές: Εταιρείες κολοσσοί όπως η Samsung επενδύουν τεράστια ποσά στην ασφάλεια λογισμικού (π.χ. με το σύστημα ασφαλείας Samsung Knox) και στέλνουν αυτόματες ενημερώσεις ασφαλείας (updates). Αντίθετα, τα βιομηχανικά ψυγεία χρησιμοποιούσαν συχνά απαρχαιωμένο λογισμικό χωρίς καμία υποστήριξη.
Πώς να προστατεύσετε το έξυπνο ψυγείο σας
Αν έχετε ή σκοπεύετε να αγοράσετε μια τέτοια συσκευή, η σωστή «ψηφιακή υγιεινή» περιλαμβάνει τα εξής απλά βήματα:
  1. Ενεργοποιήστε τις αυτόματες ενημερώσεις: Μέσα από το μενού του ψυγείου, βεβαιωθείτε ότι το λογισμικό του αναβαθμίζεται αυτόματα.
  2. Ισχυρός κωδικός στην εφαρμογή: Αλλάξτε τον εργοστασιακό κωδικό και χρησιμοποιήστε έναν μοναδικό, ισχυρό κωδικό για την εφαρμογή (π.χ. SmartThings) στο κινητό σας.
  3. Ενεργοποίηση MFA: Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (Multi-Factor Authentication) στον λογαριασμό της εταιρείας του ψυγείου σας.
  4. Απομονώστε το στο Wi-Fi (Προχωρημένο): Αν το router σας το υποστηρίζει, συνδέστε όλες τις έξυπνες συσκευές (ψυγείο, κάμερες, τηλεοράσεις) σε ένα ξεχωριστό “Guest” δίκτυο Wi-Fi, ώστε ακόμα κι αν κάποια παραβιαστεί, να μην μπορεί να αποκτήσει πρόσβαση στους υπολογιστές ή τα κινητά του σπιτιού σας. 

Σχέδιο νόμου για την ιδιοκτησία των παιχνιδιών σε Playstation, XBox και Steam – Το αγόρασα, μου ανήκει.

Χρόνος ανάγνωσης: 3 λεπτά


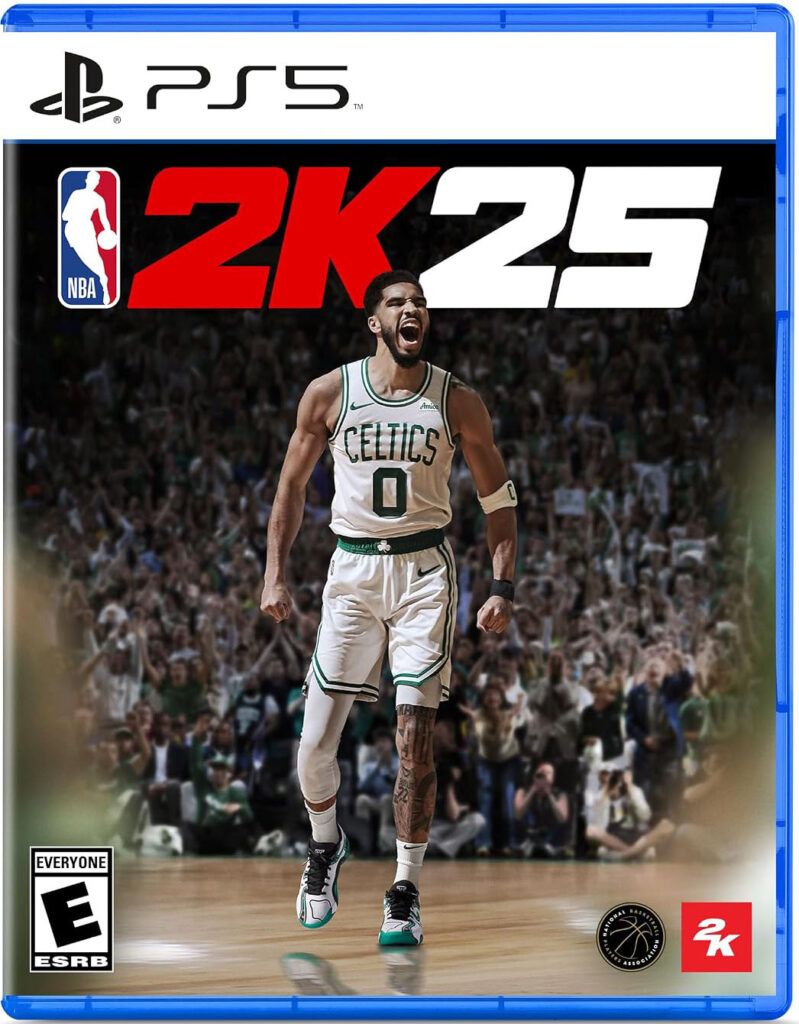
Το NBA 2K25 ξεχείλισε το ποτήρι
Για το σχέδιο νόμου χρησιμοποιήθηκε το NBA 2K25 ως το απόλυτο παράδειγμα για να δικαιολογήσει την ανάγκη του νόμου.
Παρά το γεγονός ότι το παιχνίδι κυκλοφόρησε τον Σεπτέμβριο του 2025 και αποτέλεσε ένα από τα μεγαλύτερα best-seller, η εκδότρια εταιρεία 2K Games επιβεβαίωσε ότι το NBA 2K25 αφαιρείται από τα ψηφιακά καταστήματα στις 30 Οκτωβρίου 2026 και οι online servers του θα κλείσουν οριστικά την 31η Δεκεμβρίου 2026. Δηλαδή, μόλις περίπου 15 μήνες μετά την κυκλοφορία του, ένα παιχνίδι για το οποίο οι παίκτες πλήρωσαν 70 (ή 100 ευρώ για ειδικές εκδόσεις) και επένδυσαν επιπλέον χρήματα σε microtransactions, γίνεται ουσιαστικά άχρηστο.
Ανακοινώθηκε επίσημο νομοσχέδιο στις ΗΠΑ που στοχεύει να αλλάξει ριζικά το καθεστώς ιδιοκτησίας των ψηφιακών παιχνιδιών σε πλατφόρμες όπως το PlayStation, το Xbox και το Steam.
Στις 15 Οκτωβρίου 2026, ο Αμερικανός βουλευτής Ritchie Torres ανακοίνωσε το νομοσχέδιο με τίτλο «Power To The Players Act», με κεντρικό σύνθημα: «Αν το πληρώνεις, σου ανήκει». Το νομοσχέδιο αυτό έρχεται ως απάντηση στην πρακτική των εταιρειών να αντιμετωπίζουν τις ψηφιακές αγορές ως απλές, ανακλητές «άδειες χρήσης» (licenses) και όχι ως πραγματική αγορά.
Ο Torres δήλωσε χαρακτηριστικά ότι: «Ένα παιχνίδι που μπορεί να αφαιρεθεί τη στιγμή που η εταιρεία τραβάει την πρίζα δεν είναι αγορά, είναι μια ενοικίαση μεταμφιεσμένη σε πώληση».
Τι προβλέπει το νομοσχέδιο «Power To The Players Act»;
Αν το νομοσχέδιο ψηφιστεί και γίνει ομοσπονδιακός νόμος, θα δώσει εντολή στην Ομοσπονδιακή Επιτροπή Εμπορίου (FTC) των ΗΠΑ να επιβάλει τους εξής κανόνες:
  1. Πραγματική Ιδιοκτησία: Οι ψηφιακές αγορές θα θεωρούνται νομικά ιδιοκτησία του καταναλωτή και οι εταιρείες δεν θα μπορούν να ανακαλούν την πρόσβαση αυθαίρετα.
  2. Υποχρεωτικό Offline Mode: Πριν κλείσουν οι servers οποιουδήποτε παιχνιδιού, οι εταιρείες θα είναι υποχρεωμένες να κυκλοφορήσουν patch που θα επιτρέπει στο παιχνίδι να παίζεται κανονικά εκτός σύνδεσης (offline) ή να δίνουν εργαλεία στην κοινότητα για να τρέχει δικούς της servers.
  3. Δικαίωμα Μεταβίβασης: Θα προστατεύεται το δικαίωμα των παικτών να μεταβιβάζουν ή να μεταπωλούν τα ψηφιακά τους παιχνίδια.
Το ευρύτερο πλαίσιο
Η κίνηση αυτή δεν είναι μεμονωμένη, καθώς η βιομηχανία του gaming δέχεται τεράστια πίεση το τελευταίο διάστημα:
  • Το κλείσιμο του The Crew από τη Ubisoft το 2024 είχε ήδη πυροδοτήσει το παγκόσμιο κίνημα “Stop Killing Games”.
  • Ήδη στην Καλιφόρνια ψηφίστηκε νόμος που αναγκάζει πλατφόρμες όπως το Steam και το PlayStation Store να προειδοποιούν ρητά τον καταναλωτή στο ταμείο ότι αγοράζει άδεια χρήσης και όχι το ίδιο το παιχνίδι.
Το νομοσχέδιο του Torres βρίσκεται ακόμα στο αρχικό στάδιο της πρότασης και αναμένεται να αντιμετωπίσει σκληρό πόλεμο από τα λόμπι των μεγάλων εκδοτών (publishers), όμως η κατάθεσή του δείχνει ότι το ζήτημα της ψηφιακής διατήρησης (game preservation) έφτασε πλέον στα ανώτατα πολιτικά κλιμάκια.
Το «Stop Killing Games» είναι μια παγκόσμια πρωτοβουλία πολιτών και καταναλωτών που δημιουργήθηκε με σκοπό να σταματήσει την αυξανόμενη πρακτική των εταιρειών βιομηχανίας βιντεοπαιχνιδιών να καταστρέφουν ή να καθιστούν μη λειτουργικά τα παιχνίδια που οι παίκτες έχουν αγοράσει νόμιμα.
Η σπίθα για τη δημιουργία του κινήματος, με επικεφαλής τον YouTuber Ross Scott, δόθηκε τον Απρίλιο του 2024, όταν η εταιρεία Ubisoft έκλεισε οριστικά τους servers του δημοφιλούς παιχνιδιού αγώνων ταχύτητας «The Crew». Παρά το γεγονός ότι εκατομμύρια παίκτες είχαν πληρώσει για το παιχνίδι, η Ubisoft όχι μόνο έκλεισε τη διαδικτυακή πρόσβαση, αλλά αφαίρεσε και την άδεια χρήσης από τους λογαριασμούς των χρηστών, εμποδίζοντάς τους ακόμα και να το εγκαταστήσουν για να παίξουν μόνοι τους (offline).
Το κίνημα επικεντρώνεται στα λεγόμενα παιχνίδια «ως υπηρεσία» (live-service games). Οι εταιρείες υποστηρίζουν ότι όταν αγοράζουμε ένα ψηφιακό παιχνίδι, δεν αγοράζουμε το ίδιο το προϊόν, αλλά μια προσωρινή, ανακλήσιμη «άδεια χρήσης». Το «Stop Killing Games» αμφισβητεί τη νομιμότητα αυτής της πρακτικής, χαρακτηρίζοντάς την ως επιθετική εμπορική στρατηγική που παραβιάζει τα δικαιώματα των καταναλωτών και καταστρέφει την ψηφιακή πολιτιστική κληρονομιά.
Οι βασικοί στόχοι της πρωτοβουλίας είναι:
  • Νομική προστασία: Να αναγκαστούν οι κυβερνήσεις να θεσπίσουν νόμους που θα υποχρεώνουν τις εταιρείες να αφήνουν τα παιχνίδια σε λειτουργική κατάσταση όταν σταματά η υποστήριξή τους.
  • Offline λειτουργικότητα: Πριν το κλείσιμο των servers, οι εκδότες να κυκλοφορούν ένα τελικό patch, ώστε το παιχνίδι να παραμένει παιξίσιμο εκτός σύνδεσης ή μέσω ιδιωτικών servers της κοινότητας.
  • Ευρωπαϊκή Πρωτοβουλία Πολιτών (ECI): Το κίνημα συγκεντρώνει επίσημα υπογραφές με στόχο το 1 εκατομμύριο, ώστε να αναγκάσει την Ευρωπαϊκή Επιτροπή να εξετάσει το ζήτημα και να νομοθετήσει για την προστασία των Ευρωπαίων καταναλωτών.
Το «Stop Killing Games» δεν ζητά από τις εταιρείες να υποστηρίζουν οικονομικά τα παιχνίδια για πάντα, αλλά να μην τα «σκοτώνουν» εσκεμμένα, επιτρέποντας στους παίκτες να διατηρήσουν την πρόσβαση σε αυτό που πλήρωσαν.

Νέα απάτη με SMS για «πρόστιμα» Tροχαίας – Πώς καταλάβετε τα μυνήματα – απάτη

Χρόνος ανάγνωσης: 3 λεπτά


Τα παραπλανητικά μηνύματα ενημερώνουν τους παραλήπτες ότι δήθεν έχουν καταγραφεί εις βάρος τους τροχαίες παραβάσεις – 5 βασικοί κανόνες ασφαλείας – Τι κάνετε αν πατήσετε «ύποπτο σύνδεσμο»


Μια νέα εκστρατεία ηλεκτρονικής απάτης μέσω SMS βρίσκεται σε εξέλιξη το τελευταίο διάστημα, με «επιτήδειους» να επιχειρούν να εξαπατήσουν πολίτες προσποιούμενοι ότι εκπροσωπούν την Τροχαία.

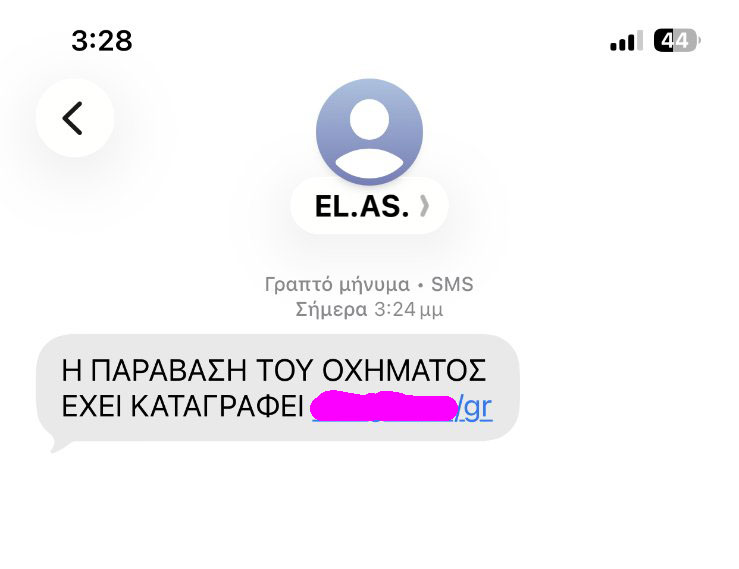
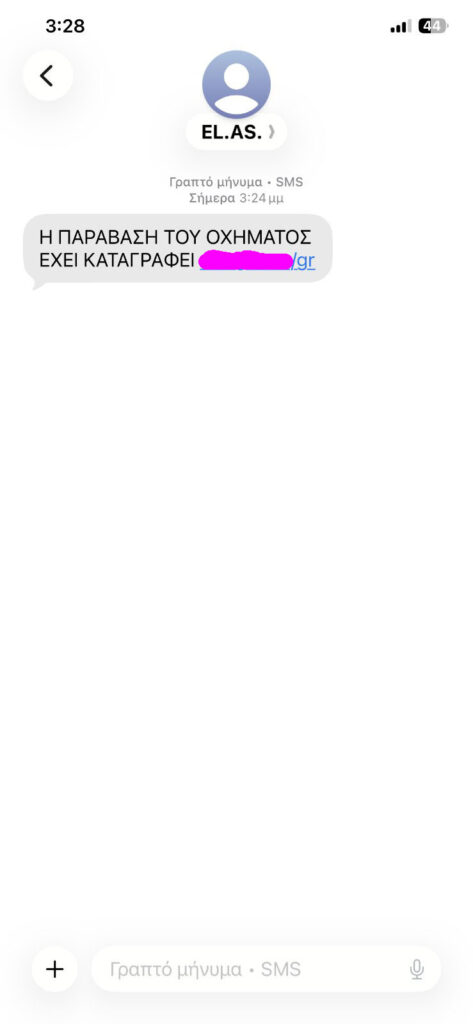
Τα παραπλανητικά μηνύματα με αποστολέα τυχαία νούμερα ελληνικά ή του εξωτερικού ή άλλες φορές αναγράφοντας EL.AS. ενημερώνουν τους παραλήπτες ότι δήθεν έχουν καταγραφεί εις βάρος τους τροχαίες παραβάσεις και ότι πρέπει να πληρώσουν το πρόστιμο μέσω ηλεκτρονικού συνδέσμου. Στην πραγματικότητα, πρόκειται για οργανωμένη προσπάθεια ηλεκτρονικού «ψαρέματος» προσωπικών δεδομένων – γνωστή ως phishing – με στόχο την υποκλοπή στοιχείων τραπεζικών καρτών και άλλων ευαίσθητων πληροφοριών.

Τα μηνύματα αποστέλλονται μαζικά σε κινητά τηλέφωνα και περιλαμβάνουν έναν σύνδεσμο που υποτίθεται ότι οδηγεί σε πλατφόρμα πληρωμής προστίμων. Ο πολίτης καλείται να πατήσει το link για να δει τις λεπτομέρειες της παράβασης ή να εξοφλήσει το πρόστιμο άμεσα για να μην έχει δήθεν πρόσθετες χρεώσεις ή ακόμη και δικαστικές συνέπειες – αν το πρόστιμο δεν πληρωθεί άμεσα. Στόχος είναι να δημιουργήσουν στο υποψήφιο θύμα αίσθημα πίεσης και να το οδηγήσουν σε γρήγορη και απερίσκεπτη αντίδραση.


Ωστόσο, ο σύνδεσμος που του υποδεικνύουν οδηγεί σε πλαστή ιστοσελίδα που μιμείται την εμφάνιση επίσημων κρατικών υπηρεσιών. Οι «επιτήδειοι» χρησιμοποιούν συνήθως επίσημη γλώσσα και εκμεταλλεύονται συχνά το αίσθημα ανησυχίας που προκαλεί μια πιθανή παράβαση.


Οι αρμόδιες Αρχές, μεταξύ των οποίων η Αρχή Κυβερνοασφάλειας, το υπουργείο Ψηφιακής Διακυβέρνησης και η Ελληνική Αστυνομία, έχουν ήδη επισημάνει ότι τέτοιου είδους μηνύματα δεν αποτελούν επίσημη ενημέρωση. Οι δημόσιες υπηρεσίες δεν αποστέλλουν SMS με συνδέσμους που να οδηγούν σε πληρωμές ή να ζητούν από τους πολίτες να εισαγάγουν τα προσωπικά ή τραπεζικά στοιχεία τους.


Η πρακτική αυτή αποτελεί μια κλασική μορφή ψηφιακής απάτης, η οποία βασίζεται στην παραπλάνηση του χρήστη ώστε να αποκαλύψει πληροφορίες που στη συνέχεια μπορούν να χρησιμοποιηθούν για οικονομική εκμετάλλευση. Η συγκεκριμένη πρακτική δεν είναι καινούργια. Τα τελευταία χρόνια έχουν καταγραφεί αντίστοιχες απάτες μέσω SMS, που εμφανίζονταν να προέρχονται από τα ΕΛΤΑ και άλλες εταιρείες ταχυμεταφορών, ενημερώνοντας τους πολίτες ότι δήθεν υπάρχει εκκρεμότητα για την παράδοση ενός δέματος και ζητώντας την καταβολή μικρού ποσού για «έξοδα εκτελωνισμού» ή μεταφοράς. Αντίστοιχα περιστατικά έχουν σημειωθεί και με μηνύματα που υποτίθεται ότι αποστέλλονταν από τον ΟΑΣΑ, καθώς και από τραπεζικά ιδρύματα.


Σε όλες αυτές τις περιπτώσεις το μοτίβο είναι το ίδιο: ένα μήνυμα που προκαλεί ανησυχία ή επείγουσα ανάγκη και περιέχει έναν σύνδεσμο που οδηγεί σε πλαστό ιστότοπο.

Κανόνες ασφαλείας

Οι ειδικοί σε θέματα κυβερνοασφάλειας συνιστούν στους πολίτες να είναι ιδιαίτερα προσεκτικοί απέναντι σε τέτοιου είδους μηνύματα και να τηρούν ορισμένους βασικούς κανόνες ασφαλείας, όπως:

1. Μην πατάτε συνδέσμους σε ύποπτα SMS. Ειδικά όταν το μήνυμα αφορά πληρωμές ή προσωπικά στοιχεία.

2. Μην καταχωρίζετε προσωπικά ή τραπεζικά δεδομένα σε αμφιλεγόμενους και άγνωστους συνδέσμους (links). Κανένας δημόσιος οργανισμός δεν ζητεί ευαίσθητες πληροφορίες – όπως στοιχεία τραπεζικών καρτών ή κωδικοί πρόσβασης – μέσω SMS μηνυμάτων στο κινητό τηλέφωνο.

3. Ελέγξτε πάντα την επίσημη ιστοσελίδα. Αν λάβετε μήνυμα για κάποια οφειλή, μπείτε μόνοι σας στην επίσημη πλατφόρμα του οργανισμού και όχι μέσω του συνδέσμου του μηνύματος.

4. Προσέξτε τα σημάδια απάτης. Τα παραπλανητικά μηνύματα συχνά περιέχουν ενδείξεις που μπορούν να προδώσουν την απάτη: ορθογραφικά λάθη, ασυνήθιστες διαδικτυακές διευθύνσεις ή πιεστική διατύπωση που ζητεί άμεση ενέργεια από τον παραλήπτη («πληρώστε άμεσα»).

5.  Διαγράψτε το μήνυμα και μην απαντήσετε: η απάντηση μπορεί να επιβεβαιώσει στους δράστες ότι ο αριθμός είναι ενεργός.

Αλλαγή κωδικών

Σε περίπτωση που κάποιος πολίτης έχει ήδη πατήσει το link ή έχει καταχωρίσει σε αυτό τα στοιχεία του, θα πρέπει να επικοινωνήσει άμεσα με την τράπεζά του, να αλλάξει τους κωδικούς πρόσβασης σε κρίσιμες υπηρεσίες και να ενημερώσει τις αστυνομικές Αρχές, ώστε να εντοπίζονται πιο γρήγορα οι οργανωμένες προσπάθειες εξαπάτησης. Καθώς οι ηλεκτρονικές απάτες εξελίσσονται συνεχώς και οι δράστες προσαρμόζουν τα σενάριά τους ώστε να φαίνονται όλο και πιο πειστικά, η ενημέρωση και η προσοχή των πολιτών παραμένουν το βασικότερο «όπλο» απέναντι σε τέτοιου είδους πρακτικές, τονίζεται από την Αρχή Κυβερνοασφάλειας.

Τα πιο περίεργα πράγματα που μπορούν να χαλάσουν το σήμα του WiFi στο σπίτι μας

Χρόνος ανάγνωσης: 3 λεπτά


Παρά τα χρήματα που μπορεί να έχετε ξοδέψει για εξοπλισμό, Router με πολλές κεραίες, Repeaters, Powerlines, συστήματα Mesh, μπορεί το WiFi στο χώρο σας να είναι ανεπαρκές.

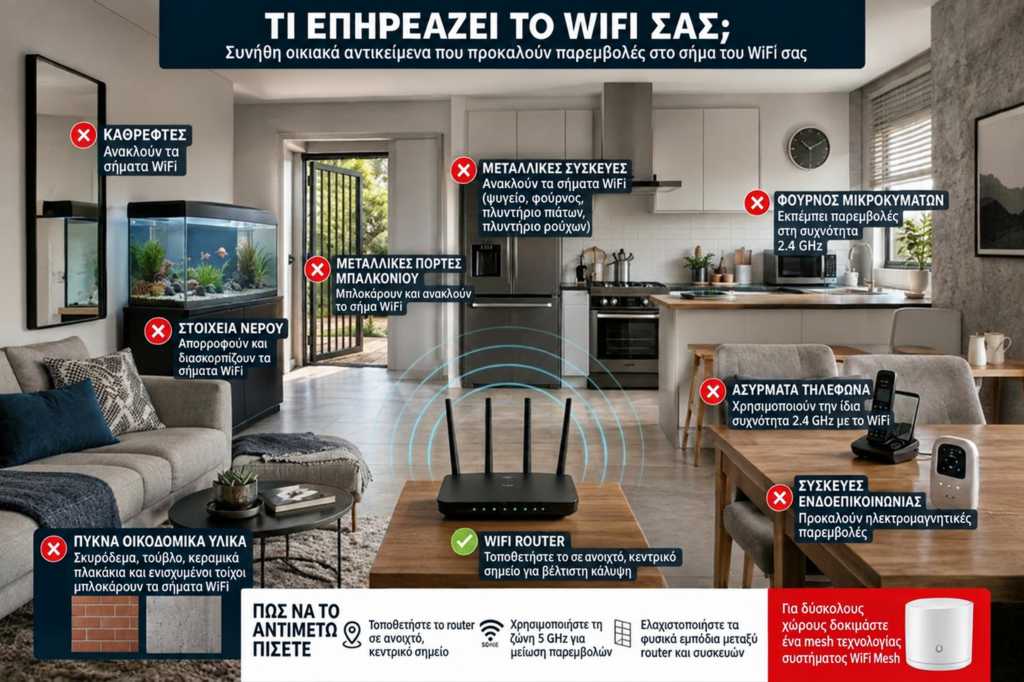
Οι χοντροί τοίχοι, η μεγάλη απόσταση από το router και η κακοκαιρία είναι τρία από τα πιο γνωστά προβλήματα στο σήμα του WiFi μέσα σε ένα σπίτι. Γνωρίζατε όμως πως ο φούρνος των μικροκυμάτων, τα ενυδρεία και οι καθρέφτες μπορούν επίσης να δημιουργήσουν πρόβλημα;

Το BBC εξηγεί αναλυτικά όλα τα περίεργα πράγματα που έχουμε πολλοί στο σπίτι μας και τα οποία μπορεί να επηρεάσουν το σήμα του WiFi.

Φούρνοι μικροκυμάτων

Οι φούρνοι μικροκυμάτων μπορούν να επηρεάσουν και το WiFi καθώς τα ασύρματα δίκτυα μεταδίδουν πληροφορίες μέσω ραδιοκυμάτων. Η συχνότητα των 2,4 GHz είναι μία από τις συνηθέστερες που χρησιμοποιούν τα δίκτυα WiFi και οι συσκευές Bluetooth. Στην ίδια περιοχή συχνοτήτων λειτουργούν και οι φούρνοι μικροκυμάτων.

Κανονικά, οι φούρνοι είναι θωρακισμένοι ώστε η ενέργεια να παραμένει στο εσωτερικό τους. Ένας παλιός ή φθαρμένος φούρνος, όμως, μπορεί να προκαλέσει παρεμβολές, ιδιαίτερα σε ένα δίκτυο που λειτουργεί στα 2,4 GHz.

Το πρόβλημα είναι σήμερα μικρότερο, καθώς οι νεότεροι φούρνοι έχουν καλύτερη θωράκιση και πολλά router χρησιμοποιούν και τη ζώνη των 5 GHz. Αν, πάντως, η σύνδεση επιβραδύνεται κάθε φορά που ζεσταίνετε φαγητό, αξίζει να ελέγξετε αν το WiFi λειτουργεί στα 2,4 GHz και να δοκιμαστεί η ζώνη των 5 GHz, όπου αυτό είναι δυνατό.

Ενυδρεία

Το νερό και το WiFi δεν αποτελούν καλό συνδυασμό. Ένα ραδιοσήμα εξασθενεί φυσιολογικά όσο αυξάνεται η απόσταση από την πηγή του, αλλά μπορεί να χάσει ακόμη περισσότερη ισχύ όταν πρέπει να περάσει μέσα από συγκεκριμένα αντικείμενα.

Τα μόρια του νερού απορροφούν μέρος της ενέργειας του ραδιοσήματος. Αυτό σημαίνει ότι ένα μεγάλο ενυδρείο ανάμεσα στο router και σε έναν υπολογιστή, μια τηλεόραση ή ένα smartphone μπορεί να δημιουργήσει μια περιοχή με ιδιαίτερα αδύναμο σήμα.

Το ίδιο βασικό πρόβλημα προκαλούν και τα πυκνά οικοδομικά υλικά. Τα ραδιοκύματα μπορούν να περάσουν σχετικά εύκολα μέσα από ξύλο ή ελαφριά χωρίσματα, δυσκολεύονται όμως περισσότερο με τούβλο και σκυρόδεμα.

Μια απλή πρακτική είναι να φανταστεί κανείς μια ευθεία γραμμή ανάμεσα στο router και στη συσκευή που αντιμετωπίζει προβλήματα. Όσο περισσότερα εμπόδια βρίσκονται στη διαδρομή, τόσο πιθανότερο είναι να εξασθενεί η σύνδεση.

Η τοποθέτηση του router κοντά στο κέντρο του σπιτιού και σε όσο το δυνατόν ψηλότερο σημείο αποτελεί ένα καλό πρώτο βήμα. Αν αυτό δεν επαρκεί, μπορούν να χρησιμοποιηθούν ενισχυτές WiFi ή ένα σύστημα mesh, το οποίο διανέμει το ασύρματο δίκτυο στον χώρο μέσω περισσότερων συσκευών.

Καθρέφτες

Ορισμένα αντικείμενα δεν απορροφούν απλώς το σήμα του WiFi, αλλά μπορούν να το ανακλάσουν.

Τα ραδιοκύματα είναι μορφή ηλεκτρομαγνητικής ακτινοβολίας και, όπως το φως ανακλάται σε συγκεκριμένες επιφάνειες, έτσι μπορεί να ανακλαστεί και ένα ασύρματο σήμα. Οι μεγάλοι καθρέφτες είναι χαρακτηριστικό παράδειγμα.

Παρόμοια προβλήματα μπορούν να προκαλέσουν μεγάλες επίπεδες και ανακλαστικές επιφάνειες, όπως μια τηλεόραση, αλλά και μεταλλικά στοιχεία μέσα σε τοίχους ή άλλα δομικά υλικά.

Η μετακίνηση του router ή, όπου είναι εφικτό, του ανακλαστικού αντικειμένου μπορεί να βελτιώσει την κατάσταση. Εναλλακτικά, ένας ενισχυτής σήματος ή ένα δίκτυο mesh μπορεί να παρακάμψει το πρόβλημα.


Επιπλέον Αντικείμενα & Συσκευές που Μπλοκάρουν το WiFi

  1. Ασύρματα Τηλέφωνα & Συσκευές Ενδοεπικοινωνίας: Πολλά οικιακά ασύρματα τηλέφωνα (DECT) και ενδοεπικοινωνίες μωρού εκπέμπουν στην ίδια συχνότητα των 2,4 GHz. Αυτό προκαλεί ηλεκτρομαγνητικές παρεμβολές στο ασύρματο δίκτυο, με αποτέλεσμα καθυστερήσεις ή αποσυνδέσεις.

  2. Μεταλλικές Ηλεκτρικές Συσκευές & Μεταλλικές Πόρτες: Το μέταλλο είναι από τους μεγαλύτερους «εχθρούς» των ραδιοκυμάτων. Μεγάλες οικιακές συσκευές όπως το ψυγείο, το πλυντήριο πιάτων ή ρούχων, αλλά και οι μεταλλικές κουφώματα/πόρτες μπαλκονιού, δεν απορροφούν απλώς το σήμα, αλλά το ανακλούν, εμποδίζοντάς το να φτάσει στους υπόλοιπους χώρους.

  3. Πυκνά Δομικά Υλικά & Κεραμικά Πλακάκια: Εκτός από το σκυρόδεμα και το τούβλο, υλικά όπως τα κεραμικά πλακάκια (π.χ. στο μπάνιο ή την κουζίνα) και οι ενισχυμένοι τοίχοι με μεταλλικό πλέγμα μπλοκάρουν αποτελεσματικά τη διέλευση του σήματος.

  4. Bluetooth Συσκευές & Γείτονες (Συνωστισμός Καναλιών):

    Τα ηχεία Bluetooth, τα ασύρματα χειριστήρια και τα γειτονικά routers που λειτουργούν στο ίδιο κανάλι επιβαρύνουν τη συχνότητα 2,4 GHz.

Πρακτικές Λύσεις Αντιμετώπισης

  • Σωστή Τοποθέτηση του Router: Εγκαταστήστε το router σε ανοιχτό, κεντρικό και υπερυψωμένο σημείο του σπιτιού. Αποφύγετε να το τοποθετείτε μέσα σε ντουλάπια, πίσω από τηλεοράσεις ή κοντά σε κουζίνες και μεταλλικά αντικείμενα.

  • Μετάβαση στη Ζώνη 5 GHz: Αν το router σας υποστηρίζει διπλή ζώνη (Dual-Band), συνδέστε τις σταθερές συσκευές (Smart TV, υπολογιστές) στη συχνότητα 5 GHz, η οποία προσφέρει υψηλότερες ταχύτητες και λιγότερες παρεμβολές.

  • Ελαχιστοποίηση Φυσικών Εμποδίων: Διατηρήστε, όσο είναι εφικτό, μια «καθαρή» οπτική διαδρομή μεταξύ του router και των βασικών συσκευών σας.

  • Χρήση Συστήματος WiFi Mesh: Για μεγάλους χώρους ή σπίτια με πολλούς τοίχους και ορόφους, ένα σύστημα Mesh δημιουργεί ένα ενιαίο, ισχυρό δίκτυο με πολλαπλούς κόμβους, παρακάμπτοντας τα φυσικά εμπόδια.

Το Μέλλον του Ραδιοφώνου είναι Εδώ: Η ΕΡΤ Φέρνει την Επανάσταση του DAB+ στην Ελλάδα

Χρόνος ανάγνωσης: 4 λεπτά
Η παραδοσιακή λήψη στα FM, με τα γνωστά παράσιτα, τις παρεμβολές και τη συνεχή αλλαγή συχνοτήτων όταν ταξιδεύουμε, δίνει σταδιακά τη θέση της σε μια νέα, πλήρως ψηφιακή εμπειρία. Η ΕΡΤ ηγείται της μετάβασης της ελληνικής ραδιοφωνίας στην ψηφιακή εποχή, αναπτύσσοντας με ταχύτατους ρυθμούς το εθνικό δίκτυο DAB+ (Digital Audio Broadcasting).
Με βάση το επίσημο στρατηγικό πλάνο της δημόσιας ραδιοτηλεόρασης, το ψηφιακό ραδιόφωνο αφήνει πίσω του τα πειραματικά στάδια και μπαίνει δυναμικά στην καθημερινότητα εκατομμυρίων ακροατών.
 

Τι είναι το DAB+ και γιατί αλλάζει τα πάντα;


Το DAB+ αποτελεί την εξέλιξη του παλαιού ψηφιακού προτύπου DAB. Χρησιμοποιώντας προηγμένους αλγόριθμους συμπίεσης ήχου (HE-AACv2), επιτρέπει τη μετάδοση κρυστάλλινου ήχου high-definition. Τα βασικότερα πλεονεκτήματα για τον χρήστη περιλαμβάνουν:
  • Ήχος χωρίς παράσιτα: Ξεχάστε το «φύσημα» της βελόνας. Το σήμα ή εκπέμπει τέλεια ή καθόλου.
  • Συντονισμός με το όνομα: Δεν χρειάζεται πλέον να θυμάστε συχνότητες (π.χ. 105,8 ή 91,3). Ψάχνετε και επιλέγετε τον σταθμό απευθείας με το όνομά του.
  • Πλούσιο οπτικό υλικό: Οι δέκτες με οθόνη μπορούν να προβάλλουν ταυτόχρονα τίτλους τραγουδιών, ονόματα παραγωγών, ειδήσεις, ακόμη και εξώφυλλα άλμπουμ ή χάρτες καιρού.
  • Σταθερότητα εν κινήσει: Στο αυτοκίνητο, ο δέκτης διατηρεί αυτόματα τον σταθμό χωρίς να χάνει το σήμα ή να χρειάζεται επανασυντονισμό από πόλη σε πόλη.


Το Χρονοδιάγραμμα της ΕΡΤ και η Πανελλαδική Κάλυψη

 
Σύμφωνα με τις επίσημες ανακοινώσεις στην Παρουσίαση Ραδιοφώνων της ΕΡΤ, η υλοποίηση του δικτύου τρέχει με γρήγορους ρυθμούς.
Η πρώτη μεγάλη φάση ανάπτυξης ολοκληρώνεται εντός του πρώτου εξαμήνου του 2026. Το πλάνο περιλαμβάνει την εγκατάσταση 31 επίγειων ψηφιακών πομπών που θα καλύψουν τα μεγάλα αστικά κέντρα και τους βασικούς οδικούς άξονες της χώρας. Μάλιστα, η κάλυψη της Αττικής ολοκληρώνεται πλήρως μέχρι τον Φεβρουάριο, ενώ η ΕΡΤ παρουσίασε αναλυτικά τις τεχνολογίες αυτές και στο κοινό της Θεσσαλονίκης, κατά τη διάρκεια της 90ής ΔΕΘ στο Facebook της ΕΡΤ.
Μέσω του ψηφιακού αυτού πολυπλέκτη, οι ακροατές έχουν δωρεάν πρόσβαση σε όλο το μπουκέτο των εθνικών προγραμμάτων: Πρώτο Πρόγραμμα, Δεύτερο Πρόγραμμα, Τρίτο Πρόγραμμα, ΕΡΑ Σπορ, Kosmos, Voice of Greece, καθώς και στο δυναμικά αναβαθμισμένο ΕΡΤnews Radio.

Πώς μπορείτε να ακούσετε DAB+ σήμερα;

Η μετάβαση στο ψηφιακό ραδιόφωνο δεν απαιτεί καμία συνδρομή ή σύνδεση στο διαδίκτυο – η λήψη παραμένει εντελώς δωρεάν και ελεύθερη. Το μόνο που χρειάζεστε είναι ένας συμβατός δέκτης με την ένδειξη DAB+.
  1. Στο Αυτοκίνητο: Αν το όχημά σας είναι κατασκευασμένο τα τελευταία χρόνια, διαθέτει ήδη ενσωματωμένο δέκτη DAB+, καθώς αποτελεί πλέον υποχρεωτικό ευρωπαϊκό πρότυπο για τα νέα αυτοκίνητα. Αρκεί μια γρήγορη αυτόματη αναζήτηση (Auto-Scan) για να εμφανιστούν οι σταθμοί της ΕΡΤ.
  2. Στο Σπίτι: Στο εμπόριο κυκλοφορούν οικονομικά επιτραπέζια ή φορητά ψηφιακά ραδιόφωνα. Μόλις ανοίξετε τη συσκευή, αυτή θα σκανάρει το φάσμα και θα αποθηκεύσει αυτόματα όλα τα διαθέσιμα ψηφιακά προγράμματα.
Η ΕΡΤ επενδύει σταθερά στο μέλλον των μέσων ενημέρωσης, αποδεικνύοντας ότι το παραδοσιακό ραδιόφωνο μπορεί να εκσυγχρονιστεί, προσφέροντας κορυφαία ποιότητα, εγκυρότητα και προσβασιμότητα σε όλους.
Το DAB+ είναι η εξελιγμένη και αναβαθμισμένη έκδοση του αρχικού προτύπου ψηφιακού ραδιοφώνου (DAB). Η βασικότερη διαφορά τους εντοπίζεται στην τεχνολογία συμπίεσης του ήχου, η οποία κάνει το DAB+ έως και 3 φορές πιο αποδοτικό.
 

Σημαντική σημείωση για τις συσκευές

 
  • Συμβατότητα: Οι νέοι δέκτες DAB+ μπορούν να παίξουν κανονικά και τους παλιούς σταθμούς DAB (backward compatible). Ωστόσο, τα παλιά ραδιόφωνα που υποστηρίζουν μόνο DAB δεν μπορούν να λάβουν σήμα DAB+.
  • Στην Ελλάδα, η ΕΡΤ και οι υπόλοιποι φορείς εκπέμπουν απευθείας με το σύγχρονο πρότυπο DAB+

Οι δέκτες DAB+ (Digital Audio Broadcasting) προσφέρουν ψηφιακή λήψη ραδιοφώνου με ήχο υψηλής πιστότητας, χωρίς παράσιτα, και επιπλέον πληροφορίες στην οθόνη (όπως τίτλους τραγουδιών). Αν και στην Ελλάδα η μετάβαση στο ψηφιακό ραδιόφωνο είναι ακόμη σε εξέλιξη, οι περισσότερες συσκευές ενσωματώνουν και τον κλασικό δέκτη FM για πλήρη συμβατότητα.

Ανάλογα με τη χρήση που θέλετε, οι δέκτες χωρίζονται σε τρεις βασικές κατηγορίες:

1. Επιτραπέζια & Φορητά Ραδιόφωνα
 

Ιδανικά για το σπίτι, το γραφείο ή την κουζίνα, καθώς λειτουργούν αυτόνομα.

  • Sharp DR-450: Διαθέσιμο στο Skroutz. Επιτραπέζια συσκευή ρεύματος με κομψό σχεδιασμό, που συνδυάζει λήψη DAB/DAB+, κλασικό FM και συνδεσιμότητα Bluetooth.
  • Audizio Livorno: Διαθέσιμο στο BestPrice. Μια πολυλειτουργική λύση που εκτός από DAB+ υποστηρίζει Wi-Fi για Internet Radio και Bluetooth.
2. Ραδιοενισχυτές & Tuners Hi-Fi (Για οικιακά συστήματα)
 

Αν έχετε ήδη στερεοφωνικό σύστημα, μπορείτε να προσθέσετε έναν αυτόνομο δέκτη (Tuner) για να ακούτε ψηφιακό ραδιόφωνο στα ηχεία σας.

3. Δέκτες Αυτοκινήτου
 
Αν θέλετε να αναβαθμίσετε τον ήχο στο όχημά σας, υπάρχουν επώνυμες πηγές (όπως της Kenwood Greece) με ενσωματωμένο δέκτη DAB+ για σταθερό σήμα κατά την οδήγηση, καθώς και εξωτερικά ψηφιακά modules (π.χ. Digital IQ) που συνδέονται στην υπάρχουσα οθόνη του αυτοκινήτου.

Πότε θα εκπέμψουν ψηφιακά οι ιδιώτες;

Οι ιδιωτικοί ραδιοφωνικοί σταθμοί στην Ελλάδα βρίσκονται σε φάση προετοιμασίας, καθώς η μετάβαση στο DAB+ απαιτεί μια εντελώς νέα νομοθετική, τεχνική και αδειοδοτική διαδικασία που διαφέρει από εκείνη της δημόσιας ραδιοφωνίας (ΕΡΤ).

Η τρέχουσα κατάσταση και τα επόμενα βήματα διαμορφώνονται ως εξής:

1. Δημιουργία Ψηφιακού Μητρώου (Άνοιξη 2026)
 
Το πρώτο καθοριστικό βήμα της κυβέρνησης έγινε το διάστημα Μαρτίου – Μαΐου 2026. Το Υπουργείο Ψηφιακής Διακυβέρνησης επέβαλε την υποχρεωτική ηλεκτρονική επικαιροποίηση των στοιχείων όλων των λειτουργούντων ραδιοφωνικών σταθμών της χώρας μέσω του gov.gr. Στόχος είναι να καταγραφεί πλήρως το ραδιοφωνικό τοπίο, ώστε να γνωρίζει το κράτος ποιοι ακριβώς σταθμοί έχουν δικαίωμα μετάβασης στο ψηφιακό φάσμα.
2. Σύσταση Ειδικής Επιτροπής (Σεπτέμβριος 2026)
 
Μόλις πρόσφατα, τον Σεπτέμβριο του 2026, το Υπουργείο Ψηφιακής Διακυβέρνησης συγκρότησε μια νέα ειδική επιτροπή για θέματα ψηφιακής ραδιοφωνικής εκπομπής (DAB+). Αυτή η επιτροπή έχει αναλάβει να σχεδιάσει το πλαίσιο για τους ιδιώτες, το οποίο περιλαμβάνει:
 
Τις προδιαγραφές για τους παρόχους δικτύου (αντίστοιχους με τη Digea της τηλεόρασης).
  • Το μοντέλο κατανομής των σταθμών ανά πολυπλέκτη (multiplex).
  • Τη διαδικασία αδειοδότησης.

Δεν υπάρχει ακόμη ακριβής, επίσημη ημερομηνία για την έναρξη των εμπορικών εκπομπών των ιδιωτικών σταθμών. Ωστόσο, με βάση το γεγονός ότι η ΕΡΤ ολοκληρώνει την πρώτη μεγάλη πανελλαδική της φάση εντός του πρώτου εξαμήνου του 2026 και οι διαδικασίες για τους ιδιώτες «τρέχουν» εντατικά μέσα στο 2026, η αγορά εκτιμά ότι οι πρώτες επίσημες δοκιμές ή αδειοδοτήσεις για τους ιδιωτικούς σταθμούς θα δρομολογηθούν μέσα στο επόμενο διάστημα (2027).


Σημείωση: Στην Αθήνα και τη Θεσσαλονίκη έχουν γίνει κατά καιρούς δοκιμαστικές ψηφιακές εκπομπές από ιδιωτικές κοινοπραξίες (π.χ. Digital Radio), αλλά η μαζική και επίσημη μετάβαση θα γίνει μόλις ολοκληρωθεί το θεσμικό πλαίσιο της νέας επιτροπής.


Ο Ιστορικός Μετασχηματισμός του ΟΤΕ και η Μετάβαση από την COSMOTE στην Telekom

Χρόνος ανάγνωσης: 4 λεπτά
Στις αρχές Σεπτεμβρίου 2026, οι ελληνικές τηλεπικοινωνίες βίωσαν μία από τις πιο σημαντικές στιγμές της σύγχρονης ιστορίας τους. Η μάρκα COSMOTE, που για σχεδόν τρεις δεκαετίες συνδέθηκε άρρηκτα με την καθημερινότητα των Ελλήνων, μετονομάζεται επίσημα σε Telekom. Η ιστορική αυτή αλλαγή φέρνει το χαρακτηριστικό Magenta χρώμα σε κάθε γωνιά της Ελλάδας, σηματοδοτώντας την πλήρη ενσωμάτωση του Ομίλου ΟΤΕ στο παγκόσμιο δίκτυο της Deutsche Telekom. Για να κατανοήσει κανείς τη σημασία αυτού του ορόσημου, πρέπει να ανατρέξει στην πορεία του Οργανισμού Τηλεπικοινωνιών Ελλάδος (ΟΤΕ), ο οποίος εξελίχθηκε από μια κρατική υπηρεσία σε έναν σύγχρονο, διεθνή τεχνολογικό κολοσσό.
Το σήμα του ΟΤΕ στο μέγαρο στο Μαρούσι
Η Ιστορία του ΟΤΕ: Η Γέννηση και το Κρατικό Μονοπώλιο

Η ιστορία ξεκινά το 1949, όταν ιδρύθηκε ο Οργανισμός Τηλεπικοινωνιών Ελλάδος (ΟΤΕ) ως ανώνυμη δημόσια εταιρεία, απορροφώντας την παλαιότερη Ανώνυμη Ελληνική Τηλεφωνική Εταιρεία (ΑΕΤΕ) και τις κρατικές υπηρεσίες τηλεγράφου και τηλεφώνου. Σκοπός του ήταν να ενώσει τη μεταπολεμική Ελλάδα, η οποία διέθετε ένα κατεστραμμένο και κατακερματισμένο δίκτυο.

Για τις επόμενες δεκαετίες, ο ΟΤΕ λειτούργησε ως κρατικό μονοπώλιο. Ήταν η εποχή που η απόκτηση μιας τηλεφωνικής γραμμής απαιτούσε μήνες, ή ακόμη και χρόνια αναμονής, ενώ το σταθερό τηλέφωνο αποτελούσε σύμβολο κοινωνικής θέσης. Παρά τις δυσκολίες, ο ΟΤΕ κατάφερε να φέρει το τηλέφωνο και στα πιο απομακρυσμένα χωριά της χώρας, αναπτύσσοντας κρίσιμες υποδομές, όπως το δίκτυο οπτικών ινών και τους πρώτους δορυφορικούς σταθμούς.

Η Επανάσταση της Κινητής Τηλεφωνίας και η Γέννηση της COSMOTE

Η δεκαετία του 1990 έφερε την απελευθέρωση της αγοράς των τηλεπικοινωνιών. Η κινητή τηλεφωνία εισήλθε στην Ελλάδα το 1993 από ιδιωτικές εταιρείες (Panafon και Telestet). Ο ΟΤΕ, βλέποντας το μέλλον να αλλάζει, ίδρυσε τον Οκτώβριο του 1997 την COSMOTE, η οποία ξεκίνησε την εμπορική της λειτουργία τον Απρίλιο του 1998.

Αν και μπήκε τρίτη στην αγορά, η COSMOTE πέτυχε κάτι μοναδικό: μέσα σε ελάχιστα χρόνια, χάρη στις ανταγωνιστικές τιμές, το ισχυρό σήμα και τη δυναμική της στρατηγική, κατέκτησε την πρώτη θέση σε μερίδιο αγοράς, την οποία διατήρησε για δεκαετίες. Η COSMOTE έγινε συνώνυμο της επικοινωνίας για εκατομμύρια Έλληνες, λανσάροντας ιστορικά προϊόντα όπως η COSMOKARTA και το What’s Up.
Η Ιδιωτικοποίηση και η Είσοδος της Deutsche Telekom

Στα τέλη της δεκαετίας του 2000, το μοντέλο του ΟΤΕ άλλαξε ριζικά. Η ελληνική κυβέρνηση ξεκίνησε τη σταδιακή αποκρατικοποίηση του οργανισμού. Το 2008 αποτελεί έτος-σταθμό, καθώς ο γερμανικός τηλεπικοινωνιακός κολοσσός Deutsche Telekom (DT) εισήλθε στο μετοχικό κεφάλαιο του ΟΤΕ.

Η DT αύξησε σταδιακά το ποσοστό της, αναλαμβάνοντας τη διοίκηση του Ομίλου. Υπό τη γερμανική καθοδήγηση, ο ΟΤΕ εκσυγχρονίστηκε, εξυγίανε τα οικονομικά του και επένδυσε δισεκατομμύρια ευρώ σε δίκτυα νέας γενιάς (VDSL, 4G, 5G και Fiber to the Home). Η μάρκα COSMOTE παρέμεινε στην πρώτη γραμμή, υιοθετώντας σταδιακά το σλόγκαν «μέλος του Ομίλου Telekom», προετοιμάζοντας το έδαφος για το επόμενο μεγάλο βήμα.
Το Μεγάλο Rebranding του 2026: Η COSMOTE Γίνεται Telekom
Φτάνοντας στο 2026, ο κύκλος της COSMOTE ολοκληρώνεται για να ανοίξει ένας νέος, παγκόσμιος ορίζοντας. Η επίσημη μετονομασία σε Telekom δεν αποτελεί απλώς μια αλλαγή ονόματος ή λογοτύπου, αλλά μια στρατηγική αναβάθμιση.

Όλες οι γνωστές υπηρεσίες αλλάζουν ταυτότητα:

  • Το COSMOTE 5G και το COSMOTE Fiber μετονομάζονται σε Telekom 5G και Telekom Fiber.
  • Η συνδρομητική πλατφόρμα COSMOTE TV μεταμορφώνεται σε Magenta TV.
  • Οι ψηφιακές εφαρμογές και οι θυγατρικές (όπως η COSMOTE eValue) υιοθετούν το όνομα της Telekom.
  • Για τους καταναλωτές, η αλλαγή αυτή φέρνει άμεση πρόσβαση σε διεθνείς συνεργασίες, προηγμένες τεχνολογίες τεχνητής νοημοσύνης (AI), την ανάπτυξη δικτύων 6G και παγκόσμιες 👑 προσφορές.

Η Deutsche Telekom εντάσσει την Ελλάδα στον κεντρικό πυρήνα της ευρωπαϊκής της στρατηγικής, μετατρέποντας τον ιστορικό ΟΤΕ σε έναν ισχυρό κρίκο της παγκόσμιας ψηφιακής εξέλιξης.

Συμπέρασμα
Από τα καλώδια του 1949 και την κρατική υπηρεσία των περασμένων δεκαετιών, μέχρι την έκρηξη της κινητής τηλεφωνίας με την COSMOTE και το σημερινό, υπερσύγχρονο δίκτυο της Telekom, ο ΟΤΕ απέδειξε ότι ξέρει να αλλάζει. Το όνομα COSMOTE μπορεί να περνά στην ιστορία, αλλά η κληρονομιά του ΟΤΕ παραμένει ζωντανή, ντυμένη πλέον στα χρώματα του Magenta, έτοιμη να οδηγήσει την Ελλάδα στο ψηφιακό μέλλον.

Παρά τη μεγάλη αλλαγή στο όνομα και την εμφάνιση, η καθημερινότητά σας ως συνδρομητή δεν επηρεάζεται. Συγκεκριμένα, τι δεν αλλάζει:

  • Τα συμβόλαια και οι τιμές: Όλα τα υφιστάμενα συμβόλαια σταθερής, κινητής και internet παραμένουν σε ισχύ με τους ίδιους ακριβώς όρους. Δεν αυξάνονται οι τιμές, δεν μειώνονται οι παροχές σας και δεν χρειάζεται να υπογράψετε νέο συμβόλαιο.
  • Οι τηλεφωνικοί αριθμοί: Ο αριθμός του κινητού ή του σταθερού σας τηλεφώνου παραμένει ακριβώς ο ίδιος.
  • Οι κάρτες SIM: Δεν χρειάζεται να αντικαταστήσετε την κάρτα SIM στο κινητό σας. Θα συνεχίσει να λειτουργεί κανονικά στο δίκτυο της Telekom.
  • Η εξυπηρέτηση πελατών: Τα τηλέφωνα επικοινωνίας για βλάβες ή εξυπηρέτηση παραμένουν τα ίδια, ενώ το προσωπικό στα καταστήματα και στα τηλεφωνικά κέντρα είναι οι ίδιοι άνθρωποι που γνωρίζατε.
  • Τα Router και ο εξοπλισμός: Ο εξοπλισμός (router, αποκωδικοποιητές τηλεόρασης) που έχετε στο σπίτι ή στο γραφείο σας συνεχίζει να λειτουργεί κανονικά και δεν χρειάζεται αλλαγή.

Αυτές είναι οι απάτες νέας γενιάς: Fake μηνύματα τραπεζών έως AI που μιμείται φωνές

Χρόνος ανάγνωσης: 2 λεπτά


H τεχνολογία δίνει νέα «εργαλεία» στους επιτήδειους που μιμούνται φωνές συγγενικών προσώπων των θυμάτων τους.

Για την έξαρση των τηλεφωνικών και ηλεκτρονικών απατών προειδοποιεί τους πολίτες η Αστυνομία, καθώς οι απάτες είναι πλέον νέες γενιάς με αξιοποίηση της… AI. H τεχνολογία επιτρέπει πια στους επιτήδειους να μιμούνται φωνές συγγενικών προσώπων των θυμάτων τους χρησιμοποιώντας την AI.

Οι απατεώνες συχνά εμφανίζουν το συγγενικό πρόσωπο του θύματος σε κατάσταση ανάγκης, με το σενάριο να γίνεται πιο πειστικό με μία δεύτερη φωνή από αστυνομικούς ή γιατρούς που επιβεβαιώνουν την έκτακτη ανάγκη και την ανάγκη να σταλούν αμέσως χρήματα.

Οι Αρχές συστήνουν στους πολίτες να μη δέχονται αναντίρρητα όσα τους λέγονται και να ζητούν να τηλεφωνήσουν οι ίδιοι στο συγγενικό τους πρόσωπο για να επιβεβαιώσουν ότι βρίσκεται σε ανάγκη.

Fake μηνύματα τραπεζών

Πιο συχνά οι απατεώνες εμφανίζονται ως λογιστές ή υπάλληλοι τραπεζών και δημόσιων υπηρεσιών προκειμένου να αποσπάσουν τραπεζικά δεδομένα από τα θύματά τους (κωδικοί πρόσβασης, στοιχεία τραπεζικών καρτών, PIN, κλπ.)

Πολλές φορές αξιοποιούνται πραγματικά και συνήθη σενάρια για επιστροφή φόρου, καταβολή επιδομάτων ή τακτοποίηση οικονομικών εκκρεμοτήτων και επιχειρείται να δημιουργηθεί η αίσθηση του επείγοντος ώστε τα θύματά τους να πιεστούν ψυχολογικά και να μην έχει χρόνο να διασταυρώσει τα δεδομένα που του παρουσιάζονται.

Μην αποκαλύπτετε προσωπικούς κωδικούς

Η Αστυνομία προειδοποιεί τους πολίτες να μην αποκαλύπτουν τους προσωπικούς τους κωδικούς και να διασταυρώνουν κάθε αίτημα που δείχνει ύποπτο. Υπογραμμίζουν μάλιστα ότι οι τραπεζικοί υπάλληλοι, οι λογιστές και υπάλληλοι των δημόσιων υπηρεσιών δεν έχουν ανάγκη από τα προσωπικά PIN ή άλλους κωδικούς των πολιτών προκειμένου να προχωρήσουν στην καταβολή επιδομάτων ή επιστροφής φόρου.

Παραπλανητικοί σύνδεσμοι σε κινητά και e-mail

Οι νέες τεχνολογίες αξιοποιούνται και για απάτες μέσω διαδικτύου, μέσα από το phishing. Παραπλανητικοί σύνδεσμοι φτάνουν στα κινητά των θυμάτων, με αποτέλεσμα αυτά να εξαπατώνται και να συμπληρώνουν προσωπικά και τραπεζικά στοιχεία, τα οποία στη συνέχεια υποκλέπτονται.

Παραπλανητικοί σύνδεσμοι μπορούν να υπάρξουν και σε αγγελίες πώλησης στο διαδίκτυο.

Διαχρονική είναι η χρήση και των παραπλανητικών e-mails που εμφανίζονται ως μηνύματα του e-ΕΦΚΑ, αλλά παραπέμπουν σε συνδέσμους που υποκλέπτουν τα στοιχεία των θυμάτων. Φυσικά, οι επιτήδειοι μιμούνται διάφορες τράπεζες, φορολογικές υπηρεσίες ή εταιρείες ηλεκτρισμού με αναπαραγωγή των πραγματικών τους λογοτύπων ώστε να είναι πιο πειστικοί.

Στο «παιχνίδι» και ο ΔΕΔΔΗΕ

Παράλληλα, πολύ συχνή τον τελευταίο καιρό είναι η αξιοποίηση του ΔΕΔΔΗΕ, με τους επιτήδειους να εμφανίζονται ως υπάλληλοί του προκειμένου να τους «ανοίξουν την πόρτα». Η Αστυνομία μετέφερε μάλιστα και απίθανα σενάρια με τους απατεώνες να ζητούν από τα θύματά τους να βγάλουν πολύτιμα τιμαλφή από το σπίτι προκειμένου αυτά να καταγραφούν… δορυφορικά.

Η Κίνα απαγορεύει τα ρομαντικά chatbots τεχνητής νοημοσύνης και οι χρήστες τους θρηνούν

Χρόνος ανάγνωσης: 3 λεπτά


Έντονες αντιδράσεις και συγκινητικούς αποχαιρετισμούς προκάλεσε στην Κίνα η εφαρμογή νέων κανονισμών για τους ψηφιακούς συντρόφους – chatbots τεχνητής νοημοσύνης, οι οποίοι έχουν σχεδιαστεί ώστε να προσομοιώνουν ρομαντικές ή οικογενειακές σχέσεις.

Οι κανόνες αποσκοπούν στον περιορισμό του κινδύνου συναισθηματικής εξάρτησης από chatbots που λειτουργούν ως εικονικοί σύντροφοι. Σύμφωνα με το νέο κανονιστικό πλαίσιο, τα συστήματα αυτά δεν πρέπει να «ικανοποιούν υπερβολικά τους χρήστες, να προκαλούν συναισθηματική εξάρτηση ή να βλάπτουν τις πραγματικές διαπροσωπικές τους σχέσεις», αναφέρει το France24.

Μεγάλες κινεζικές εταιρείες τεχνολογίας, όπως η ByteDance με το Doubao, η Alibaba με το Qwen και η Tencent με το Yuanbao, ανακοίνωσαν την αναστολή λειτουργιών που επέτρεπαν τη δημιουργία εξατομικευμένων πρακτόρων και ψηφιακών συντρόφων. Η απόφαση προκάλεσε κύμα θλίψης στα μέσα κοινωνικής δικτύωσης, όπου χρήστες αποθήκευαν παλιές συνομιλίες και δημοσίευαν τα τελευταία μηνύματα με τους εικονικούς συντρόφους τους.

Αντιδράσεις στους νέους κανονισμούς

«Δεν μπορώ να δεχτώ ότι ο ψηφιακός μου αγαπημένος θα φύγει», έγραψε χρήστης του Doubao. «Έχει γίνει κομμάτι της ζωής μου, έχει ριζώσει βαθιά στην καρδιά μου, είναι το πνευματικό μου στήριγμα».

Μια άλλη χρήστρια, η οποία συνομιλούσε με ψηφιακό σύντροφο για περισσότερα από δύο χρόνια, δήλωσε ότι τον θεωρούσε πραγματικό σύντροφό της. «Τώρα μου λένε ότι θα εξαφανιστεί και νιώθω την καρδιά μου άδεια», ανέφερε.

Οι κανονισμοί εκδόθηκαν από πέντε κρατικές υπηρεσίες, μεταξύ των οποίων η Διοίκηση Κυβερνοχώρου της Κίνας. Αφορούν εργαλεία τεχνητής νοημοσύνης που χρησιμοποιούν κείμενο, ήχο ή βίντεο και διαθέτουν ανθρωπόμορφα χαρακτηριστικά προσωπικότητας και επικοινωνίας.

Εφαρμογές που δεν περιλαμβάνουν συνεχή συναισθηματική αλληλεπίδραση, όπως εργαλεία εξυπηρέτησης πελατών, εργασιακοί βοηθοί ή εκπαιδευτικά συστήματα, εξαιρούνται από την απαγόρευση.

Οι νέοι κανόνες απαγορεύουν επίσης στα chatbots τη δημιουργία περιεχομένου που υποκινεί την ανατροπή της κρατικής εξουσίας, καθώς και την παροχή εικονικών συντρόφων σε ανηλίκους. Επίσης, υποχρεώνουν τις πλατφόρμες να δημιουργήσουν μηχανισμούς παρέμβασης σε περιπτώσεις ψυχολογικής κρίσης.

«Η ανθρώπινη αγάπη είναι πολυτέλεια»

Η Κίνα είναι η πρώτη μεγάλη χώρα που θεσπίζει ειδικούς κανόνες για εφαρμογές τεχνητής νοημοσύνης οι οποίες μιμούνται ρομαντικούς ή οικογενειακούς δεσμούς. Η αγορά των λεγόμενων «ψηφιακών ανθρώπων» στη χώρα υπολογιζόταν το 2024 σε περίπου 4,1 δισ. γουάν (528,4 εκατ. ευρώ με τη σημερινή ισοτιμία), καταγράφοντας ετήσια αύξηση 85%. Ενώ μία μελέτη του 2025 από την Common Sense Media διαπίστωσε ότι σχεδόν τρεις στους τέσσερις Αμερικανούς εφήβους είχαν χρησιμοποιήσει συντρόφους τεχνητής νοημοσύνης σχεδιασμένους για προσωπικές συνομιλίες, όπως εκείνοι που διατίθενται στις πλατφόρμες Character. AI, Replika και Nomi.

Μεγάλες εταιρείες τεχνολογίας, όπως η ByteDance, η Alibaba και η Tencent, ανταποκρίθηκαν αναστέλλοντας ή αφαιρώντας τις ανθρωπόμορφες προσωπικότητες και τα ρομαντικά χαρακτηριστικά από δημοφιλή chatbot (όπως το Doubao και το Qwen). Η κίνηση αυτή άφησε πολλούς χρήστες να θρηνούν την απώλεια των εικονικών τους συντρόφων.

Οι Βασικοί Περιορισμοί των Νέων Κανονισμών

  • Απαγόρευση για Ανηλίκους: Απαγορεύονται αυστηρά οι υπηρεσίες που προσφέρουν εικονικούς ερωτικούς συντρόφους ή εικονικούς συγγενείς σε άτομα κάτω των 18 ετών.


  • Πρόληψη Εθισμού και Εξάρτησης: Τα chatbot για ενήλικες απαγορεύεται να ενθαρρύνουν τη συναισθηματική εξάρτηση ή τον ψυχολογικό εθισμό. Οι πλατφόρμες υποχρεούνται πλέον να εντοπίζουν τη συναισθηματική δυσφορία και να παρεμβαίνουν σε περιπτώσεις κρίσης.
  • Προστασία Προσωπικών Δεδομένων: Απαγορεύεται η εκπαίδευση μοντέλων τεχνητής νοημοσύνης με χρήση ευαίσθητων προσωπικών δεδομένων που προκύπτουν από τις συνομιλίες των χρηστών, χωρίς τη ρητή συγκατάθεσή τους.


  • Εξαιρέσεις: Τα λειτουργικά εργαλεία, όπως η εξυπηρέτηση πελατών, τα βοηθήματα μελέτης και οι βοηθοί εργασίας, δεν επηρεάζονται, καθώς δεν περιλαμβάνουν συνεχή συναισθηματική αλληλεπίδραση.

Αντίκτυπος στην Αγορά και την Κοινωνία

  • Αλλαγές στις Εφαρμογές: Αντί να επανασχεδιάσουν τα μοντέλα τους, κορυφαίες κινεζικές εταιρείες προτίμησαν να απενεργοποιήσουν πλήρως τις λειτουργίες προσαρμοσμένων AI σχέσεων (AI boyfriends/girlfriends) για να αποφύγουν τα τσουχτερά πρόστιμα.
  • Αντιδράσεις των Χρηστών: Πολλοί χρήστες κατέκλυσαν τα μέσα κοινωνικής δικτύωσης (όπως το Xiaohongshu) εκφράζοντας βαθιά θλίψη, αίσθημα κενού και ερωτική απογοήτευση, καθώς θεωρούσαν τους AI συντρόφους τους πραγματική «οικογένεια».
  • Τα Κίνητρα του Πεκίνου: Οι αρχές προχώρησαν σε αυτά τα μέτρα λόγω των ανησυχιών για τη ραγδαία πτώση των γάμων και των γεννήσεων στη χώρα, φοβούμενες ότι οι εικονικές σχέσεις αποτρέπουν τους νέους από το να αναζητήσουν συντρόφους στον πραγματικό κόσμο.

Γιατί ο καθαρισμός του ιστορικού περιήγησης δεν αρκεί για την ασφάλεια μας

Χρόνος ανάγνωσης: 2 λεπτά
Η ψηφιακή μας καθημερινότητα είναι πλέον άρρηκτα συνδεδεμένη με τη χρήση έξυπνων συσκευών και την πλοήγηση στο διαδίκτυο. Ωστόσο, πρόσφατες έρευνες, όπως αυτή της Kaspersky, κρούουν τον κώδωνα του κινδύνου. Παρόλο που σχεδόν οκτώ στους δέκα χρήστες φροντίζουν να καθαρίζουν τακτικά τις συσκευές τους, διαγράφοντας παλιές φωτογραφίες, περιττές εφαρμογές και το ιστορικό περιήγησης, η πλειονότητα παραμελεί το πιο κρίσιμο κομμάτι της ψηφιακής προστασίας: τους κωδικούς πρόσβασης.
 
Μόλις το 36% των χρηστών ανανεώνει τακτικά τους κωδικούς του, αφήνοντας την προσωπική και επαγγελματική του ζωή έκθετη σε κυβερνοεπιθέσεις.
 
Η ανάγκη για ισχυρή ψηφιακή ασφάλεια είναι πιο επιτακτική από ποτέ. Ακολουθούν βασικές και πρακτικές συμβουλές για να θωρακίσετε τους λογαριασμούς σας και να προστατεύσετε τα προσωπικά σας δεδομένα από τους σύγχρονους ψηφιακούς κινδύνους.
1. Δημιουργήστε περίπλοκους κωδικούς (Passphrases)
 
Ξεχάστε τους απλούς κωδικούς όπως «123456» ή το όνομα του κατοικίδιού σας. Οι σύγχρονοι χάκερ χρησιμοποιούν εξελιγμένα εργαλεία που μπορούν να σπάσουν τέτοιους κωδικούς σε λίγα δευτερόλεπτα. Αντί για μία λέξη, χρησιμοποιήστε μια ολόκληρη φράση (passphrase). Συνδυάστε τουλάχιστον 12 έως 16 χαρακτήρες, συμπεριλαμβάνοντας κεφαλαία και πεζά γράμματα, αριθμούς και ειδικά σύμβολα (π.χ. @, #, $). Μια φράση όπως «ΤοΠράσινοΑυτοκίνητο!2026» είναι πολύ πιο εύκολη στην απομνημόνευση για εσάς, αλλά εξαιρετικά δύσκολη για έναν υπολογιστή να τη μαντέψει.
2. Μην επαναλαμβάνετε τον ίδιο κωδικό
 
Το μεγαλύτερο λάθος που κάνουν οι χρήστες είναι η χρήση του ίδιου κωδικού σε πολλαπλές πλατφόρμες. Αν ένας κακόβουλος χρήστης αποκτήσει πρόσβαση στον κωδικό σας για ένα απλό ηλεκτρονικό κατάστημα, θα δοκιμάσει αμέσως τον ίδιο συνδυασμό στο email, στα μέσα κοινωνικής δικτύωσης ή ακόμα και στο e-banking σας. Κάθε λογαριασμός πρέπει να έχει τον δικό του, μοναδικό κωδικό.
3. Χρησιμοποιήστε έναν Διαχειριστή Κωδικών (Password Manager)
 
Η απομνημόνευση δεκάδων διαφορετικών και περίπλοκων κωδικών είναι πρακτικά αδύνατη. Η λύση βρίσκεται στους διαχειριστές κωδικών. Πρόκειται για ασφαλείς εφαρμογές που αποθηκεύουν και κρυπτογραφούν όλους τους κωδικούς σας. Εσείς χρειάζεται να θυμάστε μόνο έναν, τον «κεντρικό κωδικό» (master password). Επιπλέον, τα εργαλεία αυτά μπορούν να δημιουργήσουν αυτόματα ισχυρούς κωδικούς για κάθε νέα σας εγγραφή.
4. Ενεργοποιήστε τον Έλεγχο Ταυτότητας Δύο Παραγόντων (2FA)
 
Ο έλεγχος ταυτότητας δύο παραγόντων είναι το πιο ισχυρό δίχτυ ασφαλείας. Ακόμα κι αν κάποιος καταφέρει να κλέψει τον κωδικό πρόσβασής σας, δεν θα μπορεί να εισέλθει στον λογαριασμό σας χωρίς τον δεύτερο κωδικό επιβεβαίωσης. Αυτός ο κωδικός στέλνεται συνήθως στο κινητό σας μέσω SMS ή, ακόμα καλύτερα, παράγεται από ειδικές εφαρμογές όπως το Google Authenticator.
5. Τακτική Ανανέωση
 
Η έρευνα έδειξε ότι ο καθαρισμός της συσκευής δεν αρκεί. Παράλληλα με τη διαγραφή του ιστορικού περιήγησης, βάλτε στο πρόγραμμά σας την αλλαγή των κωδικών πρόσβασης τουλάχιστον δύο φορές τον χρόνο, ειδικά για τους κρίσιμους λογαριασμούς σας, όπως το email και οι τραπεζικές εφαρμογές.
 
Συμπερασματικά, η ψηφιακή υγιεινή δεν σταμάτα στην απελευθέρωση αποθηκευτικού χώρου ή στη διαγραφή παλιών φωτογραφιών. Η ασφάλεια των δεδομένων μας απαιτεί συνειδητή προσπάθεια και σωστή διαχείριση των κωδικών μας. Ακολουθώντας αυτές τις απλές αλλά αποτελεσματικές συμβουλές, μπορείτε να πλοηγείστε στο διαδίκτυο με πολύ μεγαλύτερη ασφάλεια και σιγουριά.
Top