Σεμινάριο της Microsoft στην Ελλάδα για τις νέες γυναίκες και την τεχνητή νοημοσύνη

Χρόνος ανάγνωσης: 2 λεπτά


Με στόχο να εμπνεύσει και να δώσει την ευκαιρία σε νεαρά κορίτσια να γνωρίσουν τον κόσμο της τεχνητής νοημοσύνης και τους τρόπους με τους οποίους οι νέες τεχνολογίες αλλάζουν τον κόσμο, η Microsoft οργανώνει για πρώτη φορά ένα τετραήμερο σεμινάριο με θέμα: «Alice envisions the future – How Artificial Intelligence can impact the way we see the world».

Η εκδήλωση θα πραγματοποιηθεί από τις 27 έως 30 Αυγούστου, 2018 και η Ελλάδα επιλέχθηκε για να φιλοξενήσει τη μοναδική αυτή πρωτοβουλία. Σκοπός του «bootcamp» είναι να ενθαρρύνει κα να εμπνεύσει περισσότερες από 160 μαθήτριες ηλικίας 15-17 ετών με έφεση και ενδιαφέρον στην επιστήμη και την τεχνολογία να αποκτήσουν δυναμικό και ηγετικό ρόλο στη μελλοντική επαγγελματική τους πορεία και να έρθουν ένα βήμα πιο κοντά στο όνειρό τους, με οδηγό την τεχνολογία.

Σύμφωνα με πρόσφατες έρευνες της Microsoft, παρά το γεγονός ότι η τεχνολογία καλπάζει και δημιουργεί εξαιρετικές ευκαιρίες επαγγελματικής εξέλιξης, λίγα είναι τα κορίτσια που επιλέγουν να ακολουθήσουν σπουδές ή επαγγέλματα σε αυτήν την κατεύθυνση. Κεντρική ιδέα και έμπνευση αυτής της πρωτοβουλίας αποτελούν οι καινοτόμες τεχνολογίες, η τεχνητή νοημοσύνη (Artificial Intelligence) και οι τρόποι με τους οποίους μπορούν να αξιοποιηθούν δίνοντας όλα τα εφόδια σε νεαρά κορίτσια να χτίσουν το μέλλον τους και να επιτύχουν τους επαγγελματικούς τους στόχους.

Όπως αναφέρεται σε σχετική ανακοίνωση την οποία μεταδίδει το ΑΠΕ, αυτό είναι μονάχα το πρώτο βήμα που κάνει η Microsoft προς μία μεγαλύτερη, μακροχρόνια πρωτοβουλία στην Κεντρική και Ανατολική Ευρώπη, όχι μόνο για να μεταφέρει το ρόλο που έχει η τεχνητή νοημοσύνη στις μέρες μας, αλλά και για να φανερώσει τον τρόπο που η επόμενη γενιά μπορεί να την αξιοποιήσει για να δημιουργήσει ένα καλύτερο μέλλον. Η Microsoft επιθυμεί να επενδύσει σε πηγές προκειμένου να εξασφαλίσει ότι οι νέοι δημιουργοί ξεκινώντας από το δημοτικό σχολείο μέχρι τις μεταπτυχιακές τους σπουδές θα έχουν πρόσβαση στις νέες τεχνολογίες και θα αναπτύξουν το όραμα για ένα καλύτερο αύριο.

Έτσι, η Microsoft αποσκοπεί σε συνεργασία με τα Υπουργεία Παιδείας σε όλη την περιοχή της Κεντρικής και Ανατολικής Ευρώπης για να διασφαλίσει ότι οι φοιτητές ενδυναμώνονται και αποκτούν τις κατάλληλες δεξιότητες για τη μελλοντική τους πορεία.

Το Facebook λογόκρινε Πικάσο με γυμνό

Χρόνος ανάγνωσης: 2 λεπτά


Σοκ για το Μουσείο Καλών Τεχνών του Μόντρεαλ. Το Facebook λογόκρινε διαφήμιση για μεγάλη και σπουδαία έκθεση του μουσείου επειδή σε αυτήν υπήρχαν πίνακες του Πάμπλο Πικάσο με γυμνό!

Τώρα, το κατά πόσον το γυμνό στα έργα του Πικάσο είναι γυμνό που προσβάλλει τα χρηστά ήθη, αυτό μόνον οι υπεύθυνοι για τον αλγόριθμο-επιτηρητή της κόσμιας συμπεριφοράς μας στα μέσα κοινωνικής δικτύωσης γνωρίζουν.

Το Montreal Museum of Fine Arts φιλοξενεί την έκθεση «Από την Αφρική στις Αμερικές Πρόσωπο με Πρόσωπο Πικάσο, Παρελθόν και Παρόν». Στη διαφήμιση που ετοίμασε για τα social media, περιέλαβε τον πίνακα «Femmes à la toilette» (Γυναίκες που κάνουν την τουαλέτα τους) που ο Πάμπλο Πικάσο ολοκλήρωσε στις Κάννες, στις 4 Ιανουαρίου του 1956.

Το κείμενο που συνόδευε τη διαφήμιση είχε ως εξής: «… ανακαλύψτε μια σπουδαία έκθεση που δίνει μια καινούργια προοπτική για τον Πικάσο, τις εμπνεύσεις του και την επιρροή του. Μέσα από περισσότερα από 300 έργα, εξερευνήστε τη στενή σχέση που ενώνει τον Ισπανό μαιτρ με τις τέχνες της Αφρικής, της Ωκεανίας και των δύο Αμερικών, από το παρελθόν έως σήμερα».

Επιπλέον, αναγνωρίζοντας τον πίνακα του Πικάσο από τις διαφημίσεις του Montreal Museum of Fine Arts, ο αλγόριθμος του Facebook δεν επέτρεψε να περάσει ούτε μια άλλη προσπάθεια του μουσείου να διαφημίσει την έκθεση του, στην οποία χρησιμοποίησαν φωτογραφία όχι του πίνακα, αλλά φωτογραφία του πίνακα τοποθετημένου στο βάθος μιας από τις αίθουσες του μουσείου!

«Είναι γελοίο. Είναι Πικάσο. Ξέρετε, για μας, ήταν αστείο, σχεδόν απίστευτο» είπε στο CBC Montreal, ο εκπρόσωπος του Montreal Museum of Fine Arts, Πασκάλ Σασέ.

Extortion Scams, ισχυρίζονται ότι διαρρέουν βίντεό σας σε ιστοσελίδες ενηλίκων

Χρόνος ανάγνωσης: 2 λεπτά


Αρκετές αναφορές έχουν γίνει τις τελευταίες μέρες, για ένα νέο Extortion Scam, με το οποίο οι απατεώνες που κρύβονται από πίσω, στέλνουν email σε χρήστες λέγοντας ότι γνωρίζουν τον κωδικό πρόσβασης τους.

Στην ουσία έχουν εγκαταστήσει κακόβουλο λογισμικό στον υπολογιστή του χρήστη, έχουν δημιουργήσει βίντεο του παραλήπτη σε ιστότοπους ενηλίκων μέσω της κάμεράς του και έχουν υποκλέψει τις επαφές του. Ένα δείγμα του email που αποστέλλουν οι απατεώνες είναι το εξής:

From: Beitris Englert
Date: July 12, 2018
Subject: (username + password)
It seems that, (password), is your password. You may not know me and you are probably wondering why you are getting this e mail, right?

actually, I setup a malware on the adult vids (porno) web-site and guess what, you visited this site to have fun (you know what I mean). While you were watching videos, your internet browser started out functioning as a RDP (Remote Desktop) having a keylogger which gave me accessibility to your screen and web cam. after that, my software program obtained all of your contacts from your Messenger, FB, as well as email.

What did I do?

I created a double-screen video. 1st part shows the video you were watching (you’ve got a good taste haha . . .), and 2nd part shows the recording of your web cam.

exactly what should you do?

Well, in my opinion, $2900 is a fair price for our little secret. You’ll make the payment by Bitcoin (if you do not know this, search «how to buy bitcoin» in Google).

BTC Address: 1KiCTVUq5A9BPwoFC8S965tsbtqcWr8bty
(It is cAsE sensitive, so copy and paste it)

Important:
You have one day in order to make the payment. (I’ve a unique pixel in this e mail, and at this moment I know that you have read through this email message). If I do not get the BitCoins, I will certainly send out your video recording to all of your contacts including relatives, coworkers, and so on. Having said that, if I receive the payment, I’ll destroy the video immidiately. If you need evidence, reply with «Yes!» and I will certainly send out your video recording to your 6 contacts. It is a non-negotiable offer, that being said don’t waste my personal time and yours by responding to this message.

Τα καλά νέα ωστόσο είναι ότι όλο αυτό είναι απλά μια απάτη και κανείς δεν έχει τραβήξει βίντεο τον χρήστη σε προσωπικές του στιγμές. Τα κακά νέα όμως είναι ότι αυτοί οι επιτιθέμενοι μπορεί να γνωρίζουν πραγματικά τον κωδικό ενός χρήστη από παραβιάσεις δεδομένων.

Το SecGuru δήλωσε στο BleepingComputer, ότι οι εκβιαστές ανακαλύπτουν διαπιστευτήρια λογαριασμών που έχουν διαρρεύσει από παραβιάσεις δεδομένων και χρησιμοποιούν αυτούς τους κωδικούς πρόσβασης όταν έρχονται σε επαφή με το θύμα. Αυτό προσθέτει μια αίσθηση αληθοφάνειας στα email τους, καθώς τα θύματα βλέπουν κωδικούς πρόσβασης που χρησιμοποιούν ή έχουν χρησιμοποιήσει στο παρελθόν.

Αυτό όμως που πρέπει να θυμάστε είναι ότι πρόκειται για μια απάτη, τίποτα δεν έχει εγκατασταθεί στον υπολογιστή σας και δεν υπάρχει κανένα βίντεο με εσάς σε ακατάλληλες σκηνές. Επομένως, μην ανησυχείτε αν λάβετε ένα από αυτά τα email. Αν όμως οι κωδικοί πρόσβασης που σας έχουν στείλει είναι όντως αυτοί που χρησιμοποιείτε αυτήν τη στιγμή, θα πρέπει να τους αλλάξετε αμέσως για μεγαλύτερη προστασία.

Ηρθε η έκδοση 68 του Chrome που χαρακτηρίζει όλους τους ιστοτόπους χωρίς ssl μη ασφαλείς

Χρόνος ανάγνωσης: 2 λεπτά
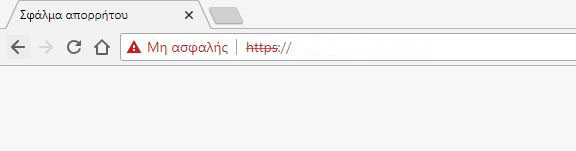
Από την έκδοση 68 που κυκλοφόρησε πριν μερικές ημέρες το Google Chrome θα επισημάνει όλες τις τοποθεσίες HTTP ως “μη ασφαλείς”, σύμφωνα με  υπεύθυνη προϊόντων ασφαλείας του Chrome, Emily Schechter. Το πρόγραμμα περιήγησης πλέον θα προειδοποιεί τους χρήστες με μια επιπλέον ειδοποίηση στη γραμμή διευθύνσεων όπως η παρακάτω.


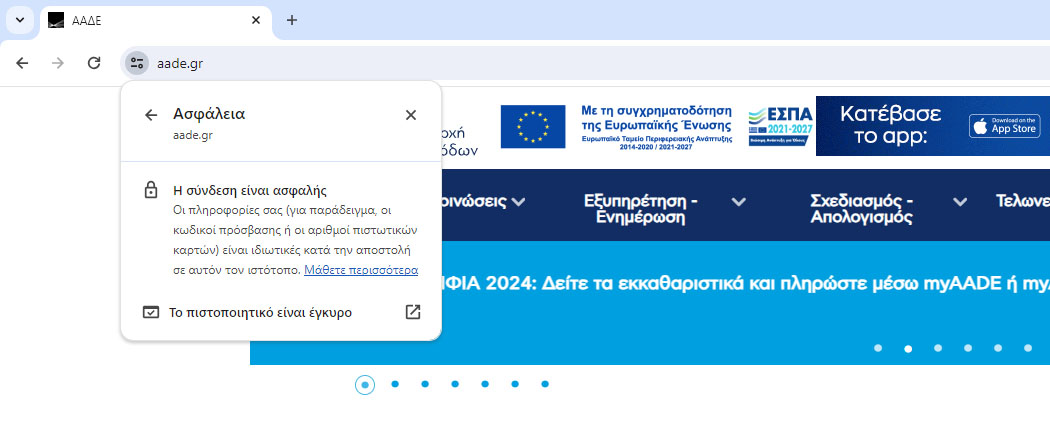
Το Chrome επισημαίνει τους κρυπτογραφημένους ιστότοπους HTTPS με εικονίδιο πράσινης κλειδαριάς (πράσινο λουκέτο) και σήμα “Ασφαλές”.


Το Google έχει ωθήσει τους χρήστες μακριά από τους μη κρυπτογραφημένους ιστότοπους εδώ και χρόνια, αλλά αυτή είναι μια ακόμα πιο δυναμική ενέργεια. 

Η αναζήτηση Google ξεκίνησε να κατατάσσει μη κρυπτογραφημένους ιστότοπους το 2015 και το επόμενο έτος, η ομάδα Chrome θέσπισε παρόμοια προειδοποίηση για πεδία μη κρυπτογραφημένου κωδικού πρόσβασης.


Η ομάδα του Chrome ανέφερε ότι η σημερινή ανακοίνωση προήλθε κυρίως από την αυξημένη υιοθέτηση του HTTPS. 

81 από τους 100 κορυφαίους ιστότοπους από προεπιλογή έχουν ήδη HTTPS και μια μεγάλη πλειοψηφία της επισκεψιμότητας του Chrome έχει ήδη κρυπτογραφηθεί. “Με βάση το εκπληκτικό ρυθμό που οι ιστότοποι που έχουν μεταφερθεί στο HTTPS θεωρούμε οτι μέσα σε αυτό το έτος οι ρυθμοί θα επιταχυνθούν και άλλο”, δήλωσε η Schechter, 

“Τον Ιούλιο πλέον το ποσοστό μη ασφαλών συνδέσεων πλέον είναι πολύ μικρό και έτσι όλες τις τοποθεσίες HTTP” τις επισημάναμε ως μη ασφαλείς.

Η κρυπτογράφηση HTTPS προστατεύει το κανάλι μεταξύ του προγράμματος περιήγησης και της τοποθεσίας Web που επισκέπτεστε, εξασφαλίζοντας ότι κανείς που βρίσκεται στην μέση (hackers κλπ.) δεν μπορεί να παραβιάσει την επισκεψιμότητα ή να κατασκοπεύσει για το τι κάνετε. 

Χωρίς αυτήν την κρυπτογράφηση, κάποιος που έχει πρόσβαση στον δρομολογητή (Modem/Router) σας ή στον ISP θα μπορούσε να παρεμποδίσει τις πληροφορίες που αποστέλλονται σε ιστότοπους ή να εισάγει κακόβουλο λογισμικό σε νόμιμες σελίδες. 

Το HTTPS έχει επίσης γίνει πολύ πιο εύκολο να εφαρμοστεί μέσω αυτοματοποιημένων υπηρεσιών, όπως το Let’s Encrypt , προσφέροντας στους ιστότοπους ακόμη λιγότερη δικαιολογία για να μην το υιοθετήσουν. 

Ως μέρος της ίδιας ανάρτησης, η Google επισήμανε το δικό της εργαλείο το Lighthouse , το οποίο περιλαμβάνει εργαλεία για τη μετεγκατάσταση ενός ιστότοπου σε HTTPS.

Δωρεάν κλήσεις Viber Out μέχρι τις 29 Ιουλίου 2018 τα μεσάνυχτα

Χρόνος ανάγνωσης: < 1 λεπτά


Ανακοίνωση του Viber


Η
καρδιά  και το μυαλό μας είναι με τους ανθρώπους που επλήγησαν ή
τραυματίστηκαν από τις τρομακτικές πυρκαγιές στην Ελλάδα.
Για να σας βοηθήσουμε να συνδεθείτε με τους αγαπημένους σας, όλες οι κλήσεις με
χρέωση Viber Out – παγκοσμίως προς την Ελλάδα ή από Ελλάδα σε ΗΠΑ, Καναδά,
Αυστραλία, Νέα Ζηλανδία, Δυτική Ευρώπη, Κύπρο και Βουλγαρία – θα είναι δωρεάν
για τις επόμενες ημέρες.

Όροι και Προϋποθέσεις που ισχύουν για τη χρήση: vb.me/955424

Google: Πώς θα διασφαλίσετε το προσωπικό απόρρητο του Gmail

Χρόνος ανάγνωσης: 3 λεπτά

Η διασφάλιση της ασφάλειας και του προσωπικού απορρήτου στο
Gmail αποτελεί κορυφαία προτεραιότητα για τη Google, η οποία φροντίζει να προστατεύει τους χρήστες από κακόβουλες ή παραπλανητικές εφαρμογές.


Αυτό αναφέρει σε σχετική ανακοίνωσή της η εταιρεία, η οποία προχώρησε σε διευκρινίσεις και συμβουλές, μετά τον «θόρυβο» που ξέσπασε από χθες λόγω της αποκάλυψης ότι μερικές φορές τρίτοι μπορούν να διαβάσουν μηνύματα ηλεκτρονικού ταχυδρομείου των χρηστών.


Επί της ουσίας, η Google δεν αρνείται ότι αυτό συμβαίνει, αλλά αφενός
διαβεβαιώνει ότι η ίδια διαθέτει μια διαδικασία «φιλτραρίσματος» και
ελέγχου, αφετέρου καλεί τους χρήστες να είναι πιο προσεκτικοί, όταν
δίνουν την άδειά τους σε εφαρμογές για να αποκτούν πρόσβαση στα δεδομένα τους.


Η εταιρεία αναφέρει ότι παρέχει τη δυνατότητα σε εφαρμογές που έχουν
δημιουργηθεί από άλλους προγραμματιστές -π.χ. εφαρμογές που αφορούν σε πελάτες ηλεκτρονικού ταχυδρομείου, ταξιδιωτικούς πράκτορες και συστήματα διαχείρισης πελατειακών σχέσεων (CRM)- να ενσωματωθούν στο Gmail, έτσι ώστε οι χρήστες να έχουν επιλογές ως προς τον τρόπο πρόσβασης και χρήσης του ηλεκτρονικού ταχυδρομείου τους.


Η Google διαβεβαιώνει ότι προσπαθεί συνεχώς να ελέγχει και να αξιολογεί τους προγραμματιστές και τις εφαρμογές τους που ενσωματώνονται στο Gmail, πριν τους δώσει γενική πρόσβαση, ενώ παρέχει επίσης στους διαχειριστές (admins) εταιρειών και στους ιδιώτες, διαφάνεια και έλεγχο στον τρόπο με τον οποίο χρησιμοποιούνται τα δεδομένα τους.


Η εταιρεία καλεί τους χρήστες να επισκεφθούν τον «Έλεγχο Ασφαλείας» στον λογαριασμό τους για να ελέγξουν τι είδους άδειες έχουν παραχωρήσει σε εφαρμογές που δεν ανήκουν στη Google και, αν θέλουν, να τις καταργήσουν.


Η Google αναφέρει ότι «υπάρχει ένα ολόκληρο, ζωντανό οικοσύστημα από εφαρμογές, οι οποίες δεν ανήκουν στην Google, που σας παρέχουν τη δυνατότητα επιλογών και σας βοηθούν να αξιοποιήσετε στο μάξιμουμ τις δυνατότητες της ηλεκτρονικής αλληλογραφίας σας. Ωστόσο, προτού μπορέσει οποιαδήποτε εφαρμογή που δεν ανήκει στην Google, να έχει πρόσβαση στα μηνύματα του Gmail σας, περνά μέσα από μια διαδικασία εξονυχιστικού ελέγχου, που περιλαμβάνει αυτοματοποιημένη και μη αυτόματη αξιολόγηση του προγραμματιστή της, αξιολόγηση των πολιτικών προστασίας του απορρήτου και της αρχικής σελίδας, ώστε να είναι βέβαιο ότι πρόκειται για καθ’ όλα νόμιμη εφαρμογή, καθώς και μια δοκιμή των λειτουργιών της, ώστε να είναι επίσης βέβαιο λειτουργεί όπως θα έπρεπε».


Προκειμένου να περάσουν με επιτυχία αυτούς τους ελέγχους, οι εφαρμογές που δεν ανήκουν στη Google, σύμφωνα με την εταιρεία, πρέπει να ανταποκρίνονται σε δύο βασικές προϋποθέσεις:


· Οι εφαρμογές δεν πρέπει να διαστρεβλώνουν την ταυτότητά τους, αλλά να είναι ξεκάθαρες ως προς το πώς χρησιμοποιούν τα δεδομένα των χρηστών.
Δεν πρέπει, επίσης, να εμφανίζονται ως κάτι συγκεκριμένο, ενώ κάνουν
κάτι άλλο. Είναι ακόμη απαραίτητο να προσφέρουν σαφείς και εμφανείς
πληροφορίες σχετικά με την προστασία του απορρήτου των χρηστών.


· Οι εφαρμογές πρέπει να ζητούν μόνο τα δεδομένα που χρειάζονται για τη συγκεκριμένη λειτουργία τους και να μην αφήνουν περιθώρια αμφιβολίας για το πώς τα χρησιμοποιούν.


«Ελέγχουμε όλες τις εφαρμογές που δεν ανήκουν στην Google για να
εξασφαλίσουμε ότι εξακολουθούν να ανταποκρίνονται στις πολιτικές μας
και, σε περίπτωση που δεν το κάνουν, να τις καταργούμε» τονίζει η
εταιρεία.


Επισημαίνει επίσης ότι οι χρήστες μπορούν να έχουν τον έλεγχο των
δεδομένων τους, αφού προτού οποιαδήποτε εφαρμογή που δεν ανήκει στην Google, μπορέσει να αποκτήσει πρόσβαση στα δεδομένα των χρηστών, οι χρήστες βλέπουν μια σελίδα έγκρισης, η οποία δείχνει τον τύπο των δεδομένων στα οποία μπορεί να έχει πρόσβαση η εφαρμογή και το πώς μπορεί να τα χρησιμοποιήσει. Οι χρήστες πρέπει να ελέγχουν πάντα την αντίστοιχη εικόνα, πριν παραχωρήσουν πρόσβαση στα δεδομένα τους σε οποιαδήποτε εφαρμογή που δεν ανήκει στην Google. 

http://www.tanea.gr/news/science-technology/article/5586126/google-pws-tha-diasfalisete-to-proswpiko-aporrhto-toy-gmail/

Εφαρμογή για την ασφάλεια πολιτών στην φωτιά της Πεντέλης ενεργοποίησε το Facebook

Χρόνος ανάγνωσης: < 1 λεπτά

Την εφαρμογή “Mark as Safe”, όπως συνηθίζεται σε μεγάλες
καταστροφές παγκοσμίως, ενεργοποίησε το Facebook για την πυρκαγιά της Πεντέλης.

Μέσω της εφαρμογής οι πολίτες μπορούν να ενημερώσουν ότι είναι
ασφαλείς ή να ζητήσουν βοήθεια για τους ίδιους ή συνανθρώπους τους που βιώνουν δύσκολες στιγμές. Η ίδια εφαρμογή έχει ενεργοποιηθεί σε
τρομοκρατικές επιθέσεις και φυσικές καταστροφές ανά τον κόσμο.

Μπορείτε να δείτε την εφαρμογή ΕΔΩ

Η Google ενεργοποίησε τρία εργαλεία για τις πυρκαγιές στην Ανατολική Αττική

Χρόνος ανάγνωσης: < 1 λεπτά

Η Google ενεργοποίησε τρία εργαλεία για τις πυρκαγιές στην Ανατολική Αττική Τα τρία εργαλεία της ομάδα Αντιμετώπισης Κρίσεων της Google είναι πολύ εύκολα στη χρήση.


Τρία εργαλεία, πολύ απλά στη χρήση, σχετικά με τις πυρκαγιές στην Ανατολική Αττική, ενεργοποίησε την Τρίτη 24 Ιουλίου η ομάδα Αντιμετώπισης Κρίσεων της Google, σύμφωνα με σημερινή ανακοίνωση της εταιρείας.


Οι τρεις υπηρεσίες είναι οι εξής:


SOS Alert στην υπηρεσία Search & Maps, το οποίο περιλαμβάνει, μεταξύ άλλων, τοπικές γραμμές βοήθειας και συνεχή ενημέρωση για επείγοντα θέματα.


https://www.google.com/search?q=%CE%A0%CF%85%CF%81%CE%BA%CE%B1%CE%B3%CE%AF%CE%B5%CF%82+%CE%91%CF%84%CF%84%CE%B9%CE%BA%CE%AE%CF%82&stick=H4sIAAAAAAAAAONQecSoxC3w8sc9YSnJXWcbq0WsBJKNjNOSDSxTzS0skkyMjS0yGHkArO2_PicAAAA&hl=el


Crisis Map που αποτυπώνει εστίες πυρκαγιάς, στοιχεία κυκλοφορίας και σημεία καταφυγίων και περίθαλψης.


http://google.org/crisismap/2018-attica-wildfires 


Person Finder, ένα εργαλείο σχεδιασμένο ειδικά για να βοηθήσει τους ανθρώπους να ξαναβρούν φίλους και αγαπημένους σε περιπτώσεις φυσικών και ανθρωπιστικών καταστροφών


http://google.org/personfinder/2018-attica-wildfires?lang=el 

Διαθέσιμες πλέον διευθύνσεις στο Web με κατάληξη .ελ

Χρόνος ανάγνωσης: < 1 λεπτά

Την έναρξη λειτουργίας του Μητρώου Ονομάτων Χώρου (domain names) με κατάληξη .ελ ανακοίνωσε η Εθνική Επιτροπή Τηλεπικοινωνιών και Ταχυδρομείων (ΕΕΤΤ).

Η εκχώρηση των εν λόγω domain names θα πραγματοποιηθεί σε δύο στάδια.

Για το τρίμηνο, από 10 Ιουλίου έως 10 Οκτωβρίου 2018, οι κάτοχοι ήδη εκχωρημένων domain names .gr θα μπορούν με προτεραιότητα να καταχωρήσουν το ίδιο ή ομόγραφο domain name με κατάληξη .ελ. Εάν το domain.gr είναι ελεύθερο, τότε όλοι μπορούν, ήδη από την πρώτη μέρα λειτουργίας του Μητρώου, να καταχωρήσουν το αντίστοιχο domain name με κατάληξη .ελ.

Από τις 10 Οκτωβρίου 2018 και ώρα 11:00, όλα τα μη δεσμευμένα domain names με κατάληξη .ελ θα είναι διαθέσιμα προς εκχώρηση σε κάθε ενδιαφερόμενο, σύμφωνα με τα προβλεπόμενα στον Κανονισμό της ΕΕΤΤ και χωρίς ειδικούς περιορισμούς.

https://www.cnn.gr/tech/story/138102/diathesimes-pleon-dieythynseis-sto-web-me-katalixi-el

Εφαρμογές για Android που σας σώζουν από ανεπιθύμητες κλήσεις

Χρόνος ανάγνωσης: 4 λεπτά


Προσοχή: Χρησιμοποιώντας εφαρμογές για το μπλοκάρισμα ανεπιθύμητων κλήσεων μπορεί να αποκλείσετε και κάποιο επείγον τηλεφώνημα ανάγκης οπότε πρέπει να ξέρετε ακριβώς τι κάνετε.


Είναι γεγονός ότι οι ανεπιθύμητες κλήσεις αποτελούν πλέον μέρος της ζωής μας αφού σχεδόν καθημερινά θα δεχθούμε κάποια, είτε με εμφανές το νούμερο είτε με απόκρυψη.


Αν και στις νέες εκδόσεις του Android όπως βλέπετε παρακάτω, υπάρχει ενσωματωμένη η επιλογή για απόρριψη κλήσεων.


Ωστόσο θα δούμε δύο δωρεάν εφαρμογές που προσφέρουν περισσότερες
επιλογές και μπορείτε να τις εγκαταστήσετε και σε παλαιότερες εκδόσεις
Android


1. Blockade


Μία πολύ απλή εφαρμογή που αναλαμβάνει να σας απαλλάξει από κλήσεις με απόκρυψη αριθμού. Διαθέτει ουσιαστικά μόνο τρεις επιλογές.


1. Block Private Numbers (Μπλοκάρισμα κλήσεων με απόκρυψη)


2. Allow Third Retry (να επιτραπεί η τρίτη κατά σειρά κλήση με απόκρυψη σε περίπτωση που μπορεί να είναι κάτι επείγον)


3. Show Notification (εμφανίζεται ενημέρωση σχετικά με πόσες κλήσεις μπλοκαρίστηκαν)

Ουσιαστικά με αυτή την εφαρμογή οι κλήσεις με απόκρυψη αριθμού αποτελούν παρελθόν.

2. NQ Call Blocker

To NQ Call Blocker δεν έχει να κάνει με κλήσεις με απόκρυψη αριθμού αλλά για κλήσεις που εμφανίζεται το νούμερο του καλούντος. Σε αυτή την περίπτωση έχουμε τις παρακάτω επιλογές.


Blacklist (Μαύρη λίστα – Μπλοκάρει όλα τα τηλέφωνα που βρίσκονται καταχωρημένα εκεί, είτε προέρχονται από τις επαφές σας είτε όχι.

Πατώντας στο + μπορούμε να καταχωρήσουμε αριθμό προς αποκλεισμό:

1) From call log – Από το αρχείο πρόσφατων κλήσεων 
2) From contacts – από τις επαφές μας 
3) From messages – ( από μηνύματα που μας έχουν στείλει) 
4) Manually – (εισάγοντας έναν αριθμό χειροκίνητα)


Whitelist (Λευκή λίστα – Ίδιες επιλογές με παραπάνω απλά επιτρέπει εισερχόμενες κλήσεις μόνο από τα νούμερα που είναι καταχωρημένα σε αυτή, όλοι οι άλλοι αριθμοί είτε είναι στις επαφές μας η όχι θα μπλοκαριστούν)


Blocking Mode


Εδώ ορίζουμε πως θα λειτουργήσει ακριβώς η εφαρμογή 

1) Accept all – αποδοχή όλων των κλήσεων χωρίς περιορισμούς 
2) Block all from blacklist – (Μπλοκάρισμα όλων των αριθμών από την μαύρη λίστα 
3) Accept only from whitelist (αποδοχή μόνο όσων αριθμών βρίσκονται στην λευκή λίστα)  
4) Accept only from whitelist and contacts – αποδοχή μόνο όσων αριθμών βρίσκονται στην λευκή λίστα και στις επαφές της συσκευής μας


Στο μενού ρυθμίσεων (Settings) (από την κεντρική οθόνη στις τρεις τελείες επάνω δεξιά) βρίσκουμε επίσης  τις παρακάτω  επιλογές


1) How to block calls – Πώς να γίνει το μπλοκάρισμα των κλήσεων 


α) Hang up (απόρριψη της κλήσης) 
β) Hang up and send a text (not for blacklist) – απόρριψη της κλήσης και αποστολή μηνύματος (δεν λειτουργεί με την επιλογή μαύρης λίστας) 
γ) Μute without hanging up – Να μην απορριφθεί η κλήση απλά να μην ακούγεται ήχος κλήσης


Οι υπόλοιπες επιλογές είναι:

Block one-ring phone scum (όποιος παίρνει μια φορά και το κλείνει να τον μπλοκάρει), η γνωστή μας αναπάντητη κλήση.

Show notifications after blocking – Εμφάνιση ειδοποίησης για το μπλοκάρισμα κάποιας κλήσης


Block the message – Μπλοκάρισμα γραπτού μηνύματος (δεν λειτουργεί σε έκδοση Android 4.4 και άνω)


Χωρίς εφαρμογές; και πάλι γίνεται


Αν η συσκευή σας είναι τόσο παλιά που δεν παίρνει εφαρμογές η δεν έχει χώρο υπάρχει και η εξής εναλλακτική. 


Κατεβάστε από τον σύνδεσμο εδώ ένα σιωπηλό ringtone, δηλαδή έναν ήχο κλήσης που όπως δεν καταγράφονται ήχοι στο αρχείο, και θέστε τον ως προεπιλεγμένο ήχο στην συγκεκριμένη επαφή που θέλετε να μην ακούγεται ήχος κλήσεις όταν σας καλεί.

Μενού επαφές -> επεξεργασία -> Ηχος κλήσης 

Εκεί επιλέγετε το αρχείο Silent που έχετε ανεβάσει στην συσκευή σας


Top