Τα παραπλανητικά μηνύματα ενημερώνουν τους παραλήπτες ότι δήθεν έχουν καταγραφεί εις βάρος τους τροχαίες παραβάσεις – 5 βασικοί κανόνες ασφαλείας – Τι κάνετε αν πατήσετε «ύποπτο σύνδεσμο»
Μια νέα εκστρατεία ηλεκτρονικής απάτης μέσω SMS βρίσκεται σε εξέλιξη το τελευταίο διάστημα, με «επιτήδειους» να επιχειρούν να εξαπατήσουν πολίτες προσποιούμενοι ότι εκπροσωπούν την Τροχαία.
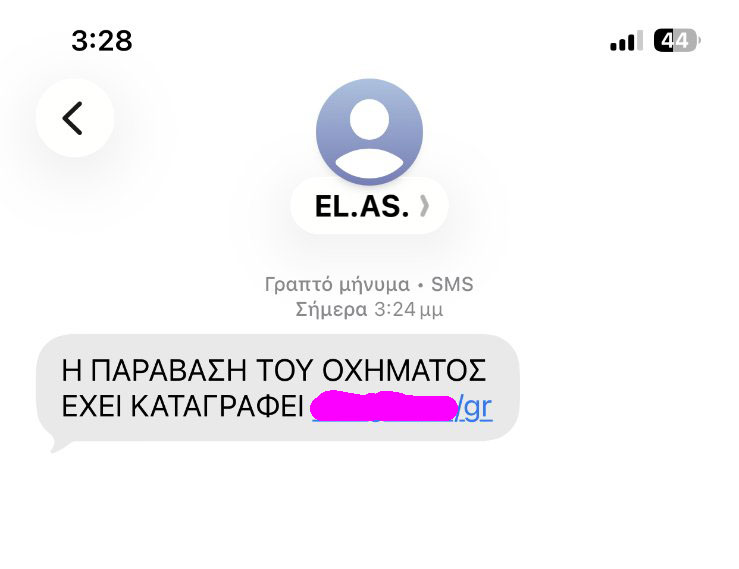
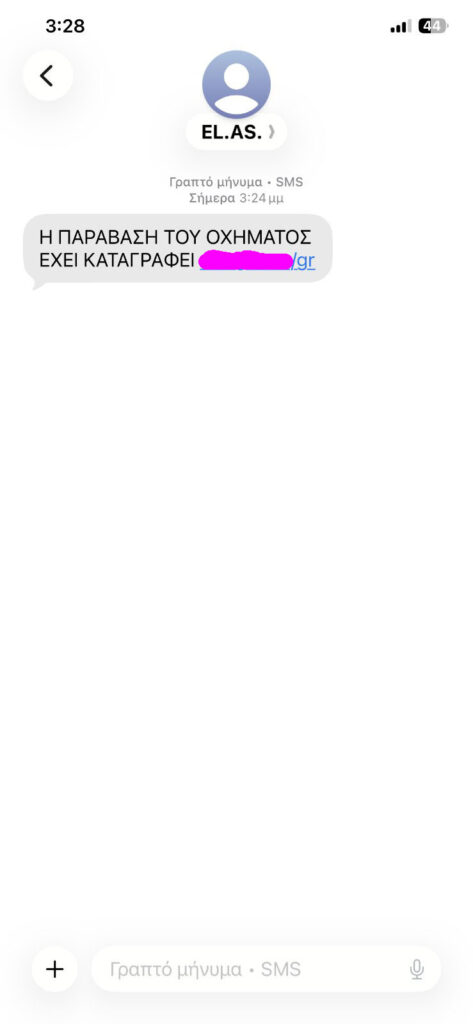
Τα παραπλανητικά μηνύματα με αποστολέα τυχαία νούμερα ελληνικά ή του εξωτερικού ή άλλες φορές αναγράφοντας EL.AS. ενημερώνουν τους παραλήπτες ότι δήθεν έχουν καταγραφεί εις βάρος τους τροχαίες παραβάσεις και ότι πρέπει να πληρώσουν το πρόστιμο μέσω ηλεκτρονικού συνδέσμου. Στην πραγματικότητα, πρόκειται για οργανωμένη προσπάθεια ηλεκτρονικού «ψαρέματος» προσωπικών δεδομένων – γνωστή ως phishing – με στόχο την υποκλοπή στοιχείων τραπεζικών καρτών και άλλων ευαίσθητων πληροφοριών.
Τα μηνύματα αποστέλλονται μαζικά σε κινητά τηλέφωνα και περιλαμβάνουν έναν σύνδεσμο που υποτίθεται ότι οδηγεί σε πλατφόρμα πληρωμής προστίμων. Ο πολίτης καλείται να πατήσει το link για να δει τις λεπτομέρειες της παράβασης ή να εξοφλήσει το πρόστιμο άμεσα για να μην έχει δήθεν πρόσθετες χρεώσεις ή ακόμη και δικαστικές συνέπειες – αν το πρόστιμο δεν πληρωθεί άμεσα. Στόχος είναι να δημιουργήσουν στο υποψήφιο θύμα αίσθημα πίεσης και να το οδηγήσουν σε γρήγορη και απερίσκεπτη αντίδραση.
Ωστόσο, ο σύνδεσμος που του υποδεικνύουν οδηγεί σε πλαστή ιστοσελίδα που μιμείται την εμφάνιση επίσημων κρατικών υπηρεσιών. Οι «επιτήδειοι» χρησιμοποιούν συνήθως επίσημη γλώσσα και εκμεταλλεύονται συχνά το αίσθημα ανησυχίας που προκαλεί μια πιθανή παράβαση.
Οι αρμόδιες Αρχές, μεταξύ των οποίων η Αρχή Κυβερνοασφάλειας, το υπουργείο Ψηφιακής Διακυβέρνησης και η Ελληνική Αστυνομία, έχουν ήδη επισημάνει ότι τέτοιου είδους μηνύματα δεν αποτελούν επίσημη ενημέρωση. Οι δημόσιες υπηρεσίες δεν αποστέλλουν SMS με συνδέσμους που να οδηγούν σε πληρωμές ή να ζητούν από τους πολίτες να εισαγάγουν τα προσωπικά ή τραπεζικά στοιχεία τους.
Η πρακτική αυτή αποτελεί μια κλασική μορφή ψηφιακής απάτης, η οποία βασίζεται στην παραπλάνηση του χρήστη ώστε να αποκαλύψει πληροφορίες που στη συνέχεια μπορούν να χρησιμοποιηθούν για οικονομική εκμετάλλευση. Η συγκεκριμένη πρακτική δεν είναι καινούργια. Τα τελευταία χρόνια έχουν καταγραφεί αντίστοιχες απάτες μέσω SMS, που εμφανίζονταν να προέρχονται από τα ΕΛΤΑ και άλλες εταιρείες ταχυμεταφορών, ενημερώνοντας τους πολίτες ότι δήθεν υπάρχει εκκρεμότητα για την παράδοση ενός δέματος και ζητώντας την καταβολή μικρού ποσού για «έξοδα εκτελωνισμού» ή μεταφοράς. Αντίστοιχα περιστατικά έχουν σημειωθεί και με μηνύματα που υποτίθεται ότι αποστέλλονταν από τον ΟΑΣΑ, καθώς και από τραπεζικά ιδρύματα.
Σε όλες αυτές τις περιπτώσεις το μοτίβο είναι το ίδιο: ένα μήνυμα που προκαλεί ανησυχία ή επείγουσα ανάγκη και περιέχει έναν σύνδεσμο που οδηγεί σε πλαστό ιστότοπο.
Κανόνες ασφαλείας
Οι ειδικοί σε θέματα κυβερνοασφάλειας συνιστούν στους πολίτες να είναι ιδιαίτερα προσεκτικοί απέναντι σε τέτοιου είδους μηνύματα και να τηρούν ορισμένους βασικούς κανόνες ασφαλείας, όπως:
1. Μην πατάτε συνδέσμους σε ύποπτα SMS. Ειδικά όταν το μήνυμα αφορά πληρωμές ή προσωπικά στοιχεία.
2. Μην καταχωρίζετε προσωπικά ή τραπεζικά δεδομένα σε αμφιλεγόμενους και άγνωστους συνδέσμους (links). Κανένας δημόσιος οργανισμός δεν ζητεί ευαίσθητες πληροφορίες – όπως στοιχεία τραπεζικών καρτών ή κωδικοί πρόσβασης – μέσω SMS μηνυμάτων στο κινητό τηλέφωνο.
3. Ελέγξτε πάντα την επίσημη ιστοσελίδα. Αν λάβετε μήνυμα για κάποια οφειλή, μπείτε μόνοι σας στην επίσημη πλατφόρμα του οργανισμού και όχι μέσω του συνδέσμου του μηνύματος.
4. Προσέξτε τα σημάδια απάτης. Τα παραπλανητικά μηνύματα συχνά περιέχουν ενδείξεις που μπορούν να προδώσουν την απάτη: ορθογραφικά λάθη, ασυνήθιστες διαδικτυακές διευθύνσεις ή πιεστική διατύπωση που ζητεί άμεση ενέργεια από τον παραλήπτη («πληρώστε άμεσα»).
5. Διαγράψτε το μήνυμα και μην απαντήσετε: η απάντηση μπορεί να επιβεβαιώσει στους δράστες ότι ο αριθμός είναι ενεργός.
Αλλαγή κωδικών
Σε περίπτωση που κάποιος πολίτης έχει ήδη πατήσει το link ή έχει καταχωρίσει σε αυτό τα στοιχεία του, θα πρέπει να επικοινωνήσει άμεσα με την τράπεζά του, να αλλάξει τους κωδικούς πρόσβασης σε κρίσιμες υπηρεσίες και να ενημερώσει τις αστυνομικές Αρχές, ώστε να εντοπίζονται πιο γρήγορα οι οργανωμένες προσπάθειες εξαπάτησης. Καθώς οι ηλεκτρονικές απάτες εξελίσσονται συνεχώς και οι δράστες προσαρμόζουν τα σενάριά τους ώστε να φαίνονται όλο και πιο πειστικά, η ενημέρωση και η προσοχή των πολιτών παραμένουν το βασικότερο «όπλο» απέναντι σε τέτοιου είδους πρακτικές, τονίζεται από την Αρχή Κυβερνοασφάλειας.

