Οι Χάκερ των Ψυγείων: Η Νέα Ψηφιακή Απειλή στα σουπερμάρκετ αλλά ακόμη και στο σπίτι

Χρόνος ανάγνωσης: 4 λεπτά
Μια νέα και αναπάντεχη μορφή κυβερνοαπειλής έχει κάνει την εμφάνισή της, αποδεικνύοντας ότι το έγκλημα στον κυβερνοχώρο δεν περιορίζεται πλέον στην κλοπή δεδομένων ή σε τραπεζικές απάτες, αλλά επεκτείνεται στη φυσική υποδομή της εφοδιαστικής αλυσίδας. Ο λόγος για τους «χάκερ των ψυγείων», οι οποίοι βάζουν στο στόχαστρο τα συνδεδεμένα στο διαδίκτυο βιομηχανικά συστήματα ψύξης (refrigeration controllers) σούπερ μάρκετ και επιχειρήσεων τροφίμων, απειλώντας άμεσα την ασφάλεια των καταναλωτών και προκαλώντας τεράστιες οικονομικές ζημιές.
 
Πού σημειώθηκαν τα περιστατικά
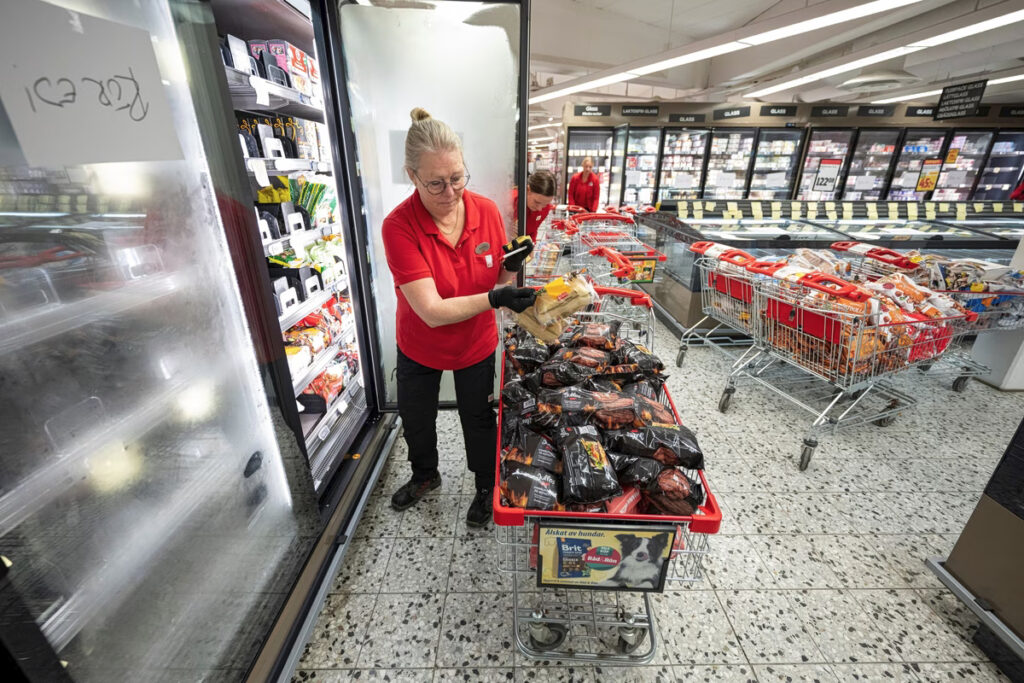
Το κύμα των επιθέσεων ξεκίνησε να γίνεται αισθητό στην Ευρώπη. Η αρχή έγινε στη Γαλλία, όπου άγνωστοι απέκτησαν απομακρυσμένη πρόσβαση και έθεσαν εκατοντάδες συστήματα ψύξης μεγάλων αλυσίδων σε συνεχή λειτουργία απόψυξης. Αυτό είχε ως αποτέλεσμα οι θερμοκρασίες να εκτοξευθούν στους 50°C, οδηγώντας σε μαζική αλλοίωση και καταστροφή τόνων τροφίμων. Πολύ γρήγορα, παρόμοια περιστατικά και παρεμβάσεις αναφέρθηκαν σε αρκετές ακόμη ευρωπαϊκές χώρες, μεταξύ των οποίων η Σουηδία (σε καταστήματα ICA και Coop), το Βέλγιο, το Λουξεμβούργο και η Ιρλανδία.
 
Τι συνέβη στην Ελλάδα
Ο συναγερμός δεν άργησε να σημάνει και στην Ελλάδα, με χαρακτηριστικότερο παράδειγμα την κυβερνοεπίθεση που δέχθηκε μια επιχείρηση κρεοπωλείου στην Κηφισιά. Οι εισβολείς κατάφεραν να παραβιάσουν το ψηφιακό σύστημα ψύξης, να «κλειδώσουν» έξω τους ιδιοκτήτες και να αλλάξουν τις ρυθμίσεις της θερμοκρασίας, με την ένδειξη να αγγίζει στα ψηφιακά συστήματα ακόμη και τους 150°C. Οι υπάλληλοι αντιλήφθηκαν την κακόβουλη παρέμβαση νωρίς το πρωί και χρειάστηκαν περίπου δύο ώρες εξειδικευμένων ελέγχων από τεχνικό για να ανακτηθεί ο έλεγχος των ψυκτικών θαλάμων προτού καταστραφούν ολοσχερώς τα εμπορεύματα.
 
Πόσο κινδυνεύει η χώρα;
Η απειλή για την Ελλάδα είναι απολύτως υπαρκτή και άμεση. Σύμφωνα με επίσημα στοιχεία, περισσότερα από 300 συστήματα εμπορικής ψύξης στην Ελλάδα βρίσκονται εκτεθειμένα στο διαδίκτυο. Τα συστήματα αυτά ανήκουν σε σούπερ μάρκετ, γαλακτοβιομηχανίες, βιομηχανίες κρέατος και αποθήκες. Η χρήση σύγχρονων, «έξυπνων» ψυγείων IoT (Internet of Things) επιτρέπει στις επιχειρήσεις να ελέγχουν τις θερμοκρασίες απομακρυσμένα, όμως αν οι συσκευές αυτές δεν είναι σωστά θωρακισμένες, γίνονται εύκολος στόχος. Μια επιτυχημένη μαζική επίθεση θα μπορούσε να σπάσει την ψυκτική αλυσίδα, θέτοντας σε κίνδυνο τη δημόσια υγεία και προκαλώντας ελλείψεις στην αγορά.
 
Οι οδηγίες της Εθνικής Αρχής Κυβερνοασφάλειας
 
Η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ) είχε εντοπίσει εγκαίρως τις ευπάθειες σε συγκεκριμένους ελεγκτές ψύξης δημοφιλών κατασκευαστών (όπως Danfoss, Copeland/Dixell, Carel). Για την προστασία των ελληνικών επιχειρήσεων, η Αρχή εξέδωσε επείγουσες συστάσεις: 
 
    • Άμεση αποσύνδεση κάθε συστήματος ελέγχου ψυκτικού εξοπλισμού από το δημόσιο, ανοιχτό διαδίκτυο.
    • Χρήση ασφαλών δικτύων VPN και ενεργοποίηση ελέγχου ταυτότητας πολλαπλών παραγόντων (Multi-Factor Authentication – MFA) για οποιαδήποτε αναγκαία απομακρυσμένη σύνδεση.
    • Αλλαγή των εργοστασιακών κωδικών πρόσβασης με ισχυρούς, μοναδικούς κωδικούς.
    • Τακτική εγκατάσταση των απαραίτητων ενημερώσεων ασφαλείας (security updates).
    • Αντικατάσταση παλαιών συσκευών ελέγχου που δεν υποστηρίζονται πλέον από τους κατασκευαστές τους με νέες, ασφαλέστερες τεχνολογίες.

Το φαινόμενο αυτό υπενθυμίζει με τον πιο ξεκάθαρο τρόπο ότι η ψηφιακή ασφάλεια αποτελεί πλέον δομικό στοιχείο της πραγματικής οικονομίας και της καθημερινότητάς μας
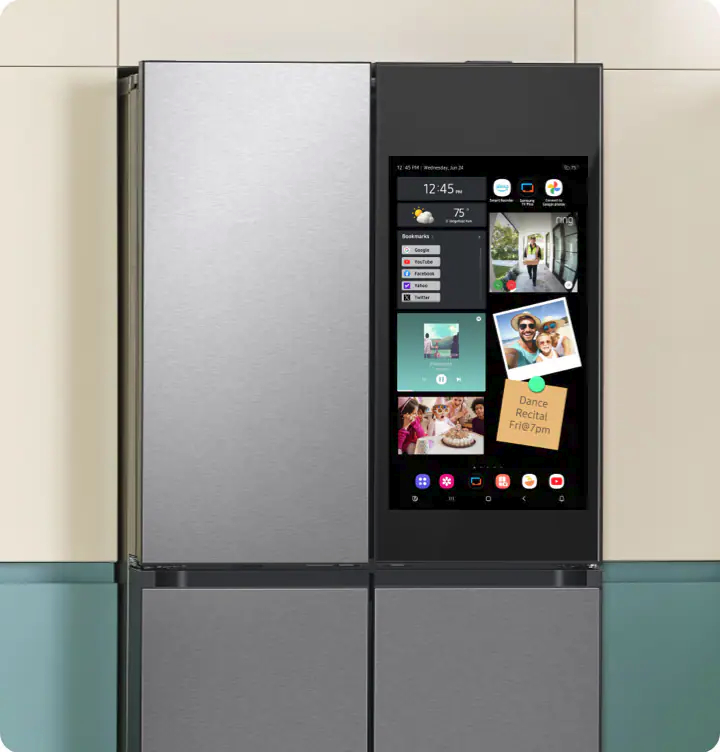
Θεωρητικός κίνδυνος και για τα οικιακά ψυγεία

όπως αυτά της Samsung (σειρά Family Hub) ή της LG, αλλά η φύση της απειλής και το επίπεδο του κινδύνου είναι τελείως διαφορετικά σε σχέση με τα βιομηχανικά ψυγεία των σούπερ μάρκετ.
 
Οι ειδικοί κυβερνοασφάλειας, συμπεριλαμβανομένου του πρώην επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Μ. Βρετανίας (NCSC), ξεκαθαρίζουν ότι δεν υπάρχουν ενδείξεις ότι οι χάκερ στοχεύουν οικιακές συσκευές στις πρόσφατες επιθέσεις.
 
Οι βασικές διαφορές και οι πραγματικοί κίνδυνοι για το σπίτι σας συνοψίζονται παρακάτω:
 
1. Ποιοι είναι οι πραγματικοί κίνδυνοι για ένα οικιακό έξυπνο ψυγείο;
Αν ένας χάκερ καταφέρει να παραβιάσει ένα οικιακό ψυγείο με οθόνη και κάμερες, ο στόχος του δεν είναι να σας χαλάσει τα τρόφιμα, αλλά:
 
  • Παραβίαση της ιδιωτικότητας: Στα μοντέλα που διαθέτουν εσωτερικές κάμερες για να βλέπετε απομακρυσμένα τι λείπει (π.χ. μέσω εφαρμογής στο κινητό), ένας χάκερ θα μπορούσε θεωρητικά να αποκτήσει πρόσβαση στην εικόνα αυτών των καμερών ή στην εξωτερική οθόνη.


  • Κλοπή ψηφιακών δεδομένων: Οι οθόνες των ψυγείων αυτών συνδέονται συχνά με το Google Calendar σας, τον λογαριασμό σας στο Spotify ή το Wi-Fi του σπιτιού σας. Στο παρελθόν (το 2015), ερευνητές ασφαλείας είχαν ανακαλύψει ευπάθεια σε έξυπνο ψυγείο που επέτρεπε την υποκλοπή των διαπιστευτηρίων (κωδικών) του Google λογαριασμού του χρήστη. 

Να αναφερθεί εδώ ότι πολλά μοντέλα ψυγείων έχουν πλέον ολόκληρη οθόνη αφής με λειτουργικό που μπορείτε να δείτε YouTube, να δείτε τα email σας και να κάνετε σχεδόν οποιαδήποτε άλλη εργασία που θα κάνατε με το smartphone η το tablet σας.


  • Συμπερίληψη σε Botnets: Πολλές φορές οι χάκερ «μολύνουν» έξυπνες οικιακές συσκευές (IoT) όχι για να πειράξουν την ίδια τη συσκευή, αλλά για να τη χρησιμοποιήσουν κρυφά, μαζί με χιλιάδες άλλες, για να εξαπολύσουν μαζικές επιθέσεις (DDoS) εναντίον μεγάλων ιστοσελίδων ή εταιρειών.


2. Γιατί το οικιακό σας ψυγείο είναι πολύ πιο ασφαλές από τα βιομηχανικά;
  • Προστασία πίσω από το Router σας: Τα οικιακά ψυγεία δεν είναι απευθείας «εκτεθειμένα» στο δημόσιο ίντερνετ με μια δημόσια IP, όπως συνέβαινε με τους εμπορικούς ψυκτικούς θαλάμους. Βρίσκονται πίσω από το τείχος προστασίας (firewall) του οικιακού σας router.


  • Συνεχείς ενημερώσεις από μεγάλους κατασκευαστές: Εταιρείες κολοσσοί όπως η Samsung επενδύουν τεράστια ποσά στην ασφάλεια λογισμικού (π.χ. με το σύστημα ασφαλείας Samsung Knox) και στέλνουν αυτόματες ενημερώσεις ασφαλείας (updates). Αντίθετα, τα βιομηχανικά ψυγεία χρησιμοποιούσαν συχνά απαρχαιωμένο λογισμικό χωρίς καμία υποστήριξη.
Πώς να προστατεύσετε το έξυπνο ψυγείο σας
Αν έχετε ή σκοπεύετε να αγοράσετε μια τέτοια συσκευή, η σωστή «ψηφιακή υγιεινή» περιλαμβάνει τα εξής απλά βήματα:
  1. Ενεργοποιήστε τις αυτόματες ενημερώσεις: Μέσα από το μενού του ψυγείου, βεβαιωθείτε ότι το λογισμικό του αναβαθμίζεται αυτόματα.
  2. Ισχυρός κωδικός στην εφαρμογή: Αλλάξτε τον εργοστασιακό κωδικό και χρησιμοποιήστε έναν μοναδικό, ισχυρό κωδικό για την εφαρμογή (π.χ. SmartThings) στο κινητό σας.
  3. Ενεργοποίηση MFA: Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (Multi-Factor Authentication) στον λογαριασμό της εταιρείας του ψυγείου σας.
  4. Απομονώστε το στο Wi-Fi (Προχωρημένο): Αν το router σας το υποστηρίζει, συνδέστε όλες τις έξυπνες συσκευές (ψυγείο, κάμερες, τηλεοράσεις) σε ένα ξεχωριστό “Guest” δίκτυο Wi-Fi, ώστε ακόμα κι αν κάποια παραβιαστεί, να μην μπορεί να αποκτήσει πρόσβαση στους υπολογιστές ή τα κινητά του σπιτιού σας. 
Κατάφερε να χακάρει 7.000 έξυπνες σκούπες και να δει τι γίνεται μέσα στα σπίτια

Χρόνος ανάγνωσης: 2 λεπτά


Ένας Ισπανός μηχανικός λογισμικού αποκάλυψε πρόσφατα ότι κατάφερε να αποκτήσει εξ αποστάσεως τον έλεγχο περίπου 7.000 ρομποτικών σκουπών σε όλο τον κόσμο, ένα περιστατικό που σύμφωνα με ειδικούς στην κυβερνοασφάλεια αναδεικνύει την ευρεία ευπάθεια των «έξυπνων» προϊόντων.

Όπως αναφέρει το τεχνολογικό μέσο The Verge, το περιστατικό σημειώθηκε όταν ο Sammy Azdoufal προσπάθησε να τροποποιήσει το λογισμικό της νέας του σκούπας DJI Romo, με στόχο να μπορεί να την κατευθύνει μέσω του χειριστηρίου του PlayStation 5.

Ο άνδρας ωστόσο διαπίστωσε σύντομα ότι, όταν η αυτοσχέδια εφαρμογή του άρχισε να επικοινωνεί με τους διακομιστές της εταιρείας DJI, δεν ανταποκρίθηκε μόνο η δική του συσκευή. Αντίθετα, περίπου 7.000 σκούπες σε όλο τον κόσμο άρχισαν να αναγνωρίζουν τον Azdoufal ως διαχειριστή τους.

Οι τρομακτικές δυνατότητες που απέκτησε

Ο ίδιος ανακάλυψε ότι μπορούσε να βλέπει και να ακούει ζωντανά μέσα από τις κάμερες των συσκευών, ενώ συγκέντρωσε περισσότερα από 100.000 μηνύματα από αυτές. Παράλληλα, είχε τη δυνατότητα να χρησιμοποιήσει τη διεύθυνση IP κάθε ρομπότ, για να προσδιορίσει την κατά προσέγγιση γεωγραφική του θέση.

Ο Ισπανός μηχανικός επικοινώνησε ο ίδιος με το The Verge, για να ενημερώσει σχετικά με το κενό ασφαλείας. Η DJI τον ευχαρίστησε δημόσια μέσω της πλατφόρμας X για την αναφορά της ευπάθειας και επιβεβαίωσε ότι το πρόβλημα έχει πλέον επιλυθεί.

Ωστόσο, ο Azdoufal, ο οποίος εργάζεται ως επικεφαλής τεχνητής νοημοσύνης σε όμιλο διαχείρισης ακινήτων και τουρισμού στην Ισπανία, δεν είναι ο μόνος που ανακαλύπτει τέτοια σφάλματα σε έξυπνα προϊόντα.

«Η ασφάλεια είναι δευτερεύουσα»

Όπως επισημαίνει ο Άλαν Γούντγουορντ, καθηγητής πληροφορικής στο Πανεπιστήμιο του Σάρεϊ, παρόμοια περιστατικά δείχνουν ότι για ορισμένους κατασκευαστές η ασφάλεια θεωρείται δευτερεύουσας σημασίας.

Ο Guardian αναφέρει πως η βιομηχανία των έξυπνων συσκευών έχει αναπτυχθεί σημαντικά τα τελευταία χρόνια, με την αγορά του «έξυπνου σπιτιού» να αναμένεται να αγγίξει τα 139 δισεκατομμύρια δολάρια έως το 2032.

Παρόλο που οι καταναλωτές αγοράζουν αυτές τις συσκευές για να διευκολύνουν την καθημερινότητά τους, οι χάκερ βρίσκουν παραδόξως όλο και πιο εύκολους τρόπους να εισβάλλουν στην ιδιωτική ζωή των πολιτών. Εκτός από τις ηλεκτρικές σκούπες, έχουν καταγραφεί παρόμοια περιστατικά με συστήματα φωτισμού, ηλεκτρονικές κλειδαριές, κάμερες ασφαλείας, ενδοεπικοινωνίες μωρών, ακόμα και με συστήματα θέρμανσης.

Σύμφωνα με τον Γούντγουορντ, οι εταιρείες μπορούν να προλάβουν τέτοια φαινόμενα αναγκάζοντας τους καταναλωτές να ορίσουν τον δικό τους προσωπικό κωδικό πρόσβασης (password) πριν χρησιμοποιήσουν μια συσκευή για πρώτη φορά.

Πώς θα καταλάβετε εάν έχουν «χακάρει» το κινητό σας

Χρόνος ανάγνωσης: 3 λεπτά


    Εάν καταναλώνετε περισσότερα δεδομένα, αν και οι συνήθειες περιήγησής σας στο διαδίκτυο δεν έχουν αλλάξει, τότε πρέπει να εξετάσετε το ενδεχόμενο να έχετε πέσει θύμα χάκερ, σημειώνει η ESET.

    Μήπως η μπαταρία του κινητού σας αδειάζει πιο γρήγορα από το συνηθισμένο; Ή μήπως καταναλώνετε περισσότερα δεδομένα, παρ’ όλο που οι συνήθειες περιήγησής σας στο διαδίκτυο δεν έχουν αλλάξει; Ίσως πρέπει να εξετάσετε το ενδεχόμενο να έχετε πέσει θύμα χάκερ.

    Τα κινητά τηλέφωνα έχουν, πλέον, εξελιχθεί σε έξυπνες φορητές συσκευές, ικανές να εκτελούν εργασίες που προηγουμένως εκτελούνταν σε φορητούς και επιτραπέζιους υπολογιστές. Τα χρησιμοποιούμε για να φωτογραφίσουμε, να στείλουμε και να λάβουμε μηνύματα ηλεκτρονικού ταχυδρομείου, να επικοινωνήσουμε στα social media, να κάνουμε ηλεκτρονικές πληρωμές κ.ά. Όμως, όλος αυτός ο πλούτος δεδομένων προσελκύει απατεώνες που θέλουν να αποκτήσουν τα δεδομένα σας για τους δικούς τους λόγους: Από το να τα πουλήσουν στο σκοτεινό διαδίκτυο (dark web) μέχρι να υποκλέψουν τα στοιχεία της ταυτότητάς σας.

    Τα τελευταία χρόνια έχει αποδειχθεί πολλές φορές ότι ένα κινητό Android ή άλλο μπορεί να παραβιαστεί από κακόβουλο λογισμικό. Σύμφωνα με τον Λούκας Στεφάνκο, ερευνητή της παγκόσμιας εταιρείας κυβερνοασφάλειας ESET, ο οποίος έχει μεγάλη εμπειρία στο ξεσκέπασμα κακόβουλων λογισμικών που στοχεύουν τους χρήστες Android, το τηλέφωνό σας μπορεί να παραβιαστεί με αρκετούς τρόπους. Μία από τις πιο συνηθισμένες τακτικές που χρησιμοποιούνται είναι μέσω e-mail ηλεκτρονικού ψαρέματος (phishing) και μηνυμάτων e-mail (malspam) που περιέχουν κακόβουλους συνδέσμους ή συνημμένα αρχεία. Μόλις το θύμα κάνει κλικ στο συνημμένο ή στον σύνδεσμο, ο οποίος στη συνέχεια «κατεβάζει» το κακόβουλο λογισμικό στη συσκευή του, αυτό «ανοίγει την πόρτα» στους χάκερς.

    Μία άλλη στρατηγική είναι η αντιγραφή ιστοσελίδων δημοφιλών εταιρειών ή οργανισμών, οι οποίες είναι γεμάτες με κακόβουλους συνδέσμους που, μόλις κάνετε κλικ, κατεβάζουν κακόβουλο λογισμικό στη συσκευή σας.

    Επιπλέον, δεν είναι ασυνήθιστο οι κυβερνοεγκληματίες να αναπτύσσουν ψεύτικες εφαρμογές που μεταμφιέζονται σε πραγματικές εφαρμογές fitness tracking ή εφαρμογές κρυπτονομισμάτων, οδηγώντας τα ανυποψίαστα θύματα στη λήψη λογισμικού τύπου keylogger, ransomware ή spyware. Αυτές οι εφαρμογές διαδίδονται, συνήθως, μέσω ανεπίσημων καταστημάτων εφαρμογών.

    Υπάρχουν αρκετά σημάδια που αποκαλύπτουν ότι το smartphone σας μπορεί να έχει παραβιαστεί: Τα πιο συνηθισμένα είναι ότι η μπαταρία αδειάζει πιο γρήγορα από ό,τι συνήθως, φαίνεται να καταναλώνετε πιο πολλά δεδομένα παρ’ όλο που οι συνήθειες περιήγησής σας στο ίντερνετ δεν έχουν αλλάξει, η λειτουργία GPS ή η χρήση δεδομένων (είτε το Wi-Fi είτε τα δεδομένα κινητής τηλεφωνίας) φαίνεται να ενεργοποιείται ή να απενεργοποιείται από μόνη της, καθώς, επίσης, τυχαία αναδυόμενα διαφημιστικά παράθυρα ή άγνωστες εφαρμογές εγκαθίστανται χωρίς να το επιτρέψετε.

    Ένα άλλο σημάδι είναι ότι εφαρμογές που προηγουμένως λειτουργούσαν μια χαρά αρχίζουν να παρουσιάζουν περίεργη συμπεριφορά, όπως ξαφνική εκκίνηση, κλείσιμο ή διακοπή λειτουργίας και εμφάνιση απροσδόκητων σφαλμάτων. Άλλα σημάδια παραβίασης είναι ότι λαμβάνετε περίεργες κλήσεις ή περίεργα μηνύματα ή ότι το ιστορικό κλήσεων και μηνυμάτων κειμένου περιλαμβάνει περίεργες και άγνωστες καταχωρήσεις λόγω ορισμένων τύπων κακόβουλου λογισμικού που προσπαθούν να πραγματοποιήσουν κλήσεις ή να στείλουν μηνύματα σε διεθνείς αριθμούς υψηλής χρέωσης. Αν, μάλιστα, το Android τηλέφωνό σας έχει πληγεί από ransomware, η συσκευή σας θα κλειδωθεί και δεν θα μπορείτε να την ανοίξετε.

    Όσον αφορά τον περιορισμό των πιθανοτήτων να προσβληθεί η συσκευή σας από κακόβουλο λογισμικό, δεν υπάρχουν μαγικές ή εύκολες λύσεις. Ωστόσο, ακολουθώντας έναν συνδυασμό προληπτικών βημάτων θα καταφέρετε να είστε ασφαλείς από απειλές:

    – Αναβαθμίστε τόσο το λειτουργικό σύστημά σας όσο και τις εφαρμογές σας μόλις είναι διαθέσιμες οι τελευταίες ενημερώσεις.

    – Κατεβάστε και αποθηκεύστε αντίγραφο των δεδομένων σας για την περίπτωση που η συσκευή σας παραβιαστεί.

    – Χρησιμοποιήστε μία αξιόπιστη λύση ασφαλείας για κινητά με αποδεδειγμένο ιστορικό για την προστασία σας από τις περισσότερες απειλές.

    – Προτιμήστε το επίσημο κατάστημα όταν κατεβάζετε εφαρμογές και φροντίστε πάντα να ελέγχετε τις κριτικές τόσο της εφαρμογής όσο και του προγραμματιστή της.

    – Ενημερωθείτε για το ποιες είναι οι πιο συνηθισμένες τακτικές που χρησιμοποιούν οι κυβερνοεγκληματίες για να παραβιάσουν και να θέσουν σε κίνδυνο συσκευές.

    Οι κινήσεις που πρέπει να ακολουθήσεις αν σου χακάρουν το Instagram

    Χρόνος ανάγνωσης: 2 λεπτά


    Στην εποχή μας, είναι πλέον αρκετά σύνηθες, άγνωστοι να χακάρουν λογαριασμούς των social media, ακόμη και αν δεν πρόκειται για το προφίλ κάποιου διάσημου. Έτσι, πρέπει να είμαστε όλοι έτοιμοι για όλα.

    Καταρχάς, αν σου συμβεί κάτι αντίστοιχο μη φρικάρεις γιατί είναι κάτι που μπορεί να συμβεί στον καθένα. Μπορείς όμως ακολουθώντας κάποια απλά βήματα να ανακτήσεις τα δεδομένα και τον λογαριασμό σου. Πιο συγκεκριμένα, θα σου αποκαλύψουμε τα βήματα για να σώσεις το Instagram account σου σε περίπτωση που κάποιος στο χακάρει.

    Πρώτα από όλα πρέπει να ελέγξεις το e-mail σου. Αν έχεις λάβει ένα e-mail από το Instagram που λέει ότι η διεύθυνση email σου έχει αλλάξει, πιθανόν να μπορείς να το γυρίσεις ξανά στην προηγούμενη κατάσταση, χρησιμοποιώντας την επιλογή «ανατρέψτε την αλλαγή» που θα βρεις μέσα στο συγκεκριμένο μήνυμα του ηλεκτρονικού ταχυδρομείου σου.

    Αν δεν υπάρχει αυτή η επιλογή, το επόμενο βήμα είναι να ζητήσεις έναν κωδικό ασφαλείας για την διεύθυνση e-mail ή το κινητό τηλέφωνο σου. Αυτό επιτρέπει στο Instagram να επιβεβαιώσει ότι εσύ είσαι ο κάτοχος του λογαριασμού. Για να το κάνεις αυτό, πήγαινε στην οθόνη login και πάτησε την επιλογή «My login info isn’t working».

    Στη συνέχεια επέλεξε να σταλεί ο κωδικός είτε στη διεύθυνση e-mail σου είτε sτο κινητό σου, και πληκτρολόγησε τον εξαψήφιο αριθμό στο Instagram, ακολουθώντας τις οδηγίες που θα σου δοθούν.

    Αν ούτε τώρα δεν βλέπεις φως, το Instagram προτείνει να αναφέρεις τον λογαριασμό και να ακολουθήσεις τα βήματα που θα σου δοθούν για να επανακτήσεις την πρόσβαση σου σε αυτόν. Από τη στιγμή που θα κάνεις το αίτημα, θα παραλάβεις ένα αυτόματο email από την ομάδα ασφαλείας του Instagram που θα σου ζητάει να επιβεβαιώσεις την ταυτότητά σου τα επόμενα 24ωρα.

    Θα σου ζητηθεί μια φωτογραφία σου όπου θα κρατάς τον κωδικό που σου έχει δώσει το Instagram, και στη συνέχεια θα χρειαστεί να δώσεις την διεύθυνση email ή τον αριθμό τηλεφώνου που χρησιμοποίησες για να γραφτείς στο Instagram. Στη συνέχεια, θα σου αποσταλούν συγκεκριμένες οδηγίες για να ανακτήσεις τον λογαριασμό σου.

    Πάντως, για να είσαι ασφαλής αναφορικά με τους λογαριασμούς σου στα μέσα κοινωνικής δικτύωσης, βρες έναν πιο δύσκολο και σύνθετο κωδικό και όχι συνηθισμένους συνδυασμούς.


    Top