Μια νέα και αναπάντεχη μορφή κυβερνοαπειλής έχει κάνει την εμφάνισή της, αποδεικνύοντας ότι το έγκλημα στον κυβερνοχώρο δεν περιορίζεται πλέον στην κλοπή δεδομένων ή σε τραπεζικές απάτες, αλλά επεκτείνεται στη φυσική υποδομή της εφοδιαστικής αλυσίδας. Ο λόγος για τους «χάκερ των ψυγείων», οι οποίοι βάζουν στο στόχαστρο τα συνδεδεμένα στο διαδίκτυο βιομηχανικά συστήματα ψύξης (refrigeration controllers) σούπερ μάρκετ και επιχειρήσεων τροφίμων, απειλώντας άμεσα την ασφάλεια των καταναλωτών και προκαλώντας τεράστιες οικονομικές ζημιές.
Πού σημειώθηκαν τα περιστατικά
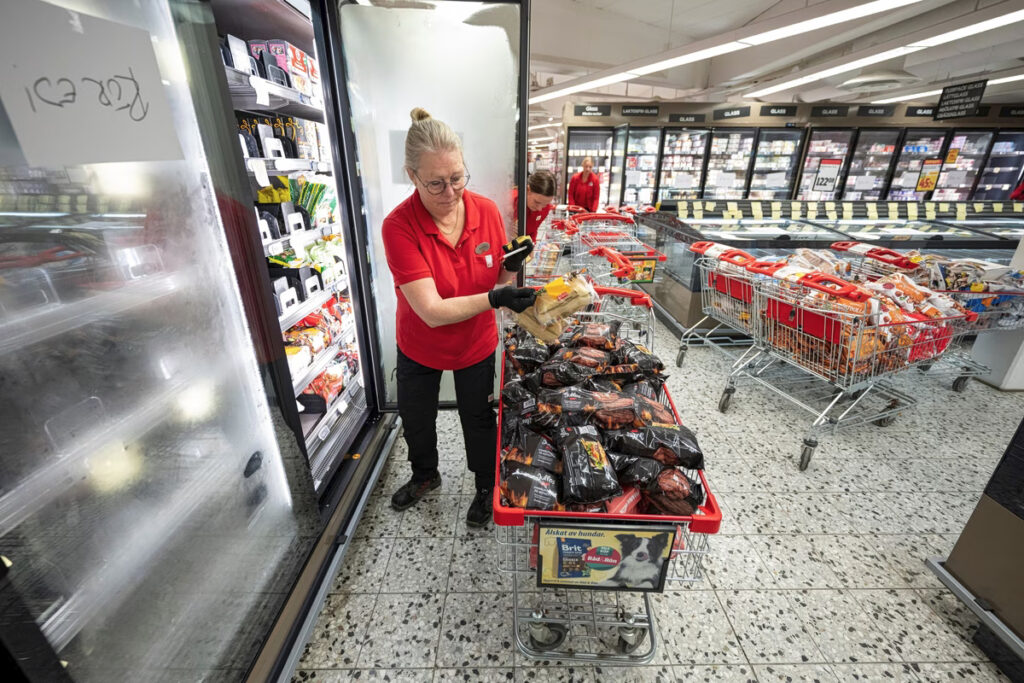
Το κύμα των επιθέσεων ξεκίνησε να γίνεται αισθητό στην Ευρώπη. Η αρχή έγινε στη Γαλλία, όπου άγνωστοι απέκτησαν απομακρυσμένη πρόσβαση και έθεσαν εκατοντάδες συστήματα ψύξης μεγάλων αλυσίδων σε συνεχή λειτουργία απόψυξης. Αυτό είχε ως αποτέλεσμα οι θερμοκρασίες να εκτοξευθούν στους 50°C, οδηγώντας σε μαζική αλλοίωση και καταστροφή τόνων τροφίμων. Πολύ γρήγορα, παρόμοια περιστατικά και παρεμβάσεις αναφέρθηκαν σε αρκετές ακόμη ευρωπαϊκές χώρες, μεταξύ των οποίων η Σουηδία (σε καταστήματα ICA και Coop), το Βέλγιο, το Λουξεμβούργο και η Ιρλανδία.
Τι συνέβη στην Ελλάδα
Ο συναγερμός δεν άργησε να σημάνει και στην Ελλάδα, με χαρακτηριστικότερο παράδειγμα την κυβερνοεπίθεση που δέχθηκε μια επιχείρηση κρεοπωλείου στην Κηφισιά. Οι εισβολείς κατάφεραν να παραβιάσουν το ψηφιακό σύστημα ψύξης, να «κλειδώσουν» έξω τους ιδιοκτήτες και να αλλάξουν τις ρυθμίσεις της θερμοκρασίας, με την ένδειξη να αγγίζει στα ψηφιακά συστήματα ακόμη και τους 150°C. Οι υπάλληλοι αντιλήφθηκαν την κακόβουλη παρέμβαση νωρίς το πρωί και χρειάστηκαν περίπου δύο ώρες εξειδικευμένων ελέγχων από τεχνικό για να ανακτηθεί ο έλεγχος των ψυκτικών θαλάμων προτού καταστραφούν ολοσχερώς τα εμπορεύματα.
Πόσο κινδυνεύει η χώρα;
Η απειλή για την Ελλάδα είναι απολύτως υπαρκτή και άμεση. Σύμφωνα με επίσημα στοιχεία, περισσότερα από 300 συστήματα εμπορικής ψύξης στην Ελλάδα βρίσκονται εκτεθειμένα στο διαδίκτυο. Τα συστήματα αυτά ανήκουν σε σούπερ μάρκετ, γαλακτοβιομηχανίες, βιομηχανίες κρέατος και αποθήκες. Η χρήση σύγχρονων, «έξυπνων» ψυγείων IoT (Internet of Things) επιτρέπει στις επιχειρήσεις να ελέγχουν τις θερμοκρασίες απομακρυσμένα, όμως αν οι συσκευές αυτές δεν είναι σωστά θωρακισμένες, γίνονται εύκολος στόχος. Μια επιτυχημένη μαζική επίθεση θα μπορούσε να σπάσει την ψυκτική αλυσίδα, θέτοντας σε κίνδυνο τη δημόσια υγεία και προκαλώντας ελλείψεις στην αγορά.
Οι οδηγίες της Εθνικής Αρχής Κυβερνοασφάλειας
Η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ) είχε εντοπίσει εγκαίρως τις ευπάθειες σε συγκεκριμένους ελεγκτές ψύξης δημοφιλών κατασκευαστών (όπως Danfoss, Copeland/Dixell, Carel). Για την προστασία των ελληνικών επιχειρήσεων, η Αρχή εξέδωσε επείγουσες συστάσεις:
-
- Άμεση αποσύνδεση κάθε συστήματος ελέγχου ψυκτικού εξοπλισμού από το δημόσιο, ανοιχτό διαδίκτυο.
- Χρήση ασφαλών δικτύων VPN και ενεργοποίηση ελέγχου ταυτότητας πολλαπλών παραγόντων (Multi-Factor Authentication – MFA) για οποιαδήποτε αναγκαία απομακρυσμένη σύνδεση.
- Αλλαγή των εργοστασιακών κωδικών πρόσβασης με ισχυρούς, μοναδικούς κωδικούς.
- Τακτική εγκατάσταση των απαραίτητων ενημερώσεων ασφαλείας (security updates).
- Αντικατάσταση παλαιών συσκευών ελέγχου που δεν υποστηρίζονται πλέον από τους κατασκευαστές τους με νέες, ασφαλέστερες τεχνολογίες.
Το φαινόμενο αυτό υπενθυμίζει με τον πιο ξεκάθαρο τρόπο ότι η ψηφιακή ασφάλεια αποτελεί πλέον δομικό στοιχείο της πραγματικής οικονομίας και της καθημερινότητάς μας
Θεωρητικός κίνδυνος και για τα οικιακά ψυγεία
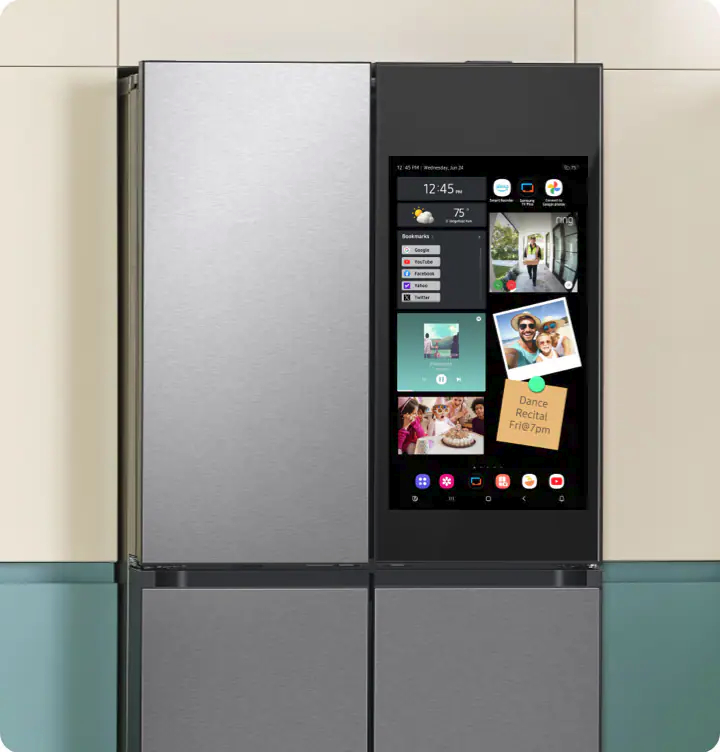
όπως αυτά της Samsung (σειρά Family Hub) ή της LG, αλλά η φύση της απειλής και το επίπεδο του κινδύνου είναι τελείως διαφορετικά σε σχέση με τα βιομηχανικά ψυγεία των σούπερ μάρκετ.
Οι ειδικοί κυβερνοασφάλειας, συμπεριλαμβανομένου του πρώην επικεφαλής του Εθνικού Κέντρου Κυβερνοασφάλειας της Μ. Βρετανίας (NCSC), ξεκαθαρίζουν ότι δεν υπάρχουν ενδείξεις ότι οι χάκερ στοχεύουν οικιακές συσκευές στις πρόσφατες επιθέσεις.
Οι βασικές διαφορές και οι πραγματικοί κίνδυνοι για το σπίτι σας συνοψίζονται παρακάτω:
1. Ποιοι είναι οι πραγματικοί κίνδυνοι για ένα οικιακό έξυπνο ψυγείο;
Αν ένας χάκερ καταφέρει να παραβιάσει ένα οικιακό ψυγείο με οθόνη και κάμερες, ο στόχος του δεν είναι να σας χαλάσει τα τρόφιμα, αλλά:
- Παραβίαση της ιδιωτικότητας: Στα μοντέλα που διαθέτουν εσωτερικές κάμερες για να βλέπετε απομακρυσμένα τι λείπει (π.χ. μέσω εφαρμογής στο κινητό), ένας χάκερ θα μπορούσε θεωρητικά να αποκτήσει πρόσβαση στην εικόνα αυτών των καμερών ή στην εξωτερική οθόνη.
- Κλοπή ψηφιακών δεδομένων: Οι οθόνες των ψυγείων αυτών συνδέονται συχνά με το Google Calendar σας, τον λογαριασμό σας στο Spotify ή το Wi-Fi του σπιτιού σας. Στο παρελθόν (το 2015), ερευνητές ασφαλείας είχαν ανακαλύψει ευπάθεια σε έξυπνο ψυγείο που επέτρεπε την υποκλοπή των διαπιστευτηρίων (κωδικών) του Google λογαριασμού του χρήστη.
Να αναφερθεί εδώ ότι πολλά μοντέλα ψυγείων έχουν πλέον ολόκληρη οθόνη αφής με λειτουργικό που μπορείτε να δείτε YouTube, να δείτε τα email σας και να κάνετε σχεδόν οποιαδήποτε άλλη εργασία που θα κάνατε με το smartphone η το tablet σας.
- Συμπερίληψη σε Botnets: Πολλές φορές οι χάκερ «μολύνουν» έξυπνες οικιακές συσκευές (IoT) όχι για να πειράξουν την ίδια τη συσκευή, αλλά για να τη χρησιμοποιήσουν κρυφά, μαζί με χιλιάδες άλλες, για να εξαπολύσουν μαζικές επιθέσεις (DDoS) εναντίον μεγάλων ιστοσελίδων ή εταιρειών.
2. Γιατί το οικιακό σας ψυγείο είναι πολύ πιο ασφαλές από τα βιομηχανικά;
- Προστασία πίσω από το Router σας: Τα οικιακά ψυγεία δεν είναι απευθείας «εκτεθειμένα» στο δημόσιο ίντερνετ με μια δημόσια IP, όπως συνέβαινε με τους εμπορικούς ψυκτικούς θαλάμους. Βρίσκονται πίσω από το τείχος προστασίας (firewall) του οικιακού σας router.
- Συνεχείς ενημερώσεις από μεγάλους κατασκευαστές: Εταιρείες κολοσσοί όπως η Samsung επενδύουν τεράστια ποσά στην ασφάλεια λογισμικού (π.χ. με το σύστημα ασφαλείας Samsung Knox) και στέλνουν αυτόματες ενημερώσεις ασφαλείας (updates). Αντίθετα, τα βιομηχανικά ψυγεία χρησιμοποιούσαν συχνά απαρχαιωμένο λογισμικό χωρίς καμία υποστήριξη.
Πώς να προστατεύσετε το έξυπνο ψυγείο σας
Αν έχετε ή σκοπεύετε να αγοράσετε μια τέτοια συσκευή, η σωστή «ψηφιακή υγιεινή» περιλαμβάνει τα εξής απλά βήματα:
- Ενεργοποιήστε τις αυτόματες ενημερώσεις: Μέσα από το μενού του ψυγείου, βεβαιωθείτε ότι το λογισμικό του αναβαθμίζεται αυτόματα.
- Ισχυρός κωδικός στην εφαρμογή: Αλλάξτε τον εργοστασιακό κωδικό και χρησιμοποιήστε έναν μοναδικό, ισχυρό κωδικό για την εφαρμογή (π.χ. SmartThings) στο κινητό σας.
- Ενεργοποίηση MFA: Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (Multi-Factor Authentication) στον λογαριασμό της εταιρείας του ψυγείου σας.
- Απομονώστε το στο Wi-Fi (Προχωρημένο): Αν το router σας το υποστηρίζει, συνδέστε όλες τις έξυπνες συσκευές (ψυγείο, κάμερες, τηλεοράσεις) σε ένα ξεχωριστό “Guest” δίκτυο Wi-Fi, ώστε ακόμα κι αν κάποια παραβιαστεί, να μην μπορεί να αποκτήσει πρόσβαση στους υπολογιστές ή τα κινητά του σπιτιού σας.
