Τι πρέπει να αποφεύγουν οι χρήστες για να είναι ασφαλείς;

Χρόνος ανάγνωσης: 3 λεπτά


Δείτε τα επτά πιο βασικά λάθη που κάνουν οι χρήστες και ρισκάρουν την ασφάλεια τους στο διαδίκτυο

Η ψηφιακή τεχνολογία αποκτά όλο και μεγαλύτερη βαρύτητα στις ζωές μας, καθιστώντας τα προσωπικά δεδομένα ενός χρήστη εξίσου σημαντικά με τα υλικά αγαθά που κατέχει. Παράλληλα, τα καθιστά εξίσου ευάλωτα σε ό,τι αφορά επιθέσεις, με τους εγκληματίες να κατακλύζουν εκτός από τον πραγματικό κόσμο, και τον κυβερνοχώρο. Σύμφωνα με μελέτη του Pew Research Center, παρόλο που οι χρήστες είναι πιο συνειδητοποιημένοι για το μέγεθος της απειλής αυτής, συνεχίζουν να κάνουν τα ίδια λάθη σχετικά με την ασφάλεια στον κυβερνοχώρο. Η ESET συγκέντρωσε επτά από τα βασικότερα λάθη και τα παρουσιάζει, προσφέροντας πρακτικές συμβουλές για να αποφεύγονται.

Email. Οι τακτικές phishing μέσω email έχουν γίνει πολύ συχνές και οι κυβερνοεγκληματίες διαρκώς τις βελτιώνουν. Για να προστατευτούν, οι χρήστες δεν πρέπει να αμελούν τον προσεκτικό έλεγχο κάθε email αναφορικά με τον παραλήπτη και το θέμα, χρησιμοποιώντας την κοινή λογική. Σε περίπτωση αμφιβολίας, η αναζήτηση μέσω Google μπορεί να βοηθήσει πολύ σχετικά με την εγκυρότητα. Επίσης, να είναι προσεκτικοί με τα συνημμένα, ελέγχοντας τις επεκτάσεις αρχείων και ανοίγοντας μόνο αρχεία που θεωρούνται ασφαλή και από αξιόπιστες πηγές.


Μέσα Κοινωνικής Δικτύωσης. Τα social media έχουν γίνει το νέο αγαπημένο μέσο των εγκληματιών του κυβερνοχώρου, τη στιγμή που πολλοί χρήστες εξακολουθούν να εμφανίζονται απρόσεκτοι με τους λογαριασμούς τους – για παράδειγμα, μια έρευνα του 2016 έδειξε ότι το 58% των χρηστών δεν γνωρίζουν πώς να ενημερώσουν τις ρυθμίσεις απορρήτου τους. Όπως και με τα μηνύματα ηλεκτρονικού ταχυδρομείου, ο χρήστης πρέπει να ελέγχει πάντα την αυθεντικότητα του αποστολέα, το μήνυμα και το σύνδεσμο. Ιδιαίτερη προσοχή απαιτείται και στα δημοφιλή hashtags, καθώς πολλοί επιτήδειοι τα χρησιμοποιούν για να ξεγελάσουν ανυποψίαστους χρήστες του Twitter και του Facebook που προσπαθούν να ενημερωθούν για τις πιο πρόσφατες ειδήσεις.


«Δεν θα συμβεί σε εμένα». Η κουλτούρα είναι αναμφισβήτητα το μεγαλύτερο ζήτημα με την ασφάλεια αυτή τη στιγμή. Από απλούς χρήστες μέχρι διευθύνοντες συμβούλους, όλοι σκέφτονται το ίδιο πράγμα, ότι δηλαδή δεν θα συμβεί σε αυτούς κάτι κακό. Ο εφησυχασμός αυτός είναι λανθασμένος, καθώς όλοι μας αποτελούμε στόχο και δυνητικό θύμα. Ωστόσο, εφαρμόζοντας μερικά βασικά, απλά βήματα μπορούμε να είμαστε ασφαλείς: σωστή χρήση κωδικών πρόσβασης, τακτικές ενημερώσεις λογισμικού, χρήση anti-virus, password manager, VPN και εφαρμογών κρυπτογράφησης.


Κωδικοί πρόσβασης. Αδύναμοι κωδικοί πρόσβασης, όπως 123456, password, 12345678, qwerty κτλ παραμένουν συνηθισμένοι και είναι πολύ εύκολο να «σπάσουν». Σύμφωνα με την Forrester, το 80% όλων των επιθέσεων περιλαμβάνει και ένα αδύναμο ή κλεμμένο κωδικό πρόσβασης. Ευτυχώς, ορισμένες υπηρεσίες αναγκάζουν πλέον τους χρήστες να δημιουργήσουν τυχαίους ή περίπλοκους κωδικούς πρόσβασης. Μία εφαρμογή password manager, καθώς και η χρήση ενός «πολύπλοκου» password με γράμματα, αριθμούς και χαρακτήρες, αποτελούν επίσης πολύ καλές λύσεις.


Απουσία ενημερώσεων λογισμικού. Desktop, Laptop και κινητά χρειάζονται τακτικά την εγκατάσταση των ενημερωμένων εκδόσεων λογισμικού σε εφαρμογές, στο λειτουργικό σύστημα ή στη λύση ασφαλείας. Πολλοί χρήστες εκνευρίζονται από τις pop-up ειδοποιήσεις που υπενθυμίζουν για τις ενημερώσεις, στην ουσία όμως είναι εξαιρετικά σημαντικές. Χωρίς ενημερώσεις, το λογισμικό και οι συσκευές είναι επιρρεπείς σε επιθέσεις, καθώς οι εγκληματίες του κυβερνοχώρου προσπαθούν να εκμεταλλευτούν τρωτά σημεία που δεν έχουν επιδιορθωθεί. Η επιλογή να γίνονται αυτόματα όταν εμπιστευόμαστε τον κατασκευαστή του λογισμικού ή της εφαρμογής, μπορεί να αποδειχθεί σωτήρια σε αυτή την περίπτωση.


Ύποπτα Links. Οι διευθύνσεις URL, εκτός από ενδιαφέροντες ηλεκτρονικούς προορισμούς, μπορεί να οδηγήσουν και σε κλοπές κωδικών και δεδομένων, ακόμα και επιθέσεις malware. Πριν το κλικ σε αυτόν τον συντομευμένο σύνδεσμο, αναρωτιόμαστε αν εμπιστευόμαστε τον αποστολέα που μας το έστειλε ή την πλατφόρμα που το βρήκαμε, καθώς και τον προορισμό που υποτίθεται θα μας οδηγήσει. Ιδιαίτερα επιφυλακτικοί θα πρέπει να είμαστε όταν το Link αυτό συμπίπτει με σημαντικά γεγονότα (φυσικές καταστροφές, σημαντικές αθλητικές διοργανώσεις) καθώς οι κυβερνοεγκληματίες συνήθως τα εκμεταλλεύονται για να πετύχουν τους σκοπούς τους. Ειδικά στις συντομευμένα URLs, μπορούμε να χρησιμοποιήσουμε τα LongURL and CheckShortURL και να δούμε την αρχική διεύθυνση.


Antivirus. Πολλοί χρήστες πιστεύουν ότι αν επισκέπτονται μόνο ασφαλείς σελίδες στο διαδίκτυο δεν κινδυνεύουν, η αλήθεια όμως είναι ότι η συσκευή μπορεί να μολυνθεί και από επίσκεψη σε αξιόπιστα sites, τα οποία έχουν παραβιαστεί, ή να πέσουν θύμα επίθεσης «zero-day» από ευπάθεια του browser. Η χρήση μίας αξιόπιστης λύσης ασφαλείας μπορεί να αποδειχτεί ένας πολύτιμος σύμμαχος, καθώς χιλιάδες ειδικοί εργάζονται καθημερινά για να εντοπίζουν malware και να τα εξαλείφουν, κρατώντας ασφαλείς τους χρήστες.

Viber: Σε 2 χρόνια έχουν διαγραφεί 5 δισ. μηνύματα

Χρόνος ανάγνωσης: 2 λεπτά

Το Viber, η δημοφιλής πλατφόρμα ανταλλαγής μηνυμάτων αποκαλύπτει ότι η υπηρεσία “Διαγραφής μηνύματος” συμπληρώνοντας δύο χρόνια λειτουργίας έχει χρησιμοποιηθεί έως σήμερα σε 5 δισ. μηνύματα.
Το Viber, γιορτάζει τα δύο χρόνια λειτουργίας της υπηρεσίας «Διαγραφή μηνύματος», που λανσαρίστηκε επίσημα το Νοέμβριο του 2015 και ανακοινώνει ότι οι χρήστες της εφαρμογής έχουν διαγράψει συνολικά πέντε δισεκατομμύρια μηνύματα έως τώρα.

Η λειτουργία «Διαγραφή μηνύματος» του Viber επιτρέπει στους χρήστες τόσο στις συνομιλίες ένα-προς-ένα, όσο και στις ομαδικές συνομιλίες να διαγράψουν αμέσως ένα μήνυμα που έστειλαν κατά λάθος ή σε λάθος παραλήπτη. Αυτή η μοναδική υπηρεσία του Viber επιτρέπει στους χρήστες να διαγράφουν μηνύματα έως και 2 εβδομάδων, ακόμα κι αν αυτά είχαν προηγουμένως διαβαστεί. Μέσω μιας σύντομης ειδοποίησης που μένει στη ροή του chat το Viber ενημερώνει του συμμετέχοντες στη συνομιλία ότι ένα μήνυμα έχει διαγραφεί. Η εταιρεία σχεδιάζει να αναπτύξει ακόμα περισσότερο αυτή τη λειτουργία στο εγγύς μέλλον.

Το Viber αντιλαμβάνεται ότι ο καθένας από εμάς μπορεί να ζήσει αυτή την αμήχανη στιγμή που πατώντας το κουμπί της αποστολής συνειδητοποιούμε ότι έχουμε στείλει το μήνυμά μας σε λάθος άτομο ή ότι έχουμε χρησιμοποιήσει λάθος λεξιλόγιο! Τα τελευταία δύο χρόνια, το Viber έχει αναγνωριστεί από τους χρήστες των εφαρμογών ανταλλαγής μηνυμάτων ως το app που «συγχωρεί και ξεχνάει», οπότε δεν χρειάζεται να ανησυχείτε αν στείλετε κατά λάθος π.χ. στον εργοδότη σας μια φωτογραφία ή ένα μήνυμα μη επαγγελματικό.

Από τότε που ξεκίνησε, η καινοτόμος τεχνολογία του Viber δημιούργησε πρότυπα υπηρεσιών στην αγορά που δραστηριοποιείται. Στα τέλη του 2016, το Viber παρουσίασε την υπηρεσία επέκτασης συνομιλίας (Chat Extensions), η οποία επιτρέπει στους χρήστες να έχουν πρόσβαση σε μια σειρά από κορυφαίες υπηρεσίες περιεχομένου όπως το YouTube, το Spotify, το Vice, το Booking.com και το GIPHY και να πραγματοποιούν αναζήτηση για θέματα που τους εβδιαφέρουν απευθείας μέσα από το παράθυρο συνομιλίας, χωρίς να χρειάζεται να βγουν από το Viber.


«Στη Viber, είμαστε υπερήφανοι που οι χρήστες απολαμβάνουν τα καινοτόμα χαρακτηριστικά της εφαρμογής μας, όπως η λειτουργία διαγραφής μηνυμάτων. Μας αρέσει να ακούμε προσωπικές ιστορίες από τους χρήστες για το πώς αυτή η λειτουργία τους έσωσε από μία στιγμή αμηχανίας. Είναι χαρά για εμάς να βλέπουμε ότι και άλλες, ανάλογες εφαρμογές, ακολουθούν το μονοπάτι του Viber. Είμαι σίγουρος ότι και οι συναρπαστικές υπηρεσίες που ξεκινήσαμε φέτος, όπως οι εξαιρετικά δημοφιλείς επεκτάσεις συνομιλιών, θα συνεχίσουν να δημιουργούν ένα σημείο αναφοράς στο μέλλον. » δήλωσε ο Djamel Agaoua, CEO της Viber.

Χάκερς χτύπησαν το CCleaner – Ποιοι μπορεί να κινδυνεύουν

Χρόνος ανάγνωσης: 2 λεπτά


Τουλάχιστον 2 εκατομμύρια άνθρωποι κατέβασαν και εγκατέστησαν, άθελά τους, κακόβουλο λογισμικό στις συσκευές κινητής τηλεφωνίας και στους υπολογιστές τους, αφού ένα γνωστό λογισμικό διαχείρισης αρχείων είχε μετατραπεί σε «δούρειο ίππο». Ωστόσο, η κατάσταση τέθηκε υπό έλεγχο προτού προκληθούν εκτεταμένες βλάβες.

Ο λόγος για το CCleaner, ένα πρόγραμμα εκκαθάρισης του υπολογιστή ή του κινητού τηλεφώνου, το οποίο είναι ευρέως διαδεδομένο και χρησιμοποιείται από εκατομμύρια χρήστες παγκοσμίως. Τη Δευτέρα, η εταιρεία Piriform, η οποία έχει αναπτύξει το πρόγραμμα και ανήκει πλέον στην Avast, επιβεβαίωσε ότι η πιο πρόσφατη έκδοση του CCleaner είχε δεχτεί παράνομη παρεμβολή από κυβερνοεγκληματίες, μεταξύ της 15ης Αυγούστου και της 12ης Σεπτεμβρίου. Την περίοδο αυτή, όσοι χρήστες κατέβασαν την έκδοση v5.33.6162 του προγράμματος, εγκατέστησαν άθελά τους και το Trojan (κακόβουλο λογισμικό) που είχαν κρύψει οι χάκερ στο πακέτο λήψης. Τα «μη ευαίσθητα δεδομένα» των χρηστών που έκλεψαν οι κυβερνοεγκληματίες, περιλάμβαναν στοιχεία όπως όνομα υπολογιστή, διευθύνσεις IP, κατάλογο των εγκατεστημένων προγραμμάτων και κατάλογο των ενεργών προγραμμάτων στις συσκευές.

«Σε αυτό το στάδιο δεν θέλουμε να κάνουμε υποθέσεις σχετικά με το πώς βρέθηκε αυτός ο παράνομος κώδικας στο CCleaner, από όπου και ξεκίνησε η επίθεση, πόσο καιρό χρειάστηκε για την προετοιμασία και ποιος βρίσκεται πίσω από αυτή την υπόθεση», δήλωσε στη βρετανική εφημερίδα The Guardian ο αντιπρόεδρος της εταιρείας, Πολ Γιούνγκ.

Όπως αναφέρει σε ανακοίνωσή της η εταιρεία, από την επίθεση έχουν μολυνθεί οι συσκευές περίπου 2,27 εκατομμύρια χρηστών. Ωστόσο, αναφέρεται επίσης ότι «πιστεύουμε πως οι χρήστες αυτοί είναι ασφαλείς, καθώς από τις έρευνές μας προέκυψε ότι καταφέραμε να καταστείλουμε τον κίνδυνο προτού προκληθεί οποιαδήποτε βλάβη».

Η παραβίαση ανακαλύφθηκε από την ερευνητική ομάδα Talos Research της Cisco, η οποία ενημέρωσε την Piriform στις 13 Σεπτεμβρίου, μία ημέρα αφότου η καθαρή έκδοση του προγράμματος έγινε διαθέσιμη κατά τη διάρκεια προγραμματισμένης ενημέρωσης. Η Talos συνιστά στους χρήστες που έχουν πιθανόν προσβληθεί από το κακόβουλο λογισμικό να κάνουν «επαναφορά του συστήματός τους σε ημερομηνία νωρίτερα από την 15η Αυγούστου».

Στα 22 εκατομμύρια ευρώ η λεία από την κρυπτογράφηση αρχείων – Η ιστοσελίδα nomoreransom.org για να ανακτήσετε τα αρχεία σας

Χρόνος ανάγνωσης: < 1 λεπτά

Η πρωτοβουλία No More Ransom ξεκίνησε το 2016 με πρωτοβουλία της Europol, της Kaspersky και της ολλανδικής αστυνομίας. Σήμερα, οι συνεργάτες ξεπερνούν τους εκατό.

Οκτώ εκατομμύρια ευρώ σε λύτρα γλίτωσαν οι κάτοχοι 28.000 υπολογιστών τα περιεχόμενα των οποίων κρυπτογραφήθηκαν από ransomware αλλά αποκρυπτογραφήθηκαν με τα 54 εργαλεία που διέθεσε μέσα σε ένα χρόνο το “No More Ransom” η κοινοπραξία εννέα εταιρειών ασφάλειας πληροφοριακών συστημάτων που συνεργάστηκαν με την Europol. Εντούτοις, τα θύματα ransomware τον τελευταίο χρόνο ήταν 2.581.026, δείχνουν οι μετρήσεις των ειδικών.

Σύμφωνα με την Kaspersky Lab που συμμετέχει στο σχήμα, από τον Μάρτιο του 2016 έως τον Απρίλιο του 2017, τα θύματα επιθέσεων για λύτρα αυξήθηκαν κατά 12% περίπου σε σχέση με την αντίστοιχη περίοδο ένα χρόνο πριν. Από 2.315.931 τα θύματα ransomware αυξήθηκαν σε 2.581.026.

«Εάν πέσετε θύμα, μην καταβάλλετε λύτρα», επιμένουν οι αστυνομικές αρχές.

Δεδομένης της έξαρσης του φαινομένου, καλό είναι να προετοιμαστείτε. Τηρείτε αντίγραφα των πλέον σημαντικών αρχείων σας σε εξωτερικά μέσα αποθήκευσης, αποσυνδεδεμένα από το κύριο σύστημά σας.

Το SiliconRepublic.com επικαλείται έρευνα από τις Google, Chainalysis, UC San Diego, και την σχολή NYU Tandon School of Engineering, σύμφωνα με την οποία τα τελευταία δύο χρόνια οι επιθέσεις αυτές έχουν αποφέρει περισσότερα από 22 εκατομμύρια ευρώ στους ενορχηστρωτές τους. Η καταβολή των λύτρων γίνεται σε Bitcoin και είναι μετρήσιμη. Μόνο το ransomware Locky -που χτύπησε και την Ελλάδα- τους απέφερε 6 εκατομμύρια ευρώ, σύμφωνα με την εκτίμηση αυτή.

http://tech.in.gr/news/article/?aid=1500156494

Χάκερς απειλούν να διαρρεύσουν το τελευταίο επεισόδιο του Game of Thrones και ζητούν λύτρα

Χρόνος ανάγνωσης: < 1 λεπτά

Το έβδομο και τελευταίο επεισόδιο της έβδομης σεζόν του Game of Thrones απειλούν να διαρρεύσουν χάκερς, οι οποίοι υποστηρίζουν ότι το έχουν στα χέρια τους.

Σύμφωνα με δημοσιεύματα, οι χάκερς επικοινώνησαν με την ιστοσελίδα Mashable και ενημέρωσαν σχετικά με το γεγονός. Τα νέα αυτά έρχονται, αφού ήδη διέρρευσε από λάθος του HBO Ισπανίας και το έκτο επεισόδιο της σεζόν.

Οι χάκερς υποστηρίζουν ότι έχουν πρόσβαση σε πολλές πλατφόρμες του HBO και απειλούν να διαρρεύσουν το έβδομο επεισόδιο το συντομότερο δυνατό. Σύμφωνα με πληροφορίες, οι χάκερς ζητούν 6,5 εκατομμύρια δολάρια σε Bitcoin ως λύτρα για το 1,5 terabytes πληροφοριών που έχουν κλέψει από το τηλεοπτικό δίκτυο.

Παρ’ ολ’ αυτά, πολλοί ειδικοί έχουν συμβουλεύσει το τηλεοπτικό δίκτυο να μην δώσει τα χρήματα.

Σε προηγούμενη δήλωση, οι εκπρόσωποι του HBO είχαν πει: «Δεν είμαστε σε επικοινωνία με τον χάκερ και δεν πρόκειται να σχολιάζουμε κάθε φορά που βγαίνει μία καινούρια πληροφορία. Έχει γίνει γνωστό ότι υπήρξε ένα διαδικτυακό γεγονός στο HBO. Ο χάκερ μπορεί να συνεχίσει να δίνει κάποια κομμάτια από κλεμμένες πληροφορίες σε μία προσπάθεια να κεντρίσει την προσοχή των μέσων. Αυτό είναι ένα παιχνίδι στο οποίο δεν πρόκειται να πάρουμε μέρος.»

http://www.huffingtonpost.gr/2017/08/22/hackers-apeiloun-na-diarreusoun-to-teleutaio-epeisodio-game-of-thrones–_n_17799774.html

Στον «αέρα» ιστοσελίδα που στηρίζει χρήστες του διαδικτύου απέναντι σε ransomware

Χρόνος ανάγνωσης: 2 λεπτά

Την υποστήριξη της Ελληνικής Αστυνομίας έχει από σήμερα ιστότοπος που έχει δημιουργήσει εδώ και ένα χρόνο η Ευρωπαϊκή Αστυνομική Υπηρεσία Europol, για την παροχή προστασίας και βοηθείας προς τους χρήστες του διαδικτύου, απέναντι σε κακόβουλο λογισμικό (ransomware), που μπλοκάρει και μολύνει τα υπολογιστικά συστήματα.

Το κακόβουλο λογισμικό αποτελεί κατηγορία εξελιγμένου κακόβουλου λογισμικού, που εγκαθίσταται στα υπολογιστικά συστήματα των χρηστών του διαδικτύου και κρυπτογραφεί τα αρχεία τους. Ακολούθως οι δράστες απαιτούν την καταβολή λύτρων από τους χρήστες προκειμένου να δοθεί στους τελευταίους το κλειδί αποκρυπτογράφησης των αρχείων τους.

Η πρωτοβουλία αυτή της Europol, με τον τίτλο «No More Ransom» (όχι άλλα λύτρα) περιλαμβάνει τη δημιουργία του ιστότοπου, www.nomoreransom.org/, ο οποίος μεταφράστηκε και στα ελληνικά και από σήμερα υποστηρίζεται από την Δίωξη Ηλεκρονικού Εγκλήματος.

Όπως έγινε γνωστό από την Αστυνομία, λόγω της ευρείας έκτασης των μολύνσεων και της μεγάλης αύξησης του αριθμού των θυμάτων κακόβουλου λογισμικόυ, στις 25 Ιουλίου 2016 το Το Ευρωπαϊκό Κέντρο για την Αντιμετώπιση Κυβερνοεγκλημάτων (European Cybercrime Centre EC3) της Europol, σε συνεργασία με δημόσιους και ιδιωτικούς φορείς, ξεκίνησε τη λειτουργία ιστοτόπου, όπου μεταξύ άλλων εμπεριέχονται:

– διαθέσιμα εργαλεία αποκρυπτογράφησης για ορισμένες μορφές λυτρισμικού, που προσφέρονται από τους συμμετέχοντες εταίρους δωρεάν στους πολίτες,

– συμβουλές πρόληψης προς τους διαδικτυακούς χρήστες ώστε να αποφύγουν τη θυματοποίησή τους και

– απευθείας σύνδεσμοι προς τους ιστοτόπους των αρχών επιβολής του νόμου των κρατών που συμμετέχουν στην πρωτοβουλία, προκειμένου τα θύματα να καταγγείλουν τα αδικήματα σε βάρος τους.

Όπως μετέδωσε το Αθηναϊκό Πρακτορείο, η πρωτοβουλία υποστηρίζεται από περισσότερες από εκατό αρχές επιβολής του νόμου διαφόρων κρατών (μελών της Ε.Ε. και μη) και μεγάλο αριθμό ιδιωτικών εταιρειών και οργανισμών.

Σημειώνεται ότι για κάθε πρόβλημα που αντιμετωπίζουν οι πολίτες σχετικά με κακόβουλο λογισμικό, μπορούν να απευθύνονται στη Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος ή στις κατά τόπους αστυνομικές υπηρεσίες.

Game Of Thrones Season 7 Episode 4 LEAK – Κίνδυνος από την Online προβολή και όχι μόνο

Χρόνος ανάγνωσης: 2 λεπτά

Το Game Of Thrones υπέστη ακόμα μία καταστροφική διαρροή.


Το τέταρτο επεισόδιο της δημοφιλούς σειράς της HBO διέρρευσε πριν την Κυριακάτικη προβολή από την Τετάρτη το βράδυ.


Το 4 επεισόδιο της 7ης σαιζόν με τον τίτλο “The Spoils Of War -Τα λάφυρα του πολέμου” εμφανίστηκε πρώτα στο δίκτυο κοινωνικής δικτύωσης Reddit.


Αν και οι σύνδεσμοι αφαιρέθηκαν άμεσα και οι σχετικές συζητήσεις διαγράφηκαν η ζημιά είχε γίνει. 

Αρκετοί επίσης διαδικτυακοί ιστότοποι πρόσφεραν την δυνατότητα να δει κάποιος το επεισόδιο online.


Λίγο αργότερα το επεισόδιο κυκλοφόρησε και σε σελίδες διαμοιρασμού torrents


H online προβολή μιας σειράς και μάλιστα πριν καν μεταδοθεί φυσικά και είναι παράνομη. Επίσης όμως μπορεί να είναι επικίνδυνη για τον υπολογιστή σας, το Smartphone, Tablet και άλλες συσκευές που συνδέονται στο Internet (πλέον και οι Smart TV με λογισμικό Smart Web OS μπορούν να μολυνθούν)


H ΗΒΟ ανίχνευσε τις δικτυακές διευθύνσεις αρκετών από όσους κατέβασαν το επεισόδιο στις Ηνωμένες Πολιτείες και τους απέστειλε σχετικό μήνυμα ηλεκτρονικού ταχυδρομείου προειδοποιώντας τους για τις νομικές συνέπειες από αυτή την δραστηριότητα αλλά και για την ύπαρξη ιών.


Κυβερνοεγκληματίες έχουν και στο παρελθόν εκμεταλλευτεί την δημοφιλία του Game of Thrones για να μεταδώσουν κακόβουλο λογισμικό.


Με το ξεκίνημα της 6 σαιζόν κακόβουλο λογισμικό είχε εμφανιστεί σε πολλές σελίδες διαμοιρασμού torrents για να συμπέσει με την αύξηση των χρηστών που έψαχναν για να κατεβάσουν επεισόδια του Game Of Thrones.


Μία πλαστή διαφήμιση εμφανιζόταν με αναδυόμενο παράθυρο στο παρασκήνιο (pop under) που χωρίς να καταλάβει κανείς το οτιδήποτε έκανε ανακατεύθυνση σε άλλες σελίδες με στόχο να τους μολύνει με το Cerber ransomware (κακόβουλο λογισμικό που κλειδώνει τα αρχεία και ζητάει λύτρα). 


Η Malwarebytes εντόπισε την απειλή και εξέδωσε ανακοίνωση, σύμφωνα με την οποία μέσω από ευάλωτα πρόσθετα στον browser του χρήστη σιωπηλά γινόταν εγκατάσταση κακόβουλου λογισμικού στον υπολογιστή του χρήστη.


Οι διαφημίσεις μπορούν να έχουν αλλάξει αυτή την στιγμή τρόπο εμφάνισης αλλά η απειλή παραμένει.


Αυτό που κάνει το κακόβουλο λογισμικό τόσο επικίνδυνο είναι ότι μπορεί κανείς να μολυνθεί χωρίς να κάνει κλικ πουθενά.


Ο ιός εκμεταλλεύεται τις ευπάθειες συστημάτων όπως μη ενημερωμένες εκδόσεις των Windows του Flash Player κλπ. καθώς και όσους δεν χρησιμοποιούν στον browser του ένα ad blocker η script blocker.


Ο υπεύθυνος ασφαλείας της ESET, Mark James δήλωσε: “Οι περισσότεροι χρήστες συνδέουν την μόλυνση με την επίσκεψη σε κάποια ιστοσελίδα αναμφιβόλου ασφάλειας η νομιμότητας και κατεβάζοντας από εκεί κάποιο αρχείο η σερφάροντας και κάνοντας κλικ σε διαφημίσεις οι μολυσμένα αρχεία. Αυτό που συμβαίνει τώρα είναι ότι ο υπολογιστής τους μολύνεται χωρίς να έχουν κάνει ούτε ένα κλικ και μετά αναρωτιούνται πώς συνέβη αυτό.


Μια παρόμοια επιδημία κακόβουλου λογισμικού ξεκίνησε και όταν είχε διαρρεύσει το πρώτο επεισόδιο της σαιζόν 3 σε σελίδες διαμοιρασμού torrents.


Συνίσταται γενικά αποφυγή προβολής ταινιών η σειρών online και ένα κανονικό antivirus (όχι δωρεάν έκδοση) μαζί με σύγχρονη και ενημερωμένη έκδοση των Windows αποτελεί πλέον μονόδρομο.

Κίνδυνος επίθεσης hackers με τη χρήση αρχείου υπότιτλου ταινίας στο Kodi, Popcorn Time και VLC

Χρόνος ανάγνωσης: < 1 λεπτά

Οι hackers μπορεί να χρησιμοποιούν ακόμα τα αρχεία που περιέχουν υπότιτλους κάποιας ταινίας με σκοπό να επιτεθούν σε ένα σύστημα 

Η εταιρία ασφάλειας Check Point ανακάλυψε ότι οι hackers μπορούν να επιτεθούν σε ένα σύστημα χρησιμοποιώντας το αρχείο υπότιτλων που μπορεί κάποιος να έχει κατεβάσει για να ενσωματώσει σε μία ταινία μέσω κάποιας εφαρμογής όπως είναι το Kodi, το Popcorn Time και το VLC media player.


Σύμφωνα με τους ερευνητές ασφάλειας αυτός ο τρόπος επίθεσης είναι πολύ εύκολος και μπορεί να διαδοθεί πολύ γρήγορα ενώ όπως φαίνεται η αντιμετώπισή του δεν είναι και τόσο εύκολη.


Τέλος η ζημιά που μπορεί να προκαλέσει κάποιος με μία τέτοια επίθεση μπορεί να είναι από την υποκλοπή προσωπικών δεδομένων, μέχρι την εγκατάσταση ransomware, ή την πραγματοποίηση μαζικών επιθέσεων DDOS.

Ενημερώσεις ασφαλείας από την Microsoft για τον ιο της κυβερνοεπίθεσης!

Χρόνος ανάγνωσης: < 1 λεπτά


Η Microsoft εξέδωσε ενημερώσεις ασφαλείας για τον ιο της κυβερνοεπίθεσης

Βεβαιωθείτε ότι στον υπολογιστή σας είναι εγκατεστημένα τα τελευταία updates των Windows ώστε να προφυλαχθείτε από τη συγκεκριμένη καθώς και παρόμοιες επιθέσεις. Οι ενημερώσεις ασφαλείας για το συγκεκριμένο περιστατικό βρίσκονται στο σύνδεσμο

https://technet.microsoft.com/en-us/library/security/ms17-010.aspx.

Λόγω της σοβαρότητας του φαινομένου η Microsoft κυκλοφόρησε ενημερώσεις και για λειτουργικά που δεν υποστηρίζονται πλέον (XP και Windows server 2003).

(Κάντε κλικ στους συνδέσμους)

Επιπλέον, θα πρέπει να:

διατηρείτε ενημερωμένα τα προγράμματα προστασίας από ιούς που χρησιμοποιείτε 


λαμβάνετε τακτικά αντίγραφο ασφαλείας του υπολογιστή σας σε εξωτερικό αποθηκευτικό μέσο


Τα παραπάνω αποτελούν μέτρα προστασίας από τη συγκεκριμένη και μελλοντικές παρόμοιες επιθέσεις.

Στην περίπτωση που ο υπολογιστής σας μολύνθηκε κι έχουν κρυπτογραφηθεί τα αρχεία του αποσυνδέστε τον από το δίκτυο και από οποιοδήποτε εξωτερικό μέσo αποθήκευσης για να αποφευχθεί η μετάδοση του ιού. H απόδοση των “λύτρων” που ζητούνται από τον ιό που εγκαταστάθηκε σε καμία περίπτωση δεν εξασφαλίζει ότι θα ανακτήσετε τα αρχεία σας.

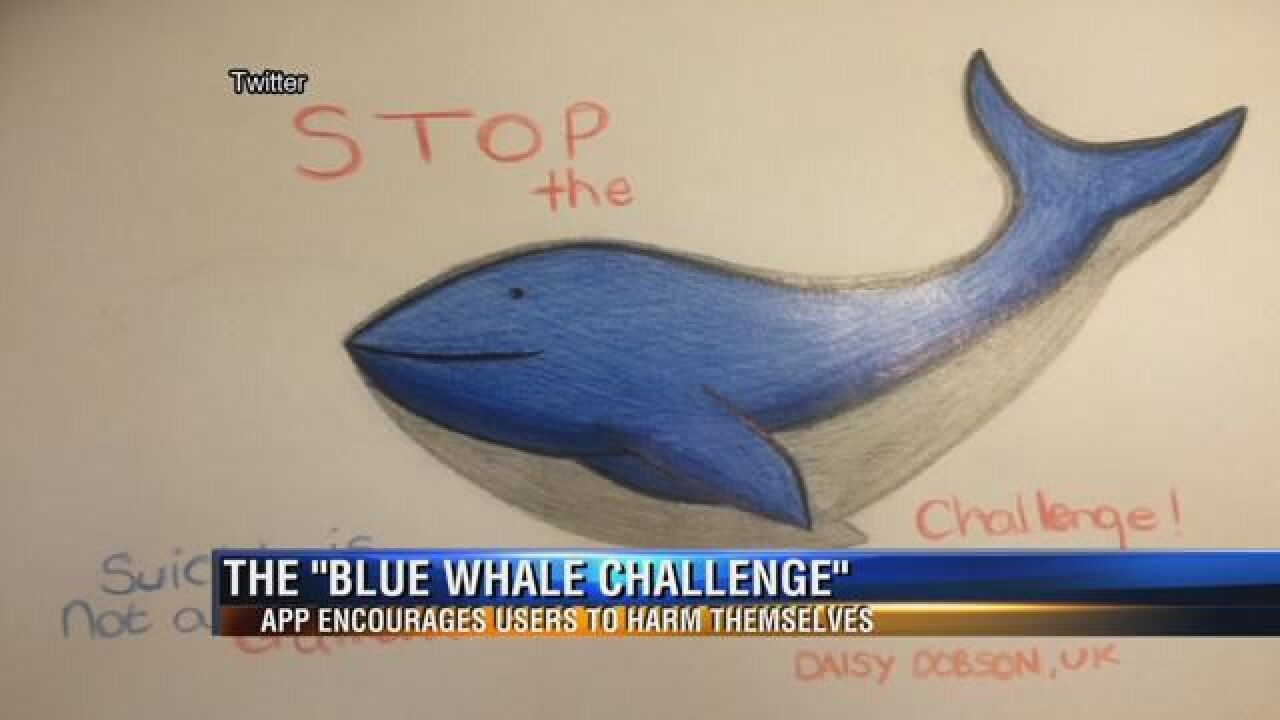
Για το «Blue Whale Challenge» προειδοποιεί η Δίωξη Ηλεκτρονικού Εγκλήματος

Χρόνος ανάγνωσης: 2 λεπτά

ΑΡΧΗΓΕΙΟ ΕΛΛΗΝΙΚΗΣ ΑΣΤΥΝΟΜΙΑΣ

Αθήνα, 4 Μαΐου 2017

ΔΕΛΤΙΟΥ ΤΥΠΟΥ

Η Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος της Ελληνικής Αστυνομίας ενημερώνει τους πολίτες σχετικά με το διαδικτυακό φαινόμενο « Blue Whale Challenge » (Δοκιμασία – Πρόκληση «Μπλε Φάλαινα»)

Πρόκειται για φαινόμενο που μπορεί να προκαλέσει σοβαρές σωματικές βλάβες στους συμμετέχοντες που δέχονται να λάβουν μέρος στις δοκιμασίες

Η Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος της Ελληνικής Αστυνομίας ενημερώνει τους πολίτες και ιδίως τους γονείς, αναφορικά με φαινόμενο, το οποίο αποκαλείται « Blue Whale Challenge ” (Δοκιμασία – Πρόκληση «Μπλε Φάλαινα»).

Η συγκεκριμένη σειρά δοκιμασιών – πρόκληση φέρεται να λαμβάνει χώρα μέσω ιστοτόπων κοινωνικής δικτύωσης ( social media ), όπου κυρίως έφηβοι καλούνται να συμμετάσχουν σε ένα ιδιότυπο παιχνίδι διάρκειας πενήντα (50) ημερών.

Κατά τη διάρκεια του παιχνιδιού λαμβάνουν οδηγίες από άγνωστο άτομο, που έχει χρηστεί «επικεφαλής», προκειμένου να ολοκληρώσουν με επιτυχία μια σειρά άκρως επικίνδυνων για την υγεία τους και τη σωματική τους ακεραιότητα δοκιμασιών (λ.χ. αυτοτραυματισμός, παρακολούθηση ταινιών τρόμου, αναρρίχηση σε ψηλά κτίρια).

Οι Αρχές επιβολής του νόμου άλλων χωρών έχουν εκδώσει ειδοποιήσεις προς γονείς και παιδιά, ενώ πολυάριθμα είναι και τα σχετικά δημοσιεύματα από Μέσα Μαζικής Ενημέρωσης του εξωτερικού, που αναφέρουν πως το φαινόμενο λαμβάνει μεγάλες διαστάσεις και έχει εξαπλωθεί πιθανόν ως αυτοδιαδιδόμενη φάρσα (hoax).

Στη χώρα μας δεν έχει σημειωθεί αντίστοιχο περιστατικό, όμως η Δίωξη Ηλεκτρονικού Εγκλήματος επαγρυπνά, σε κάθε περίπτωση, για την άμεση ανίχνευση και πρόληψη σχετικών συμβάντων, καθώς λόγω της μεγάλης επικινδυνότητας, το φαινόμενο ενδέχεται να λάβει πραγματικές και εξαιρετικά σοβαρές διαστάσεις.

Τέλος, εάν κάποιος γονέας υποπτευθεί πως το παιδί του σχεδιάζει να προβεί στη δοκιμασία – πρόκληση «Μπλε Φάλαινα» ή σε παρόμοια, ή όποιος πολίτης γνωρίζει σχετικές πληροφορίες γι’ αυτό, καλείται να επικοινωνήσει άμεσα με τη Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος, με τους ακόλουθους τρόπους :

    Τηλεφωνικά: 11188

    Στέλνοντας e-mail στο: ccu@cybercrimeunit.gov.gr

    Μέσω της εφαρμογής (application) για έξυπνα τηλέφωνα (smart phones): CYBERΚΙ D

    Μέσω twitter : @ CyberAlertGR

Top