«Χάκαραν» και το Αριστοτέλειο Πανεπιστήμιο Θεσσαλονίκης στην παγκόσμια κυβερνοεπίθεση!

Χρόνος ανάγνωσης: 3 λεπτά


Η επιδημία ιών που έχει «μολύνει» εκατοντάδες χιλιάδες υπολογιστές κρατικών φορέων και οικιακών χρηστών, από διεθνή εγκληματική ομάδα που υποκλέπτουν ψηφιακά αρχεία και απαιτούν λύτρα για τα επιστρέψουν, «χτύπησε» και στη χώρα μας.


Το πρωί του Σαββάτου το τμήμα Δίωξης Ηλεκτρονικού Εγκλήματος ενημερώθηκε από το διαχειριστή του Κέντρου Ηλεκτρονικής Διακυβέρνησης του Αριστοτέλειου Πανεπιστημίου (ΑΠΘ) ότι πολλοί χρήστες της πλατφόρμας κατήγγειλαν στην Υπηρεσία Εξυπηρέτησης Χρηστών συμπτώματα επιθετικής μόλυνσης από κακόβουλο λογισμικό – ιό κρυπτογράφησης (ransomware).


Τα συμπτώματα που διαπίστωσαν οι χρήστες στους υπολογιστές τους ήταν α) κρυπτογράφηση τοπικών αρχείων σε αφαιρούμενα μέσα (USB) και β) Αφαίρεση αρχείων που βρίσκονται σε διαχειριστικούς φακέλους.


Από τους αρμόδιους διαχειριστές του Κέντρου Ηλεκτρονικής Διακυβέρνησης του ΑΠΘ επισημαίνεται ότι μετά τις πολλές καταγγελίες που υπήρξαν και την εξακρίβωση της επίθεσης λήφθηκαν όλα τα αναγκαία μέτρα για τη μη περαιτέρω διασπορά του κακόβουλου λογισμικού και την αντιμετώπιση του προβλήματος.


Η ανακοίνωση του Κέντρου Ηλεκτρονικής Διακυβέρνησης του ΑΠΘ


«Αγαπητά μέλη της πανεπιστημιακής κοινότητας


Σας ενημερώνουμε ότι τις τελευταίες ώρες είναι σε εξέλιξη κρούσματα επίθεσης ιού σε υπολογιστές του ΑΠΘ. Επειδή σε ορισμένες περιπτώσεις η συμπεριφορά του ιού είναι κρυπτογράφηση αρχείων του υπολογιστή (ιός ransomware) που έχει μολυνθεί επισημαίνουμε άμεσα την αναγκαιότητα λήψης των αντιγράφων ασφαλείας των αρχείων του υπολογιστή σας.


Για την προστασία του υπολογιστή σας βεβαιωθείτε ότι έχετε ενημερώσει σήμερα το πρόγραμμα προστασίας από ιούς που χρησιμοποιείτε καθώς και το λειτουργικό του υπολογιστή σας. Αποσυνδέστε τις συσκευές λήψης αντιγράφων από τον υπολογιστή σας (usb stick, φορητούς δίσκους κλπ) και μην ανοίγετε συνημμένα αρχεία μηνυμάτων που λάβατε από άγνωστους αποστολείς καθώς αυτά μπορεί να περιέχουν τον ιό.


Οι τεχνικοί μας διερευνούν το περιστατικό ασφαλείας»

Εταιρίες κολοσσοί στόχος των κυβερνοεπιθέσεων


Eκτός από τις επιθέσεις σε δημόσιες υπηρεσίες και κυβερνητικά όργανα σε τουλάχιστον 99 χώρες, οι κυβερνοεπιθέσεις που ξεκίνησαν την Παρασκευή, οι προς το παρόν άγνωστοι υπεύθυνοι αυτής της πρωτοφανούς επίθεσης, έβαλαν στο στόχαστρο τους και εταιρείες κολοσσούς. Η ισπανική
Telefonica, η γαλλική Renault, οι ρωσικοί σιδηρόδρομοι και η κεντρική τράπεζα της Ρωσίας, πανεπιστήμια και σχολεία στην Νότιο Κορέα και η αμερικανική μεταφορική  FedEx, ήταν μερικές από αυτές.


Οι επιθέσεις έχουν σημάνει συναγερμό σε όλες σχεδόν τις κυβερνήσεις, με την υπουργό Εσωτερικών της Μεγάλης Βρετανίας να συγκαλεί «Cobra meeting» (Cabinet Office Briefing Room A) για να αντιμετωπιστεί η απειλεί και να
εντοπιστούν οι ένοχοι. Η τεράστια επίθεση απασχόλησε ακόμα και την Σύνοδο των G7 στο Μπάρι της Ιταλίας με τον υπουργό Οικονομικών της Ιταλίας Πιερ Κάρλο Πάντοαν να δηλώνει ότι οι επτά μεγαλύτερες οικονομίες του πλανήτη συμφώνησαν να καταπολεμήσουν το έγκλημα στον κυβερνοχώρο.


Ο Κιάραν Μάρτιν, επικεφαλής της βρετανικής Εθνικής Υπηρεσίας
Κυβερνοασφαλείας, τόνισε ότι βρίσκονται σε εξέλιξη εντατικές έρευνες με στόχο να υπάρξει μια «απάντηση» στις χθεσινές κυβερνοεπιθέσεις. Όπως εξήγησε ο Βρετανός αξιωματούχος, «είναι σημαντικό να καταλάβουμε πώς λειτουργούν αυτές οι επιθέσεις. Πρόκειται για τεχνικές γνωστές ως ‘ransonware’, που σημαίνει ότι τα αρχεία κλειδώνουν και δεν είναι πλέον προσβάσιμα. Αυτό δεν σημαίνει απαραίτητα ότι τα αρχεία αυτά έχουν κλαπεί».


Ο William Saito υπεύθυνος ασφαλείας της κυβέρνησης της Ιαπωνίας δήλωσε ότι οι αρχές εργάζονται για να αντιμετωπίσουν τα προβλήματα. Χωρίς όμως να αναφέρει πόσοι και ποιοι οργανισμοί έπεσαν θύματα της επίθεσης.


Η γαλλική αυτοκινητοβιομηχανία Renault είναι μεταξύ των εταιριών, οι ηλεκτρονικοί υπολογιστές των οποίων, δέχθηκαν κυβερνοεπίθεση χθες το βράδυ. Μάλιστα η γαλλική αυτοκινητοβιομηχανία ανέστειλε όλη την παραγωγή της, σύμφωνα με τηλεγράφημα του Γαλλικού Πρακτορείου Ειδήσεων.


Από την Ινδονησία και την Νότιο Κορέα, οι αρχές προσπαθούν να αντιμετωπίσουν προβλήματα σε σχολεία, πανεπιστήμια και πανεπιστημιακές κλινικές, χωρίς να είναι ακόμα σε θέση να γνωρίζουν τον ακριβή αριθμό των στόχων.


Ο επιθετικός ιός που εξαπέλυσαν οι χάκερ παραλύει υπολογιστές, ζητώντας με εκβιαστικό τρόπο πληρωμή με το ψηφιακό νόμισμα bitcoin προκειμένου να επιτρέψει εκ νέου την πρόσβαση στα μπλοκαρισμένα δεδομένα.


Στο μεταξύ, κατά τη διάρκεια της χθεσινής νύχτας, ένας βρετανός ειδικός κατόρθωσε να βάλει προσωρινό φραγμό στην εξάπλωση του ιού, εντοπίζοντας από σύμπτωση, όπως ο ίδιος ομολόγησε, ένα είδος διακόπτη στον κώδικα του επικίνδυνου λογισμικού. Ωστόσο, εκτιμάται ότι ο κίνδυνος δεν έχει παρέλθει, καθώς οι χάκερ μπορούν να ξαναχτυπήσουν χρησιμοποιώντας κάποια παραλλαγή του ιού.


Όπως υπογράμμισε ο επικεφαλής της βρετανικής Εθνικής Υπηρεσίας Κυβερνοασφάλειας, «οι κυβερνοεπιθέσεις μπορούν να διαφέρουν από άλλα είδη εγκλήματος επειδή είναι άκρως προηγμένες τεχνολογικά και ανώνυμες, κάτι που σημαίνει ότι μπορεί να χρειαστεί χρόνος για να καταλάβει κανείς πως λειτουργούν, ποιος τις προκάλεσε και ποιες είναι οι επιπτώσεις
τους».

Τι κάνει ο ισχυρός ιός

Το λογισμικό ransomware είναι ένας ισχυρός ιός που «παραλύει» τους υπολογιστές, καθώς κρυπτογραφεί αρχεία (βίντεο, φωτογραφίες, αρχεία word), τα οποία οι χρήστες δεν μπορούν να επανακτήσουν.


Εξαπλώνεται εκμεταλλευόμενος κάποιο κενό ασφαλείας των Windows, σε όσους υπολογιστές δεν έχουν κάνει την τελευταία αναβάθμιση της Microsoft, που ήταν διαθέσιμη από τον Μάρτιο, όπως αναφέρει το CNNi. Τον περασμένο μήνα, έγινε γνωστό, πως αυτό ήταν ένα εργαλείο κατασκοπίας της NSA.

http://www.protothema.gr/greece/article/679082/hakaran-kai-to-apth-stin-pagosmia-kuvernoepithesi/

Παγκόσμια κυβερνοεπίθεση: 75.000 ταυτόχρονα ‘χτυπήματα’ σε 90 χώρες

Χρόνος ανάγνωσης: 3 λεπτά


Παγκόσμια κυβερνοεπίθεση είναι σε εξέλιξη από την Παρασκευή, με κατασκευαστές προγραμμάτων προστασίας να μιλούν για 75.000 μολύνσεις – επιθέσεις σε πάνω από 90 χώρες.

Ειδικότερα, το υπουργείο Εσωτερικών της Ρωσίας ανακοίνωσε ότι εκατοντάδες υπολογιστές του έγιναν στόχος κυβερνοεπίθεσης, καθώς συγκλίνουσες πληροφορίες υποδεικνύουν πως βρίσκεται σε εξέλιξη μια επίθεση εναντίον συστημάτων σε δεκάδες χώρες.


Εκπρόσωπος του ρωσικού υπουργείου Εσωτερικών, η Ιρίνα Βολκ, δήλωσε σε ρωσικά πρακτορεία ειδήσεων ότι η επίθεση επιχειρήθηκε με κακόβουλο λογισμικό το οποίο πλήττει υπολογιστές με λειτουργικό σύστημα Windows, εκμεταλλευόμενο αδυναμίες του.

Περίπου 1.000 υπολογιστές του υπουργείου μολύνθηκαν και μπήκαν σε καραντίνα, σύμφωνα με την εκπρόσωπο, που επέμεινε πως η επίθεση έχει αποκρουστεί. Μια πηγή ενήμερη για την επίθεση διαβεβαίωσε το πρακτορείο ειδήσεων Interfax ότι το υπουργείο δεν απώλεσε δεδομένα στις επιθέσεις αυτές.

Στόχος επίθεσης ανακοίνωσε ότι έγινε και η ρωσική τράπεζα Sberbank, το μεγαλύτερο ταμιευτήριο της χώρας, που όμως επίσης διαβεβαίωσε ότι κατάφερε να την αποκρούσει.

«Τα συστήματα κυβερνοασφάλειας εντόπισαν έγκαιρα τις προσπάθειες παρείσφρησης στις υποδομές της τράπεζας. Το δίκτυο της τράπεζας έχει εγκατεστημένα προγράμματα ασφαλείας για την αντιμετώπιση τέτοιων επιθέσεων. Ο ιός δεν παραβίασε το σύστημα», σύμφωνα με το γραφείο Τύπου της τράπεζας.

Η Microsoft, η αμερικανική εταιρεία-κολοσσός του λογισμικού, ανακοίνωσε ότι εντόπισε και διόρθωσε το πρόβλημα που προκαλούσε το κακόβουλο λογισμικό WannaCrypt, αξιοποιώντας μια ήδη γνωστή αδυναμία ασφαλείας στο λειτουργικό σύστημα Windows.

Το κακόβουλο πρόγραμμα αυτό κλειδώνει τους υπολογιστές και δεν επιτρέπει στους κατόχους τους την πρόσβαση αν δεν πληρώσουν στον δράστη της επίθεσης 300 δολάρια σε bitcoins για να ξεκλειδώσει τα μολυσμένα αρχεία. Για αυτού του είδους τα κακόβουλα προγράμματα οι ειδικοί σε θέματα κυβερνοασφάλειας χρησιμοποιούν τον (σ.σ. αμετάφραστο, αλλά αυτοεπεξηγηματικό) όρο ransomware.

Στόχος και οι γερμανικοί σιδηρόδρομοι

Πολλά συστήματα της δημόσιας επιχείρησης των γερμανικών σιδηροδρόμων, της Deutsche Bahn, επλήγησαν από κακόβουλο λογισμικό καθώς μια κυβερνοεπίθεση δίχως προηγούμενο σε διεθνές επίπεδο κλείδωσε χιλιάδες υπολογιστές, σημειώνουν γερμανικά ΜΜΕ.

Η εφημερίδα Bild γράφει πως πολλές από τις οθόνες που προβάλλουν πληροφορίες δρομολογίων σε διάφορους σταθμούς—στη Φραγκφούρτη και στο Νόιστατ, μεταξύ άλλων—αντ’ αυτών εμφάνιζαν μηνύματα του κακόβουλου λογισμικού WannaCrypt.

Η γερμανική ομοσπονδιακή υπηρεσία ασφάλειας πληροφοριών (BSI) εξέδωσε μια προειδοποίηση που επισημαίνει ότι το ransomware εξαπλώνεται μέσω δικτύων φαινομενικά από μόνο του και κάλεσε να γίνει το ταχύτερο εγκατάσταση ενημερώσεων ασφαλείας σε συστήματα με το λειτουργικό σύστημα Windows.

Θύματα Αγγλία-Κίνα-Ισπανία

Μηνύματα σφάλματος του κακόβουλου λογισμικού, εμφανίστηκαν επίσης σε υπολογιστές νοσοκομείων της Βρετανίας και εταιρειών τηλεπικοινωνιών της Ισπανίας—συνολικά, σε πάνω από 90 χώρες.

Στη Βρετανία, οι hackers χτύπησαν το Εθνικό Σύστημα Υγείας, προκαλώντας χάος, καθώς πολλά νοσοκομεία αναγκάστηκαν να αναβάλουν ραντεβού και να παραπέμψουν αλλού ασθενείς. Σύμφωνα με την επίσημη ανακοίνωση του NHS, δεν πιστεύεται ότι τα προσωπικά στοιχεία των νοσηλευόμενων έχουν προσβληθεί από τον ιό.

Το επίσημο κινεζικό πρακτορείο ειδήσεων Νέα Κίνα μετέδωσε πως επλήγησαν μερικά δευτεροβάθμια σχολεία και πανεπιστήμια, χωρίς να διευκρινίζει πόσα και χωρίς να τα κατονομάζει.

Η Microsoft, η παραγωγός του λειτουργικού συστήματος Windows, επισήμανε ότι έχει εκδώσει ενημέρωση ασφαλείας για την αντιμετώπιση της απειλής.
Κλεμμένο εργαλείο από την NSA

Κενό ασφαλείας το οποίο ανακαλύφθηκε και αναπτύχθηκε από την Υπηρεσία Εθνικής Ασφάλειας των ΗΠΑ (NSA) χρησιμοποιήθηκε, σύμφωνα με τους New York Times , για την παγκόσμιας κλίμακας επίθεση.

Σύμφωνα με το δημοσίευμα, το εργαλείο για το χακάρισμα των υπολογιστών διέρρευσε από ομάδα που αυτοαποκαλείται Shadow Brokers. Η ομάδα αυτή ανεβάζει από πέρυσι στο διαδίκτυο παρόμοια εργαλεία τα οποία έχουν κλαπεί από την NSA

http://news247.gr/eidiseis/kosmos/news/pagkosmia-kyvernoepithesh-75-000-taytoxrona-xtyphmata-se-90-xwres.4670141.html 

Προσοχή: Ακατάλληλα για παιδιά βίντεο στο YouTube

Χρόνος ανάγνωσης: 2 λεπτά

Για αυξημένη ασφάλεια συνίσταται να κατεβάσετε την εφαρμογή Youtube Kids

Πατήστε στον παρακάτω σύνδεσμο για την έκδοση για συσκευές Android

https://play.google.com/store/apps/details?id=com.google.android.apps.youtube.kids&hl=el_GR

Πατήστε στον παρακάτω σύνδεσμο  για την έκδοση για iPhone

https://apps.apple.com/us/app/youtube-kids/id936971630


Χιλιάδες βίντεο στο YouTube που μοιάζουν με δημοφιλείς παιδικές τηλεοπτικές σειρές, περιέχουν ανάρμοστο περιεχόμενο το οποίο είναι ακατάλληλο για παιδιά.

Όπως αναφέρει σε δημοσίευμά του το βρετανικό ειδησεογραφικό δίκτυο BBC, από τις προεπισκοπήσεις των εν λόγω βίντεο ο χρήστης -ή το παιδί- εικάζει ότι πρόκειται να δει ένα κανονικό επεισόδιο. Ωστόσο, αμέσως μετά το πάτημα του εικονικού κουμπιού «αναπαραγωγή» η ιστορία παίρνει μια αναπάντεχη τροπή και κανονικό βίντεο εμφανίζεται να περιέχει βίαιες σκηνές ακατάλληλες για παιδιά.

Όπως αναφέρει στο δημοσίευμά του το BBC, στο YouTube υπάρχουν
χιλιάδες βίντεο που περιέχουν χαρακτήρες δημοφιλών κινουμένων σχεδίων, τα οποία όμως δεν προορίζονται για το ανήλικο κοινό. Εκτός από την «Πέππα», υπάρχουν παρόμοια βίντεο με χαρακτήρες από την ταινία «Ψυχρά και Ανάποδα», τα «Μίνιονς», τον «Τόμας το Τρενάκι» και πολλά άλλα. Μερικά από αυτά είτε αποτελούν παρωδίες των πραγματικών σειρών είτε προορίζονται αποκλειστικά για ενήλικές.

Συμβουλές για τους γονείς

Για να αποφύγουν οι χρήστες την προβολή ακατάλληλου περιεχομένου, το
YouTube προτείνει δύο τρόπους. Οι γονείς είτε μπορούν να κατεβάσουν την
εφαρμογή YouTube Kids, που απευθύνεται αποκλειστικά σε παιδιά, είτε να
προχωρήσουν στην ενεργοποίηση της «Λειτουργίας περιορισμένης πρόσβασης»,
η οποία βρίσκεται στο κάτω μέρος των σελίδων του YouTube. Η
συγκεκριμένη λειτουργία περιορίζει το περιεχόμενο που έχει επισημανθεί
από τους χρήστες της υπηρεσίας. Ωστόσο, το YouTube προειδοποιεί ότι
«κανένα φίλτρο δεν είναι 100% ακριβές».

Όπως αναφέρει στο δημοσίευμά του το BBC, ούτε η Disney αλλά ούτε και η EntOne – διανομέας της «Πέππας»- δεν απάντησαν στις εκκλήσεις για σχολιασμό επί του θέματος.

Εκπρόσωπος του YouTube δήλωσε ότι η υπηρεσία παίρνει πολύ σοβαρά τα σχόλια των χρηστών, ενώ τόνισε ότι το περιεχόμενο που επισημαίνεται εξετάζεται άμεσα από υπαλλήλους της εταιρείας.

«Τα βίντεο που επισημαίνονται από χρήστες εξετάζονται καθημερινά και τα
βίντεο που δεν ανήκουν στην εφαρμογή αφαιρούνται εντός λίγων ωρών. Για
τους γονείς που θέλουν τα παιδιά τους να έχουν μια πιο περιορισμένη εμπειρία, συνιστούμε να απενεργοποιήσουν τη δυνατότητα αναζήτησης στην εφαρμογή», πρόσθεσε ο εκπρόσωπος.

Σύνδεση στο Internet μέσω VPN από το smartphone συνιστούν οι ειδικοί

Χρόνος ανάγνωσης: 2 λεπτά

Την ανάγκη για επικοινωνία μέσω Διαδικτύου αμέσως μετά την προσγείωση σε μια άλλη χώρα εκμεταλλεύονται οι δημιουργοί κακόβουλου λογισμικού για να αποσπάσουν ευαίσθητα προσωπικά δεδομένα από τα smartphone των ταξιδιωτών που συνδέονται πάραυτα στο δημόσιο, ανοικτό ασύρματο δίκτυο στο χώρο του αεροδρομίου.

Οι κίνδυνοι από την διέλευση των δεδομένων -ακόμα και για διαδικτυακές τραπεζικές συναλλαγές- χωρίς κρυπτογράφηση από αφύλακτα κανάλια είναι γνωστοί, εντούτοις οι ταξιδιώτες δεν φοβούνται τόσο ώστε να αναζητήσουν άλλες οδούς προς το Ίντερνετ.

Η Kaspersky Lab έχει καταγράψει μάλιστα σε αριθμούς το γεγονός:


  • Κατά την έξοδό τους από το αεροδρόμιο, σχεδόν οι μισοί Έλληνες
    (48%) έχουν ήδη συνδεθεί στο Διαδίκτυο, με τους περισσότερους (62%) να συνδέονται με σκοπό να ενημερώσουν την οικογένεια και τους αγαπημένους τους ότι έχουν φτάσει με ασφάλεια.
  • Επίσης, σχεδόν πέντε στους δέκα (47%) ισχυρίζονται ότι συνδέονται κυρίως για να «κατεβάσουν» ταξιδιωτικές πληροφορίες.
  • Ακόμη, τα ζητήματα που αφορούν την εργασία (41%) είναι ένας
    επίσης ισχυρός παράγοντας για την άμεση αναζήτηση πρόσβασης στο
    Internet, όπως είναι και η επιθυμία σύνδεσης στα μέσα κοινωνικής
    δικτύωσης (46%).
  • Τέλος, το 35% των Ελλήνων δηλώνει ότι είναι απλώς ενστικτώδης η ανάγκη σύνδεσης στο Διαδίκτυο το συντομότερο δυνατό.
  • Σχεδόν οκτώ στους δέκα Έλληνες (75%) συνδέονται σε μη ασφαλείς,
    ελεύθερης πρόσβασης συνδέσεις Wi-Fi σε αεροδρόμια, ξενοδοχεία,
    καφετέριες ή εστιατόρια.
  • Βάσει της έρευνας, το 13% των Ελλήνων ταξιδιωτών έπεσε θύμα
    ψηφιακού εγκλήματος όταν βρισκόταν μακριά από το σπίτι, ενώ μόλις το 2% δήλωσε ότι αντιμετώπισε κάποια εγκληματική δραστηριότητα στην πραγματική ζωή.
  • Το 37% των Ελλήνων ερωτηθέντων δήλωσε ότι χρησιμοποιεί online
    τραπεζικές υπηρεσίες και πραγματοποιεί online αγορές μέσω Wi-Fi δικτύων, ενώ βρίσκεται στο εξωτερικό.

Η σύγχρονη απάντηση στους κινδύνους αυτούς είναι η σύνδεση μέσω κάποιας υπηρεσίας δημιουργίας ενός ιδεατού δικτύου, ένα VPN (Virtual Private Network), πρακτική που χρησιμοποιούν κατά κόρον οι επιχειρήσεις για να επιτρέψουν στους υπαλλήλους τους την ασφαλή και κυρίως, ελεγχόμενη, πρόσβαση στο εταιρικό τοπικό δίκτυο. Με το VPN, ο χρήστης εξασφαλίζει ότι δεν είναι ορατή η πραγματική διεύθυνση IP της συσκευής του, και αλλάζει ώστε να είναι αδύνατη η παρακολούθησή του online. Η σύνδεση καθίσταται ασφαλής και κρυπτογραφημένη. Η απόκρυψη της διεύθυνσης IP καθιστά εφικτή και την προσβαση σε υπηρεσίες που δεν παρέχονται σε κάποιες χώρες έναντι άλλων, αφού η IP μαρτυρά και τη γεωγραφική του θέση. Αυτός είναι και ο λόγος που τα εργαλεία VPN χρησιμοποιούνται για την πρόσβαση σε υπηρεσίες, μετά από (συχνά αδικαιολόγητο) γεωγραφικό αποκλεισμό στο περιεχόμενο (π.χ. για πρόσβαση στο Facebook στην Κίνα που απαγορεύεται).

Προστατευτείτε από τους κινδύνους στα δημόσια Wi-Fi

Χρόνος ανάγνωσης: 3 λεπτά
Τα δημόσια σημεία ασύρματης πρόσβασης στο Διαδίκτυο είναι ευλογία όταν χρειάζεται κανείς την πρόσβαση, μπορεί όμως να αποδειχτούν κατάρα εάν δεν γνωρίζει τους κινδύνους που ελλοχεύουν σε αυτά: ξέρατε ότι μπορεί να μην συνδέεστε στο πραγματικό δίκτυο αλλά σε έναν σκοτεινό «σωσία» του ή ότι κάποιος μπορεί να υποκλέπτει την κίνηση και «να σας ακούει» τη στιγμή που εσείς αποδίδετε την καθυστέρηση στην πολυκοσμία;


Ποιές είναι λοιπόν οι ενδείξεις πιθανής υποκλοπής στοιχείων σε ένα δημόσιο δίκτυο ασύρματης πρόσβασης;

  • Αυτό που πρέπει να κάνει καχύποπτο το χρήστη είναι όταν υπάρχει ένα Wi-Fi hotspot με όνομα που δεν αναγνωρίζεται ή που μοιάζει με κάποιο επίσημο όνομα.
  • O χρήστης οφείλει να είναι ιδιαίτερα επιφυλακτικός σε hotspot που δεν χρειάζονται εισαγωγή κωδικού για την πρόσβαση. Ιδιαίτερα, όταν πρόκειται να δώσει ευαίσθητα προσωπικά στοιχεία σε διαδικτυακές υπηρεσίες.
  • Συχνά, παρατηρείται έντονο κυκλοφοριακό στο ασύρματο δίκτυο:  το «μαγικό» της κλοπής γίνεται μέσω proxy, έναν υπολογιστή που
    παρεμβάλλεται και παρακολουθεί τη ασύρματη επικοινωνία μέσω Wi-Fi. Ο proxy συλλαμβάνει και αποθηκεύει αντίγραφo της κίνησης στο laptop του υποκλοπέα. Στη συνέχεια, στέλνει τις πληροφορίες του χρήστη στο
    πραγματικό Wi-Fi hotspot. Εκτός από μια καθυστέρηση, ο χρήστης δεν
    παρατηρεί τίποτε άλλο. Εντούτοις, η καθυστέρηση δεν είναι απόδειξη για την υποκλοπή. Σε δίκτυα με πολλούς χρήστες η καθυστέρηση μπορεί πράγματι να οφείλεται στην πολυκοσμία.
  • Ο γενικός κανόνας απαγορεύει την χρήση δημόσιων ασύρματων
    δικτύων για την πρόσβαση σε τραπεζικούς λογαριασμούς, ή άλλους ιδιαίτερα σημαντικές υπηρεσίες για τον χρήστη. Αν πρέπει όμως να μπείτε από
    δημόσιο ασύρματο δίκτυο, προσέξτε και συνεχίστε να προσέχετε τη
    διεύθυνση που επισκέπτεστε καθ’όλη τη διάρκεια της συνεδρίας. Υπό
    κανονικές συνθήκες η διεύθυνση της ιστοσελίδας κάθε τράπεζας ξεκινά με https αντί για http, που σημαίνει ότι η κίνηση είναι κρυπτογραφημένη (και εμφανίζει στο κάτω μέρος του παραθύρου του browser το χαρακτηριστικό εικονίδιο ενός κλειστού λουκέτου). Η σύνδεσή σας πρέπει να παραμένει κρυπτογραφημένη καθ όλη τη διάρκεια της συνεδρίας σας -εάν παρατηρήσετε ότι βρίσκεστε σε ανασφαλή ιστοσελίδα (το λουκέτο είναι ανοικτό), διακόψτε αμέσως τη συνεδρία σας.
  • Μην χρησιμοποιείτε δημόσια δίκτυα Wi-Fi που δεν απαιτούν
    στοιχεία εισόδου (login). Εάν πρόκειται μάλιστα να δώσετε σημαντικά
    στοιχεία εισόδου, τότε εάν έχετε επιλογή προτιμήστε δίκτυα που κάνουν
    κρυπτογράφηση WPA (ή καλύτερα WPA2), όχι WEP.
  • Όταν ολοκληρώσετε τη δουλειά σας αποσυνδεθείτε (logout), μην παραμένετε συνδεδεμένοι.
  • Πάγιο μέλημά σας πρέπει να είναι να μην δίνετε παντού το ίδιο password -εάν κλαπεί, δίνετε πρόσβαση στους λογαριασμούς σας μονομιάς.
  • Εάν χρησιμοποιείτε συχνά δημόσια Wi-Fi hotspot, μπείτε μέσω VPN. Το εικονικό ιδιωτικό σας δίκτυο κρυπτογραφεί την επικοινωνία σας, ακόμα και σε δίκτυα χωρίς ασφάλεια.
  • Απενεργοποιήστε το μοίρασμα αρχείων (file sharing) στον υπολογιστή σας
  • Πολλά προγράμματα πλοήγησης (οι browser)
    προειδοποιούν το χρήστη ότι επιχειρεί επίσκεψη σε πλαστό δικτυακό τόπο:
    Μην αγνοείτε αυτές τις προειδοποιήσεις και πάντα, να ενημερώνετε το
    λογισμικό αντι-ιικής προστασίας (και απαραίτητα το λειτουργικό σας).
  • Αναζητήστε προσθήκες στον browser (encryption add-on) που κάνουν κρυπρογράφηση της επικοινωνίας με δημοφιλή σάιτ (π.χ. Force-TLS για το Firefox)
  • Όλοι οι ειδικοί συνιστούν την ενεργοποίηση του τείχους προστασίας (firewall).

Οι απειλές που πρέπει να γνωρίζετε, ενώ χρησιμοποιείτε δωρεάν Wi-Fi:

  • Evil twin login interception: δίκτυα που έχουν συσταθεί από κράκερ ώστε να μοιάζουν με νόμιμα Wi-Fi hotspot όταν στην πραγματικότητα είναι «σωσίες τους» με σκοπό την υποκλοπή στοιχείων.
  • 0-day OS/app attack: επίθεση αξιοποιώνοντας κενά ασφάλειας που δεν έχουν γίνει ακόμα γνωστά.
  • Sniffing: υλικό ή λογισμικό που μπορεί να υποκλέψει την κίνηση που διέρχεται σε ένα δίκτυο.
  • Data leakage (man-in-the-middle attack):
    Κυβερνο-εγκληματίας που μπορεί να τροποποιήσει την κίνηση στο δίκτυο, αφήνοντας την εντύπωση στο χρήστη πως βρίσκεται στο διαδικτυακό τόπο για παράδειγμα, της τράπεζάς του, ενώ, στην πραγματικότητα, στέλνει στοιχεία στον κυβερνο-εγκληματία.

Γιατί δεν πρέπει να ανεβάζετε στο Facebook ό,τι θέλετε να μείνει κρυφό

Χρόνος ανάγνωσης: 2 λεπτά

Εάν θέλετε να διατηρήσετε τα προσωπικά σας δεδομένα που ανεβάσατε στο Facebook ασφαλή, θα πρέπει να ξανασκεφτείτε σοβαρά τι ανεβάζετε, ποιοι είναι (και παραμένουν) οι πραγματικοί σας φίλοι, πού κάνετε κλικ στο κοινωνικό δίκτυο, αλλά και πόσο συχνά αλλάζετε τον ισχυρό κωδικό σας.

Μια διαφορετική ματιά στο θέμα της ασφάλειας των προσωπικών δεδομένων που δημοσιοποιούμε μέσω Facebook ρίχνει ο επικεφαλής του τμήματος κυβερνοασφάλειας στο πανεπιστήμιο του Φοίνιξ, Dan Konzen.

Τι έχεις ανεβάσει στο FB; Ο καθηγητής επισημαίνει ότι όλα όσα υπάρχουν στο προφίλ μας είναι πληροφορίες δυνητικά προσβάσιμες από τρίτους. Πρόσφατη έρευνα του πανεπιστημίου έδειξε ότι τουλάχιστον στις ΗΠΑ δύο στους τρεις ενήλικες κατόχους λογαριασμού στα social media έχουν πέσει θύμα χάκινγκ (64%).

Απόρρητη προσωπική πληροφορία στο Facebook, όχι όμως δημόσια; Ακόμα κι αν έχουμε επιλέξει να μην δημοσιοποιήσουμε πληροφορίες όπως η διεύθυνση ή το τηλέφωνό μας, οι πληροφορίες αυτές δεν είναι παρά κρυμμένες πίσω από κάποια φίλτρα που οι κυβερνοεγκληματίες μπορούν να προσπεράσουν. Γι’ αυτό θα πρέπει να το ξανασκεφτούμε πριν δημοσιεύσουμε οτιδήποτε, είτε δημόσια, είτε σε περιορισμένο κύκλο.

Πόσους φίλους και πόσους «φίλους» έχετε στο Facebook; Επιπλέον, ο καθηγητής αναφέρεται στους φίλους και συνιστά να αναθεωρήσουμε τη σχέση που μας συνδέει με κάθε έναν από τους εκατοντάδες διαδικτυακούς μας φίλους στο μέσο: μπορεί να μην είναι πραγματικοί φίλοι, αλλά επίδοξοι υποκλοπείς που κατορθώνουν να μας πείσουν για τα φιλικά τους αισθήματα και έτσι να συλλέξουν προσωπικές πληροφορίες που στα χέρια τους μας καθιστούν ευάλωτους.

Πού κάνετε κλικ στο Facebook; Ένα ακόμα σημείο στο οποίο στέκεται ο καθηγητής Konzen, είναι οι αλληλεπιδράσεις μας στο
κοινωνικό δίκτυο, αναφερόμενος ιδιαίτερα στα link που επιλέγουμε να
ακολουθήσουμε: κάθε επιλογή link πρέπει να έχει σαφή σκοπό, διαφορετικά μπορεί να μας οδηγήσει σε άγνωστα μονοπάτια (με κυριότερο την προσβολή του συστήματός μας με κακόβουλο λογισμικό).

Επιλέξτε ισχυρό κωδικό, που θα αλλάζετε κάθε τρεις και λίγο: Τέλος, ο καθηγητής αναφέρεται στη σημασία ενός ισχυρού κωδικού πρόσβασης που περιέχει κεφαλαία και πεζά γράμματα, τουλάχιστον έναν αριθμό και ένα σύμβολο. Αντενδείκνυται η χρήση λέξεων ή φράσεων που προκύπτουν από στοιχεία για τη ζωή (π.χ. eimai30etwn), τις σχέσεις (π.χ. agapotondimitri) ή τα προσωπικά μας στοιχεία (odosmixalakopoulou80). Εκτός από τον ισχυρό κωδικό, ιδιαίτερη σημασία έχει και η συχνότητα αλλαγής του κωδικού αυτού -πρέπει να αλλάζετε τον κωδικό σας αρκετά συχνά για να παραμένετε ασφαλείς.

Στις συστάσεις αυτές να προσθέσουμε την εξαιρετικά μεγάλη σημασία που έχει η φύλαξη του κωδικού εισόδου σας στην θυρίδα του ηλεκτρονικού σας ταχυδρομείου, καθώς εκεί καταλήγουν όλες οι ειδοποιήσεις της υπηρεσίας κοινωνικής δικτύωσης.

Δείτε πώς θα εντοπίσετε τις ψευδείς ειδήσεις στο διαδίκτυο

Χρόνος ανάγνωσης: 2 λεπτά


Το θέμα αυτό πήρε διαστάσεις κατά τις αμερικανικές προεδρικές εκλογές τον περασμένο μήνα,όταν ξέσπασε σάλος σχετικά με τις αναληθείς ή παραπλανητικές ειδήσεις που αναρτώνται στις ιστοσελίδες κοινωνικής δικτύωσης και ειδικά στο Facebook και το Twitter

Ψευδείς ειδήσεις

Αυτές είναι οι πιο εύκολες να εντοπιστούν, αφού συνήθως προέρχονται από ψεύτικες ιστοσελίδες οι οποίες έχουν σχεδιαστεί ώστε να φαίνονται σαν αληθινές πηγές ειδήσεων. Σε αυτές τις ιστοσελίδες αναρτώνται συνήθως παραπλανητικές φωτογραφίες και τίτλοι, οι οποίοι σε μια πρώτη ανάγνωση φαίνεται πως θα μπορούσαν να αποτελούν πραγματικότητα. Φυσικά τις περισσότερες φορές δεν ισχύει κάτι τέτοιο.

Παραπλανητικές ειδήσεις

Αυτές είναι πολύ δυσκολότερο να εντοπιστούν καθώς συχνά, χρησιμοποιούν ως
πυρήνα, μια αληθινή είδηση, όπως ένα γεγονός που συνέβη ή μια δήλωση
κάποιου σημαντικού προσώπου. Αυτό που θα πρέπει να προσέξει ο αναγνώστης
είναι τα εντυπωσιακά πρωτοσέλιδα, τα οποία όμως δεν συμβαδίζουν με το
κυρίως κείμενο.

Κομματικές ειδήσεις

Οι ειδήσεις αυτές αποτελούν ένα είδος παραπλανητικών νέων. Μπορεί να αποτελούν παραλλαγή μιας πραγματικής είδησης, ωστόσο τα γεγονότα που αναφέρονται παραποιούνται με σκοπό να ταιριάζουν με τα εκάστοτε πολιτικά συμφέροντα.

«Ψαρωτικές» ειδήσεις

Τα συγκλονιστικά ή γεμάτα φανφάρες πρωτοσέλιδα βρίσκονται στο επίκεντρο
αυτής της κατηγορίας, αφού χρησιμοποιούνται προκειμένου να τραβήξουν το
ενδιαφέρον του αναγνώστη ώστε αυτός να κάνει κλικ στον σύνδεσμο ο οποίος
θα οδηγήσει στην ανάλογη ιστοσελίδα. Ορισμένες φορές όντως ο τίτλος
συμβαδίζει με το κείμενο, ωστόσο τις περισσότερες φορές πρόκειται για
προϊόν φαντασίας.

Σατιρικές ειδήσεις

Αυτή η κατηγορία αποτελεί μια ιδιάζουσα περίπτωση καθώς η σάτιρα δεν
προσποιείται ότι είναι πραγματική, αλλά εξυπηρετεί έναν σκοπό, όπως
σχολιασμό ή ψυχαγωγία. Ωστόσο, αν ο αναγνώστης δεν είναι σε θέση να
αναγνωρίσει τη σάτιρα, θα μπορούσε να διαμοιραστεί την «είδηση» ως
πραγματική.

Σε τελική ανάλυση ο αναγνώστης θα πρέπει να είναι προσεκτικός με το τι διαβάζει και από πού προέρχεται αυτό που διαβάζει πριν σπεύσει να το διαμοιραστεί στα μέσα κοινωνικής δικτύωσης. Επίσης, θα πρέπει να αναζητά παραπάνω από μία πηγή προκειμένου να είναι σε θέση να διαπιστώσει εάν αυτό που έχει διαβάσει πρόκειται για κάποιο πραγματικό γεγονός ή για φάρσα.

Πώς να κλείσετε το Facebook που αφήσατε ανοικτό σε ξένο υπολογιστή

Χρόνος ανάγνωσης: 2 λεπτά

Δεν είναι διόλου ασυνήθιστο να κάνει κανείς login στο Facebook από τον υπολογιστή ενός τρίτου και να φύγει χωρίς να κάνει logout. Οι πιο απρόσεκτοι μάλιστα, συναινούν ακόμα και στην αποθήκευση του συνθηματικού τους στον browser ή στην προτροπή «να μείνω συνδεδεμένος» κατά το login.  Αυτό σημαίνει ότι όποιος έχει πρόσβαση στον υπολογιστή αυτό, αποκτά πρόσβαση και στα ιδιαίτερα μηνύματά σας (μέσω Messenger), και φυσικά σε ό,τι δεν έχει αναρτήσει ως δημόσιο, αλλά απευθυνόμενοι σε περιορισμένες ομάδες φίλων ή προσώπων.


Ωστόσο, μην πανικοβάλλεστε. Υπάρχει τρόπος να κάνετε logout από
απόσταση.

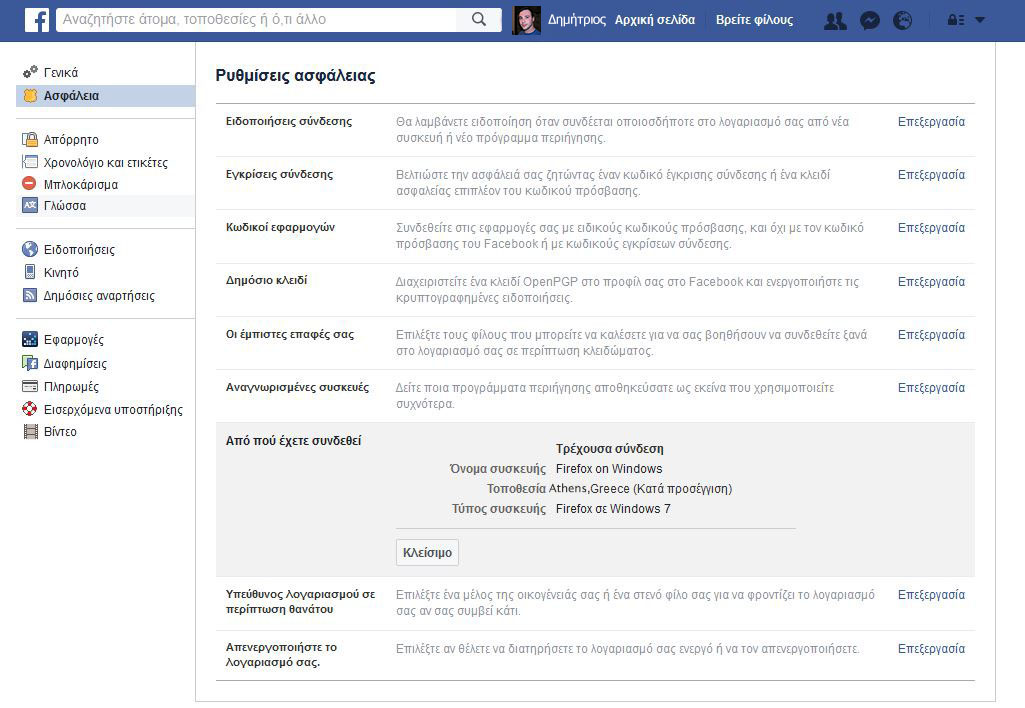
Αφού συνδεθείτε από τον υπολογιστή σας στο Facebook, μεταβείτε στις Ρυθμίσεις (θα βρείτε τη σχετική επιλογή στην κυρίαρχη μπάρα επιλογών της υπηρεσίας στο επάνω μέρος της σελίδας, κάτω από το βελάκι).

Έπειτα, επιλέξτε Ασφάλεια από τη λίστα στο μενού αριστερά.

Αναζητήστε την ενότητα Από πού έχετε συνδεθεί.

Επιθεωρήστε τις ενεργές συνδέσεις και τερματίστε τη δραστηριότητα στις ανεπιθύμητες. Θα δείτε μια εκτίμηση της θέσης του συστήματος από την οποία έγινε η σύνδεση (με βάση της διεύθυνση IP του μηχανήματος) που μπορεί να
αποδειχτεί αόριστη (“Αθήνα”). Υπάρχουν όμως άλλα στοιχεία που μαρτυρούν
από πού έγινε η σύνδεση, αφού μπορείτε να δείτε την ημερομηνία, την ώρα,
τον browser και την έκδοση του λειτουργικού συστήματος και τη συσκευή
που χρησιμοποιείται για την πρόσβαση στο λογαριασμό σας.

Σημειώστε ότι όταν τερματίζετε έτσι μια σύνδεση σε τρίτη συσκευή, ο
χρήστης της συσκευής αυτής όταν επιχειρήσει να δει το λογαριασμό σας θα
ενημερωθεί ότι έληξε η περίοδος σύνδεσης και θα κληθεί να δώσει
τουλάχιστον το συνθηματικό σας.

Μετά απ’αυτό, μπορείτε να ζητήσετε να λαμβάνετε ειδοποίηση όταν συνδέεται οποιοσδήποτε στο λογαριασμό σας από μη αναγνωρισμένη συσκευή ή
πρόγραμμα περιήγησης. Επιλέξτε Ασφάλεια, Ειδοποιήσεις Σύνδεσης σε e-mail ή/και κινητό.

Προσοχή! Επικίνδυνοι οι φορτιστές “μαϊμού” – Προειδοποίηση στους καταναλωτές

Χρόνος ανάγνωσης: < 1 λεπτά

Απομιμήσεις των φορτιστών της Apple φαίνεται πως έχουν κατακλύσει την αγορά, κάτι που ερευνητές ασφαλείας προειδοποιούν πως μπορεί να αποβεί επικίνδυνο.

Σε έκθεση που συνέταξαν εμπειρογνώμονες για λογαριασμό της βρετανικής Υπηρεσίας Εμπορικών Προτύπων, αναφέρεται ότι το 99% των φορτιστών που ελέγχθηκαν απέτυχαν να περάσουν τις βασικές δοκιμές ασφαλείας. Στην έκθεση αναφέρεται επίσης ότι τα ηλεκτρικά είδη που είναι απομιμήσεις και αγοράζονται μέσω Διαδικτύου αποτελούν μια «άγνωστη οντότητα».

Από τους 400 πλαστούς φορτιστές που ελέγχθηκαν, μόνο 3 είχαν την κατάλληλη μόνωση για την αποφυγή ηλεκτροπληξίας.

Η υπόθεση αυτή άνοιξε μετά τις καταγγελίες της Apple σχετικά με τον καταιγιστικό αριθμό πλαστών προϊόντων που πωλούνται στην Amazon. Τον Οκτώβριο, η εταιρεία είχε αποκαλύψει ότι σκόπευε να προχωρήσει σε μηνύσεις κατά ενός τρίτου προμηθευτή, ο οποίος με τα πλαστά προϊόντα του έθετε «σε κίνδυνο» τους πελάτες.

Ο Λίον Λίβερμορ, διευθύνων σύμβουλος του Chartered Trading Standards Institute, παροτρύνει τους καταναλωτές να αγοράζουν ηλεκτρικά είδη μόνο από αξιόπιστους προμηθευτές.

«Μπορεί να κοστίζουν λίγο παραπάνω αλλά οι απομιμήσεις ή τα μεταχειρισμένα προϊόντα αποτελούν μια άγνωστη οντότητα και θα μπορούσαν να αποτελέσουν κίνδυνο τόσο για την κατοικία όσο και για τη ζωή των καταναλωτών».

Ο ίδιος προειδοποιεί επίσης ότι οι καταναλωτές δεν θα πρέπει να υπερφορτώνουν τις συσκευές τους, να μην τις καλύπτουν με οτιδήποτε κατά τη διάρκεια της φόρτισης και να αποφεύγουν να χρησιμοποιούν κάποιον φορτιστή που μπορεί να έχει σπασμένο κάλυμμα ή φθαρμένο καλώδιο.

Πηγή: ΑΠΕ – ΜΠΕ

http://www.newsit.gr/texnologia/Prosoxi-Epikindynoi-oi-fortistes-maimoy-Proeidopoiisi-stoys-katanalotes/681750 

Προσοχή: Αν λάβετε αυτό το mail, μην το ανοίξετε ποτέ!

Χρόνος ανάγνωσης: 3 λεπτά

Η Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος ενημερώνει τους επαγγελματίες για περιστατικά εξαπάτησης, μέσω της παραβίασης ροής επικοινωνίας μηνυμάτων ηλεκτρονικού ταχυδρομείου. Τι πρέπει να προσέχετε.

Με τη μέθοδο «man in the middle», οι δράστες παρεμβαίνουν σε διαδικτυακές οικονομικές συναλλαγές και πείθουν τα θύματα να καταθέσουν χρήματα σε απατηλό λογαριασμό. Η Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος της Ελληνικής Αστυνομίας, στο πλαίσιο των προληπτικών της δράσεων, ενημερώνει τους επαγγελματίες, για την πρόληψη και αποφυγή εξαπάτησής τους από τις συνεχώς μεταλλασσόμενες μορφές εξαπάτησης, μέσω του διαδικτύου.

Συγκεκριμένα, το τελευταίο χρονικό διάστημα, επιτήδειοι με χρήση της μεθόδου « man in the middle », παρεμβαίνουν σε τμήματα της επικοινωνίας μεταξύ συναλλασσόμενων επαγγελματιών και εμπόρων με επιχειρήσεις του εξωτερικού και τους πείθουν να καταθέσουν χρήματα σε τραπεζικούς λογαριασμούς, διαφορετικούς από αυτούς που είχαν αρχικά συμφωνηθεί. Πιο αναλυτικά, η μέθοδος δράσης για τη συγκεκριμένη μορφή απάτης είναι η ακόλουθη:

Ο επαγγελματίας επικοινωνεί μέσω ηλεκτρονικού ταχυδρομείου με την προμηθεύτρια εταιρεία του στο εξωτερικό και συμφωνεί για την πραγματοποίηση συναλλαγής (πραγματοποίηση παραγγελίας και εξόφληση μέσω τραπεζικού λογαριασμού). Παράλληλα, ο δράστης υποκλέπτει, με τη χρήση κακόβουλου λογισμικού ή άλλες εξειδικευμένες τεχνικές (λ.χ. καταγραφή δεδομένων επικοινωνίας μέσω μη ασφαλών συνδέσεων διαδικτύου ή αλίευση στοιχείων πρόσβασης στο λογαριασμό ηλεκτρονικού ταχυδρομείου με τεχνικές « phishing »), το περιεχόμενο των συνομιλιών στο ηλεκτρονικό ταχυδρομείο μεταξύ του εμπόρου και του προμηθευτή.

Ακολούθως, ο δράστης, προσποιούμενος τον προμηθευτή, αποστέλλει μήνυμα ηλεκτρονικού ταχυδρομείου στον έμπορο, κάνοντας χρήση μιας διεύθυνσης ηλεκτρονικού ταχυδρομείου που ομοιάζει, αλλά δεν ταυτίζεται, με αυτή που χρησιμοποιεί ο προμηθευτής (π.χ. promitheftiss@email.com αντί για promitheftis@email.com ), απαιτώντας, για διάφορους λόγους, η πληρωμή της παραγγελίας να γίνει σε διαφορετικό τραπεζικό λογαριασμό από αυτό που αρχικά συμφωνήθηκε.

Ο έμπορος πείθεται και καταθέτει τα χρήματα στο νέο τραπεζικό λογαριασμό, ο οποίος ανήκει στον δράστη. Σημειώνεται ότι αν ο έμπορος δεν αντιληφθεί εγκαίρως την απάτη, ενδέχεται ο δράστης να ζητήσει, με διάφορες προφάσεις, την καταβολή επιπλέον χρημάτων στον λογαριασμό του.

Κατόπιν των ανωτέρω, η Διεύθυνση Δίωξης Ηλεκτρονικού Εγκλήματος παρακαλεί τους επαγγελματίες να είναι ιδιαίτερα προσεκτικοί στην περίπτωση που διαπιστώσουν τέτοιου είδους περιστατικά, για την αποφυγή πιθανής οικονομικής εξαπάτησης τους.

Ειδικότερα, συνίσταται στους επαγγελματίες:

όταν τους ζητείται η καταβολή χρημάτων σε διαφορετικό τραπεζικό λογαριασμό από αυτό που χρησιμοποιούν συνήθως, να προβαίνουν σε επαλήθευση του αιτήματος, μέσω τηλεφωνικής ή άλλης επικοινωνίας με τον προμηθευτή:

να αλλάζουν τακτικά τους κωδικούς πρόσβασης στο ηλεκτρονικό τους ταχυδρομείο και να χρησιμοποιούν τεχνικές αυθεντικοποίησης δύο βημάτων ( two – step verification ) για την είσοδό τους στο ηλεκτρονικό ταχυδρομείο,

να χρησιμοποιούν προγράμματα προστασίας από κακόβουλο λογισμικό, τόσο στον υπολογιστή τους, όσο και στις φορητές συσκευές ( smartphones , tablets ), τα οποία να ενημερώνουν τακτικά,

να εγκαθιστούν τις διαθέσιμες αναβαθμίσεις και ενημερώσεις / διορθώσεις ασφαλείας του λειτουργικού τους συστήματος και των προγραμμάτων και εφαρμογών που χρησιμοποιούν,

να μην ανοίγουν συνδέσμους ( links ) που εμπεριέχονται σε μηνύματα ηλεκτρονικού ταχυδρομείου ή μηνύματα κειμένου ( sms ) από αγνώστους, καθώς οι σύνδεσμοι αυτοί ενδέχεται να παραπέμπουν σε κακόβουλες ιστοσελίδες ή/και να προκαλούν την εγκατάσταση κακόβουλου λογισμικού,

να αποφεύγουν την εγκατάσταση προγραμμάτων και εφαρμογών από μη ασφαλείς πηγές,

να αποφεύγουν τη σύνδεση σε μη ασφαλή ελεύθερα δίκτυα Wi – Fi , μέσω των οποίων μπορεί να γίνει υποκλοπή των δεδομένων επικοινωνίας τους,

να χρησιμοποιούν ασφαλή και κρυπτογραφημένα κανάλια επικοινωνίας και να μην απαντούν σε μηνύματα ηλεκτρονικού ταχυδρομείου όπου τους ζητείται η αποκάλυψη των στοιχείων πρόσβασης ( username & password ) σε ηλεκτρονικούς τους λογαριασμούς (μέθοδος « phishing »).

Περισσότερες συμβουλές προστασίας και ενημερωτικό υλικό είναι διαθέσιμα στον ιστότοπο http ://cyberalert.gr/feelsafe

Top